

Desmantelada la banda de ransomware KillSec, presuntamente liderada por un joven de 16 años
Una operación policial internacional bautizada como 'Operation KillSwitch' ha intervenido el sitio de filtraciones de datos y los servidores del grupo de ransomware KillSec, ha detenido a tres personas y ha identificado a un joven de 16 años como presunto administrador del grupo.
La acción coordinada se llevó a cabo el 30 de septiembre con la participación de autoridades de Bélgica, Estados Unidos, Finlandia, Alemania, Grecia, Países Bajos, Rumanía, España, Suiza y Reino Unido. También colaboraron Europol y Eurojust, junto con las empresas de ciberseguridad Bitdefender y Group-IB.
Según Europol, la operación forma parte de una investigación internacional liderada por las autoridades alemanas sobre aproximadamente 1.000 ataques sospechosos en todo el mundo. 'Los investigadores identificaron a un joven de 16 años como presunto operador principal del grupo. Tres sospechosos fueron detenidos provisionalmente y se registraron ocho propiedades en Grecia, Rumanía, España y Reino Unido. Las autoridades también apuntaron a los beneficios criminales del grupo', declaró Europol.
La investigación comenzó en 2025 y permitió a las fuerzas del orden identificar a sospechosos que se cree que eran administrador, desarrollador, negociador y afiliado del grupo cibercriminal. Según Europol, el presunto administrador y operador principal de KillSec tiene solo 16 años. Otro presunto miembro, descrito como desarrollador, cumplió 18 años en agosto de 2026 y aún era menor cuando se cometieron algunos de los presuntos delitos. Las autoridades también han identificado a personas sospechosas de ser negociador y afiliado.
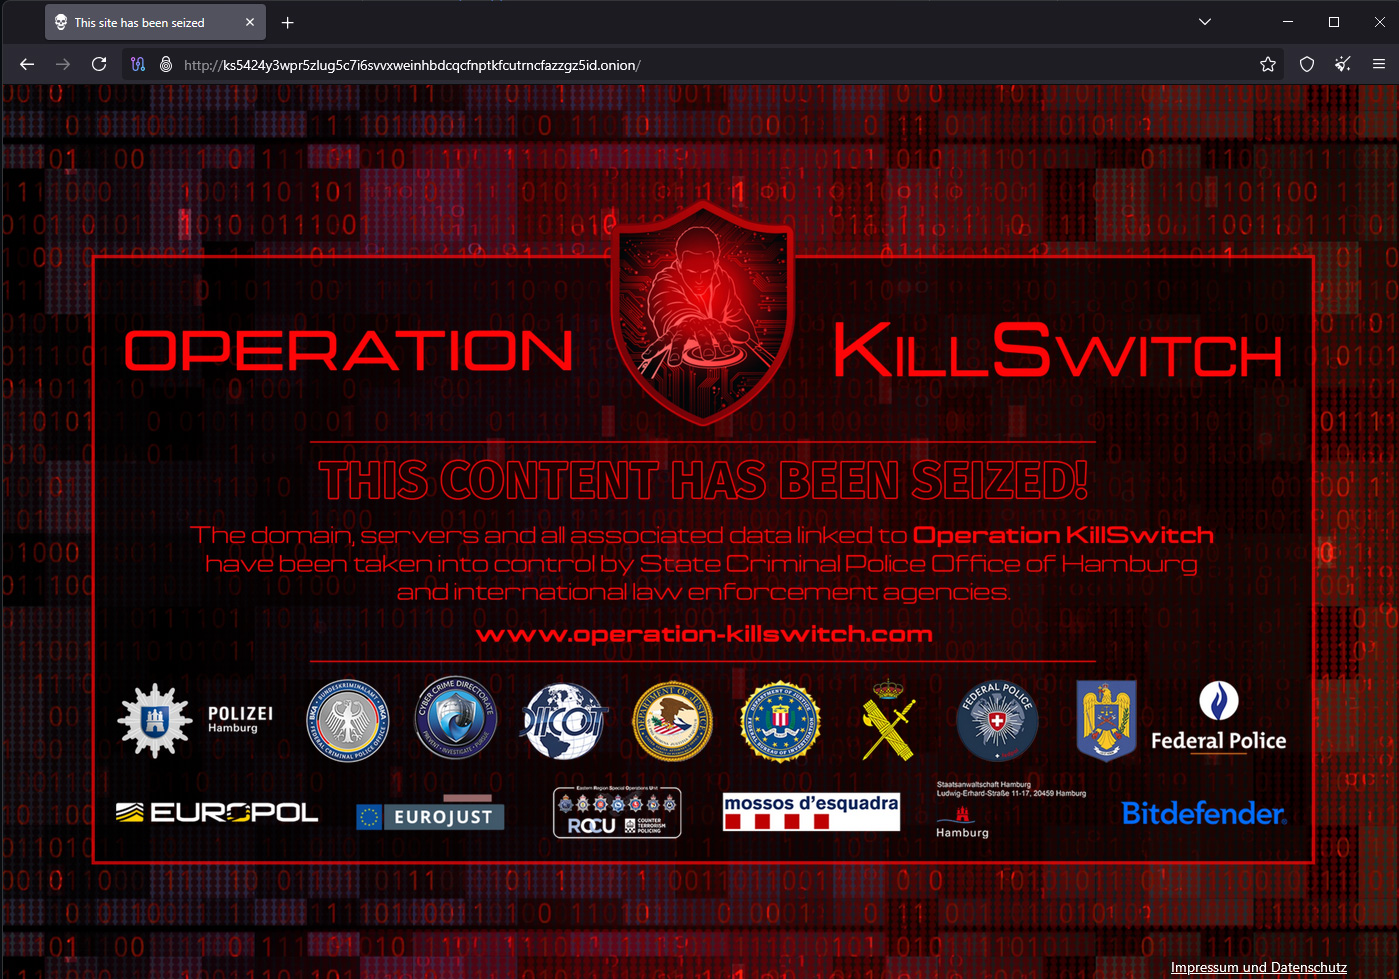
La Policía de Hamburgo informó que investigó la infraestructura de servidores del grupo, lo que llevó a la identificación y cierre de cinco servidores, incluido el servidor principal de KillSec y varios servidores presuntamente utilizados para almacenar datos robados. Uno de los sitios incautados es el sitio de filtraciones de la dark web de KillSec, alojado en https://ks5424y3wpr5zlug5c7i6svvxweinhbdcqcfnptkfcutrncfazzgz5id.onion/, que ahora muestra un mensaje de incautación.
El dominio, los servidores y todos los datos asociados vinculados a la Operación KillSwitch han quedado bajo el control de la Oficina Estatal de Policía Criminal de Hamburgo y de las agencias internacionales de aplicación de la ley.
Al hacer clic en el banner de incautación se accede al sitio web de la Operación KillSwitch, que incluye un vídeo de las fuerzas del orden sobre la banda de ransomware y las detenciones. Durante la operación, las autoridades también incautaron al menos 110 terabytes de datos robados para evitar el acceso no autorizado continuado, y realizaron ocho registros en Grecia, Rumanía, España y Reino Unido, con tres detenciones provisionales.
Los investigadores han determinado hasta ahora que alrededor de 500 de los ataques de KillSec tuvieron éxito, aunque advirtieron que las cifras podrían cambiar a medida que continúen analizando las pruebas incautadas. Al menos 70 de los presuntos ataques están vinculados a organizaciones en Alemania, incluidos 18 casos relacionados con Hamburgo.
KillSec ha estado activo desde aproximadamente 2024 y se le acusa de explotar vulnerabilidades de software y dispositivos y plataformas perimetrales mal protegidos para vulnerar sistemas corporativos y robar datos sensibles. Los actores de la amenaza utilizaban los datos corporativos robados para extorsionar a las víctimas a través del sitio de filtraciones de la dark web de KillSec, con amenazas de publicar los datos si no se pagaba un rescate. Europol señala que KillSec recibió pagos de rescate 'sustanciales' por estos ataques de robo de datos.
Los investigadores también descubrieron que los miembros del grupo utilizaban inteligencia artificial para ayudar a construir y mantener su infraestructura de ransomware e identificar víctimas potenciales. Las autoridades están examinando ahora ordenadores, servidores y otros datos incautados, mientras intentan rastrear los presuntos beneficios criminales de KillSec, incluidas criptomonedas. Según los investigadores, las pruebas incautadas podrían revelar más víctimas, ataques y personas involucradas en la operación de ransomware.
Artículos relacionados
- ShinyHunters hackea el sitio de filtraciones de Clop y amenaza con extorsionar a la banda de ransomware
- El FBI pide a los miembros de ShinyHunters que se entreguen tras una reciente detención
- La policía neerlandesa confirma una detención en la investigación del hackeo de ShinyHunters
- Ataques de phishing con temática de passkeys provocan el robo de datos de Microsoft 365
- Miembro de la banda de ransomware Conti condenado a 4 años de prisión






Deja una respuesta