

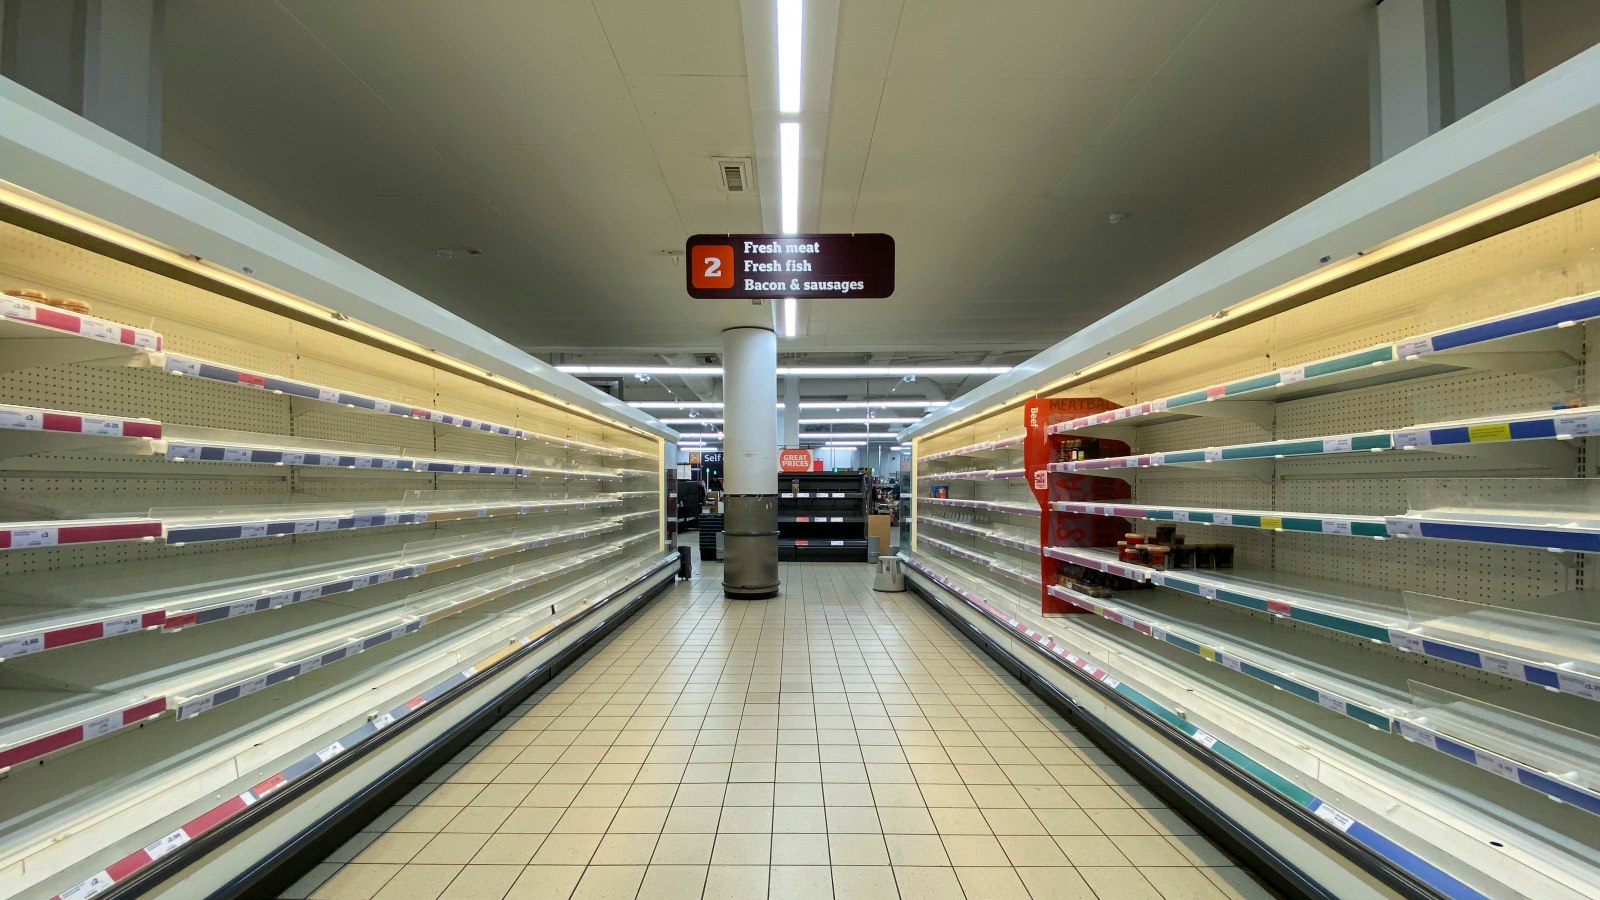
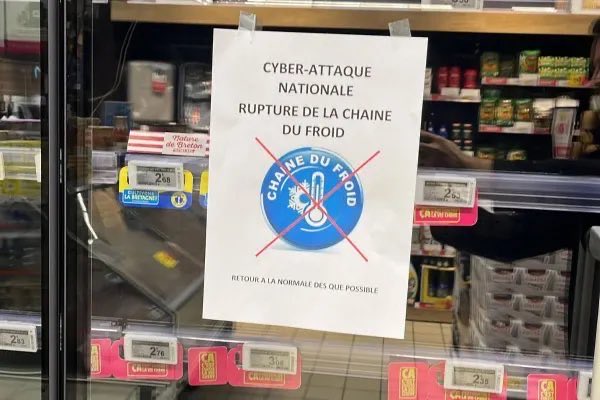
Atacantes descongelaron de forma remota refrigeradores en varias cadenas de supermercados francesas durante la noche en un ciberataque que, según informes, tuvo como objetivo los controladores de refrigeración Danfoss.
Entre las víctimas se encuentran Intermarché, Coopérative U, Carrefour Market, Monoprix, Leclerc y Super U. Medios franceses informaron que el ataque afectó a cientos de tiendas, causando importantes pérdidas económicas y desperdicio de alimentos.
Los actores maliciosos secuestraron controladores de refrigeración que ejecutaban versiones antiguas del software de control de Danfoss la noche del domingo y los utilizaron para aumentar la temperatura de los refrigeradores de los supermercados activando un sistema automático de descongelación integrado.
El presidente de Coopérative U, Dominique Schelcher, confirmó el incidente hoy y señaló que el ataque afectó a múltiples tiendas de la cadena.
Puedo confirmar que, desde anoche, un ciberataque está afectando los sistemas de refrigeración en varias tiendas de nuestra red @CooperativeU. Nuestros equipos están totalmente movilizados, trabajando junto a especialistas en refrigeración, para resolver la situación lo antes posible. Se llevará a cabo una investigación para arrojar luz completa sobre este ataque
Atacar equipos esenciales para preservar productos frescos y suministrar alimentos a los franceses es un asunto extremadamente grave y sin precedentes. Es inaceptable
El comisario de Agricultura y Alimentación de la UE, Christophe Hansen, también condenó el ataque y nombró a la mayor cadena de supermercados de Francia, Leclerc, como una de las víctimas.
La fiscalía de París informó a la AFP que ha abierto una investigación sobre "el ciberataque a gran escala que afecta a los refrigeradores de varias cadenas importantes de venta de alimentos en Francia" para "identificar a las víctimas y establecer el vínculo con los daños reportados en términos de pérdidas de productos alimenticios y el estallido de incendios".
Si bien no hay información disponible sobre cómo los atacantes lograron comprometer los controladores de refrigeración Danfoss, la Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA) advirtió en mayo de 2025 sobre una vulnerabilidad de omisión de autenticación de alta gravedad (CVE-2025-41450) en la plataforma de hardware Danfoss AK-SM 8xxA, utilizada para gestionar sistemas de refrigeración y HVAC típicos del sector minorista de alimentación.
Aunque aún no hay evidencia de que ambos hechos estén conectados, el gigante minorista Ahold Delhaize, una de las mayores cadenas de venta de alimentos del mundo, también anunció el lunes que tuvo que desconectar algunos sistemas tras un "incidente de ciberseguridad".
















Deja una respuesta