

Ivanti alerta sobre una vulnerabilidad de día cero en Connect Secure explotada en ataques
Ivanti ha pedido a sus clientes que apliquen de inmediato un parche para una vulnerabilidad de día cero que está siendo explotada activamente en su puerta de enlace de acceso remoto Ivanti Connect Secure (ICS). Este producto, antes conocido como Pulse Connect Secure y originalmente Juniper Pulse, es una VPN SSL empresarial que proporciona acceso seguro a recursos corporativos y en la nube para empleados remotos, contratistas y fuerzas de trabajo híbridas.
La vulnerabilidad, catalogada como CVE-2026-104935, es un fallo de omisión de autenticación de alta gravedad que afecta a las versiones de ICS 22.8R2.4 y anteriores, 25.1.2.2 y anteriores, y 25.1.1.1 y anteriores. Actores de amenazas remotos sin privilegios pueden explotar esta vulnerabilidad en ataques de baja complejidad que no requieren interacción del usuario para ejecutar comandos arbitrarios en los dispositivos ICS afectados.
En el momento de la divulgación, Ivanti tiene conocimiento de una explotación limitada en el mundo real. Estamos trabajando directamente con esas organizaciones mientras ponemos a disposición de la comunidad de clientes en general información, actualizaciones y soluciones. Si está ejecutando una de las versiones afectadas, Ivanti recomienda actuar de inmediato. Los clientes deben revisar el aviso de seguridad, actualizar a la versión corregida lo antes posible y ejecutar la herramienta Integrity Checker Tool con regularidad.
La firma de ciberseguridad Volexity, que descubrió y reportó la falla, reveló hoy que un actor de amenazas previamente desconocido, al que rastrea como UTA0576, ha estado encadenando la vulnerabilidad CVE-2026-104935 desde al menos el 3 de octubre con otras dos fallas para lograr ejecución de código a nivel root sin autenticación en dispositivos completamente parcheados.
Según Volexity, UTA0576 no desplegó malware ni web shell. En su lugar, el actor de amenazas reexplotó el dispositivo para cada comando que ejecutó y manipuló los registros para borrar sus huellas, evadiendo la herramienta Integrity Checker de Ivanti. Si bien Ivanti ha parcheado dos de las fallas, todavía está trabajando para abordar una vulnerabilidad de escalada de privilegios que UTA0576 explotó como parte de la misma cadena.
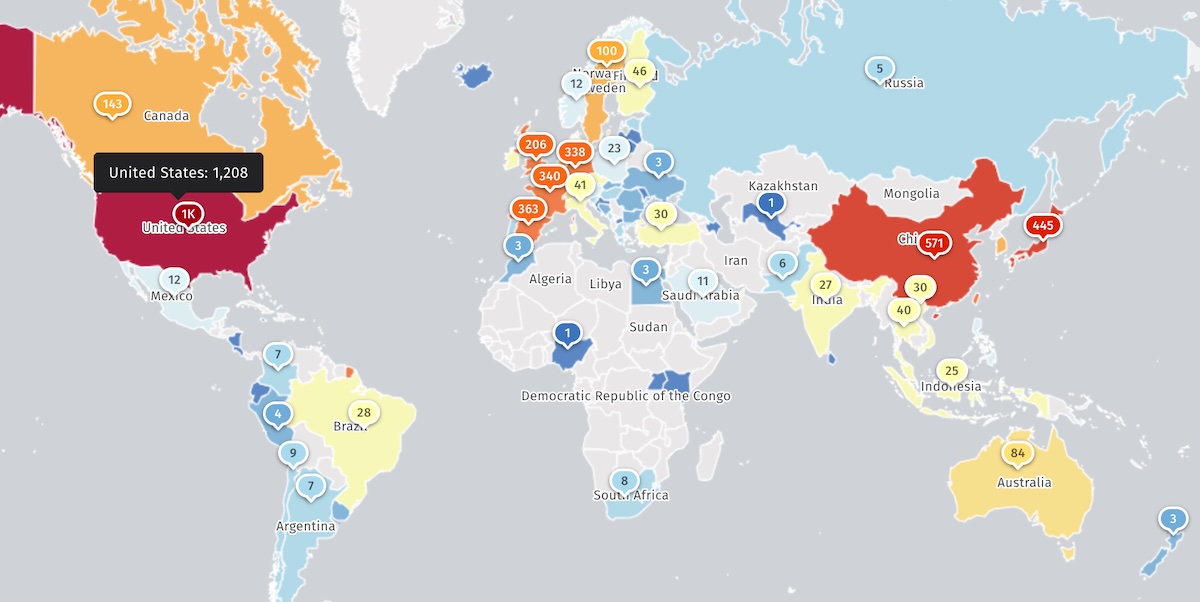
El vigilante de amenazas en internet Shadowserver rastrea ahora más de 5.500 instancias de ICS expuestas en línea, pero no hay información sobre cuántas son honeypots o ya han sido aseguradas contra los ataques en curso.
Los hackers han explotado con frecuencia vulnerabilidades de Ivanti, a menudo como días cero, porque proporcionan una forma rápida de comprometer redes empresariales y robar datos confidenciales de clientes y corporativos. Ivanti también ha parcheado otros días cero de Connect Secure explotados en el mundo real en los últimos años, algunos de ellos encadenados en ataques generalizados para desplegar malware.
- CVE-2023-46805: omisión de autenticación parcheada en enero de 2024.
- CVE-2024-21887: inyección de comandos parcheada en enero de 2024.
- CVE-2024-21893: falsificación de solicitud del lado del servidor (SSRF) parcheada dos semanas después.
- CVE-2025-0282: vulnerabilidad de ejecución remota de código (RCE) parcheada en enero de 2025.
- CVE-2025-22457: segunda falla de RCE explotada por espías cibernéticos vinculados a China desde al menos mediados de marzo de 2025.
La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) ha señalado 36 vulnerabilidades en diversos productos de Ivanti como explotadas activamente en el mundo real desde noviembre de 2021, 12 de las cuales también han sido abusadas por bandas de ransomware.
Ivanti cuenta con más de 3.000 empleados, una red de más de 7.000 socios y más de 40.000 clientes en todo el mundo que utilizan sus soluciones de gestión de activos de TI.
















Deja una respuesta