

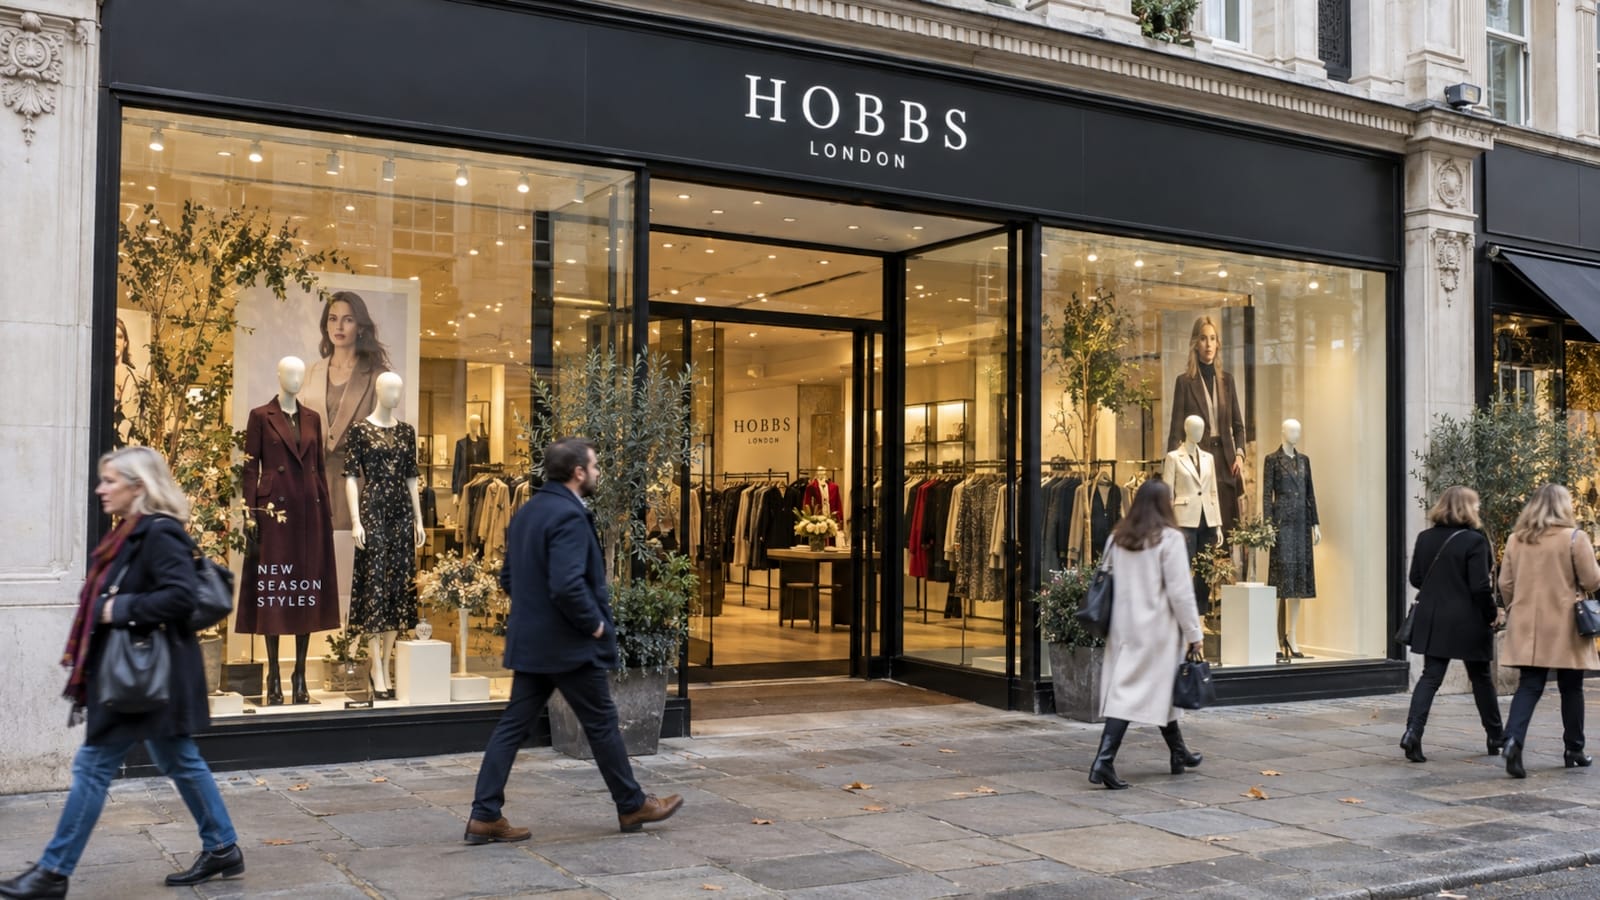
Ciberataque a TFG London afecta los sistemas de las minoristas Hobbs y Whistles
TFG London detectó un incidente de ciberseguridad que impactó los sistemas informáticos utilizados por las marcas de moda premium Phase Eight, Hobbs y Whistles. La compañía reveló hoy que varios sistemas de TI permanecen inoperativos, aunque las tiendas físicas siguen abiertas para los clientes.
Según el comunicado de prensa, el incidente no ha afectado a las otras marcas del grupo, Inside Story y White Stuff, ni a sus operaciones en Australia y África. TFG London es la filial británica del grupo sudafricano The Foschini Group, propietario de las cinco marcas de moda y artículos para el hogar mencionadas. A mediados de 2026, el grupo operaba 649 tiendas a nivel mundial y reportó ventas anuales de 488 millones de libras (646 millones de dólares).
La empresa indicó que detectó el ciberataque el 11 de octubre y activó de inmediato sus planes de respuesta a incidentes y continuidad del negocio, incorporando expertos externos en ciberseguridad para ayudar a contener la amenaza. TFG London investiga si se ha comprometido información de clientes y afirma que notificará a las personas u organizaciones afectadas en caso de que sus datos se hayan visto comprometidos.
BleepingComputer no pudo encontrar ningún actor de amenazas que reivindicara públicamente la brecha de TFG London. Este incidente ocurre poco después de que otra minorista de moda británica, ASOS, sufriera una brecha de datos tras el envío de notificaciones push a los usuarios de su aplicación móvil. La compañía confirmó más tarde que los atacantes utilizaron ingeniería social para robar las credenciales de inicio de sesión de un empleado y obtuvieron acceso no autorizado a datos de clientes, incluidos nombres, datos de contacto e información de cuentas.
Por el momento, TFG London no ha confirmado ninguna exposición de datos de clientes, pero se aconseja a los clientes de Phase Eight, Hobbs y Whistles que permanezcan alerta ante posibles ataques de phishing e ingeniería social. A principios de esta semana surgieron rumores sobre un ataque a la multinacional sueca de ropa H&M, reivindicado por un atacante que afirmaba pertenecer al grupo ShinyHunters y que amenazaba con filtrar datos robados. En respuesta a nuestra solicitud de comentarios sobre estas acusaciones, un portavoz de H&M dijo que están investigando estas afirmaciones, aunque la evidencia actual no indica una brecha.
Somos conscientes de la información que circula en línea sobre un posible incidente de ciberseguridad y actualmente estamos investigando las afirmaciones. En este momento, no hemos encontrado ningún indicio de que nuestro entorno de datos haya sido comprometido.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Ciberataque apaga refrigeradores en supermercados franceses
- El gigante minorista Ahold Delhaize desconecta sistemas tras un ciberataque
- El FBI interrumpe herramientas de piratería chinas utilizadas para vulnerar infraestructuras críticas
- ASOS vincula la brecha de datos a un ataque de ingeniería social y robo de credenciales
- ASOS confirma brecha de datos tras notificaciones en la app con la palabra "HACKED"
















Deja una respuesta