

Cisco ha publicado un parche para una nueva vulnerabilidad zero-day que afecta a su producto Secure Email Gateway (SEG) y que está siendo explotada en ataques reales. La falla permite que atacantes remotos no autenticados ejecuten comandos con privilegios de root en el sistema operativo subyacente.
La vulnerabilidad, identificada como CVE-2026-76519, se origina en una debilidad de recorrido de ruta relativo en la función Advanced Malware Protection (AMP) de SEG, provocada por un manejo inadecuado de los archivos adjuntos de correo electrónico. Los actores de amenazas pueden explotar esta falla enviando un correo electrónico con un archivo adjunto maliciosamente diseñado a través de un dispositivo no parcheado.
Un exploit exitoso podría permitir al atacante escribir archivos arbitrarios y ejecutar comandos con privilegios de root en el sistema operativo subyacente. En octubre de 2026, el equipo de respuesta a incidentes de seguridad de productos (PSIRT) de Cisco tuvo conocimiento de la explotación activa de esta vulnerabilidad.
CVE-2026-76519 afecta a instancias de SEG donde el servicio File Reputation está habilitado y asignado a una política de correo, y la versión de Content Scanner Tools es anterior a la 25.3.0.5525.
Para determinar si un dispositivo específico es vulnerable, los administradores deben usar el comando CLI contentscannerstatus para verificar la versión de Content Scanner Tools en ejecución y revisar la casilla 'Enable File Reputation' en la interfaz de administración web, bajo Mail Policies > Incoming Mail Policies > Advanced Malware Protection o Mail Policies > Outgoing Mail Policies > Advanced Malware Protection.
Aunque la compañía no compartió más detalles sobre los ataques que explotan la vulnerabilidad CVE-2026-76519, sí proporcionó los indicadores de compromiso (IOC) en una tabla adjunta.
Cisco también advirtió a los clientes que revisen los registros de firewall y de red en busca de señales de actividad sospechosa, como descargas y cargas hacia y desde direcciones IP externas o sospechosas, ya que los atacantes podrían eliminar pruebas de la explotación después de obtener ejecución de comandos con privilegios de root en sistemas vulnerables.
La empresa agregó que ya ha implementado mitigaciones en instancias en la nube y se ha puesto en contacto con los propietarios de dispositivos Cisco Secure Email Cloud donde encontró evidencia de un posible compromiso.
Cisco recomienda encarecidamente a los clientes que hayan sido contactados que restauren el dispositivo a una configuración segura renovando las credenciales y cualquier material criptográfico instalado en el equipo, cuando sea posible. Además, Cisco recomienda encarecidamente restringir el acceso al dispositivo e implementar mecanismos robustos de control de acceso.
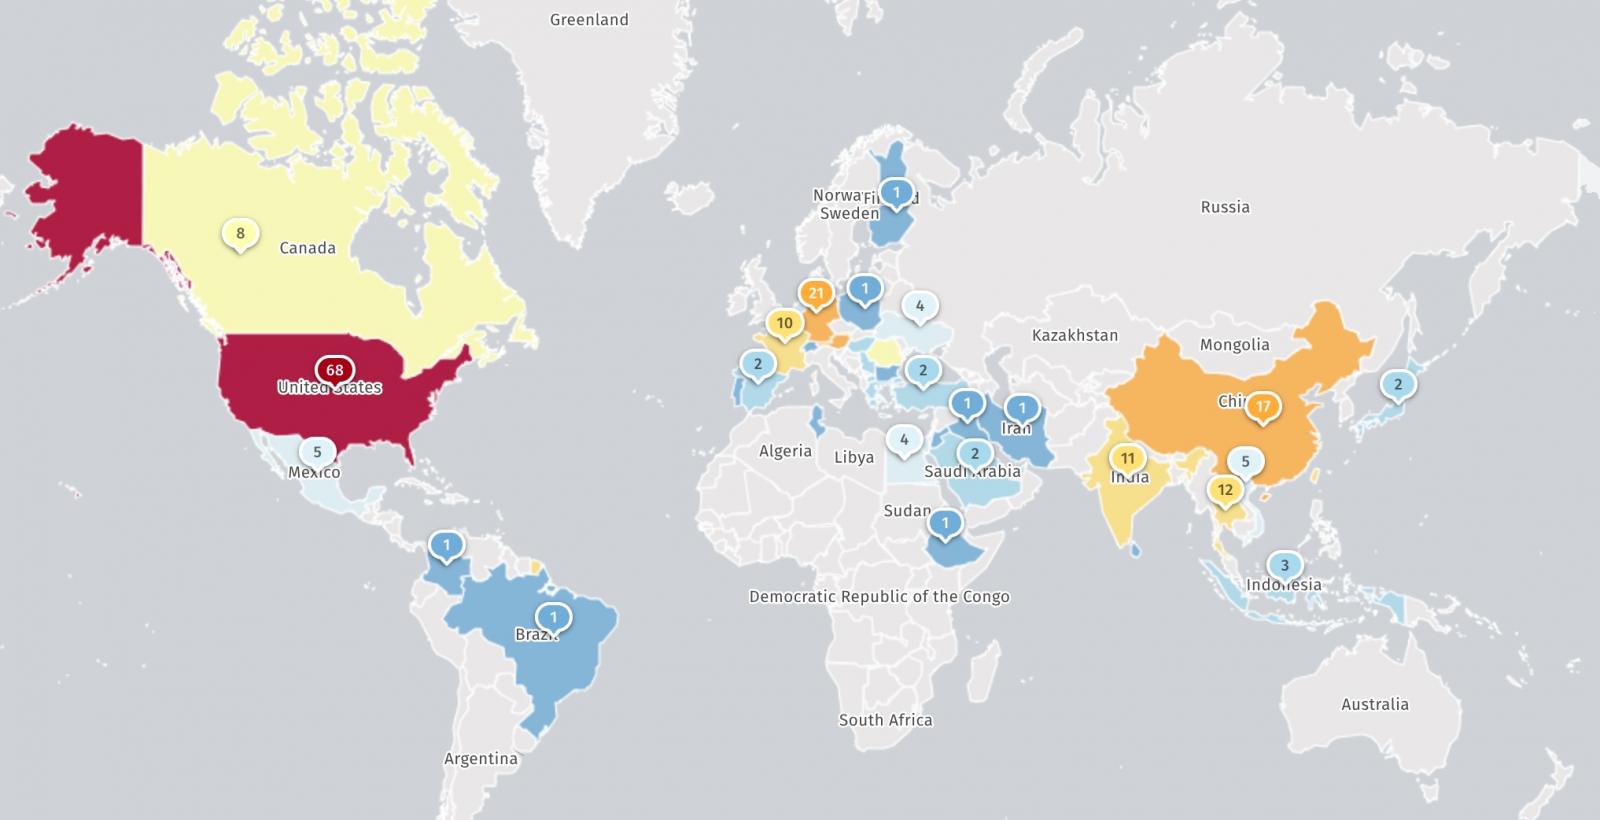
El organismo de vigilancia de seguridad en internet Shadowserver rastrea cerca de 300 instancias de Cisco Secure Email Gateway expuestas en línea, pero no proporciona información sobre cuántas son honeypots o ya han sido aseguradas.
Cisco abordó otra vulnerabilidad crítica en SEG (CVE-2024-20401) en julio de 2024 que permitía a los atacantes agregar nuevos usuarios con privilegios de root o bloquear permanentemente los dispositivos mediante correos electrónicos con archivos adjuntos maliciosos.
En enero, la compañía parcheó una falla de máxima severidad en Cisco AsyncOS (CVE-2025-20393) que los atacantes habían explotado en ataques zero-day dirigidos a dispositivos SEG y Secure Email and Web Manager (SEWM) desde noviembre de 2025.
Más recientemente, el mes pasado, Cisco advirtió a los clientes que parchearan una nueva vulnerabilidad zero-day en SEG explotada activamente (CVE-2026-76461) en el análisis de correo electrónico de Cisco AsyncOS Software, que también permite a atacantes remotos no autenticados ejecutar comandos arbitrarios con privilegios de root en el sistema operativo subyacente.
Desde noviembre de 2021, la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA) ha agregado 100 vulnerabilidades de Cisco a su catálogo de fallas explotadas activamente, siete de las cuales han sido utilizadas en ataques de ransomware.
















Deja una respuesta