

Hackers explotan una vulnerabilidad RCE en Collabora para puertas traseras en servidores Nextcloud
Por Bill Toulas, 15 de octubre de 2026, 16:25 h
Actores de amenazas están explotando una vulnerabilidad crítica de ejecución de comandos, ahora catalogada como CVE-2026-110447, en la aplicación Collabora Online – Built-in CODE Server (richdocumentscode) para Nextcloud.
Múltiples informes de administradores indican que los ataques comenzaron a mediados de septiembre, aproximadamente un mes antes del boletín de seguridad formal, el aviso de GitHub y la publicación del CVE.
CVE-2026-110447 afecta a versiones de richdocumentscode anteriores a la 26.4.303 y reside en el mecanismo de la aplicación Nextcloud para iniciar el servidor Collabora integrado.
La falla solo afecta a la aplicación opcional del servidor CODE integrado. Los servidores Collabora Online independientes, las instalaciones Docker y RPM/DEB, y los despliegues Nextcloud All-in-One no se ven afectados, según Collabora.
Los ataques implican el envío de una solicitud maliciosa al endpoint proxy.php de la aplicación, lo que desencadena una inyección de comandos del sistema operativo.
Un requisito clave para la explotación exitosa es que el servidor CODE integrado debe estar detenido (por ejemplo, tras un reinicio, actualización o fallo). No se requiere autenticación ni interacción del usuario.
Los administradores de sistemas afectados por actividad maliciosa informaron ataques contra múltiples endpoints desde el 10 de septiembre.
Según los informes, el atacante plantó webshells PHP y las utilizó para buscar bases de datos de contraseñas, artefactos de gestores de contraseñas y carteras de criptomonedas.
Algunos usuarios también informaron que operadores de ransomware están explotando la falla, pero BleepingComputer no pudo confirmarlo de forma independiente.
Se recomienda a los administradores de sistemas actualizar a la versión 26.4.303 o posterior, o eliminar la aplicación del servidor si no es necesaria. El proveedor advirtió que deshabilitar la aplicación no es suficiente.
Además de las advertencias de los mantenedores a mediados de septiembre, también se publicó una advertencia comunitaria el 3 de octubre, instando a los administradores a actualizar de inmediato debido a la explotación en curso.
Sin embargo, la falta de un identificador CVE dificultó que los administradores identificaran correctamente el problema e implementaran defensas eficientes.
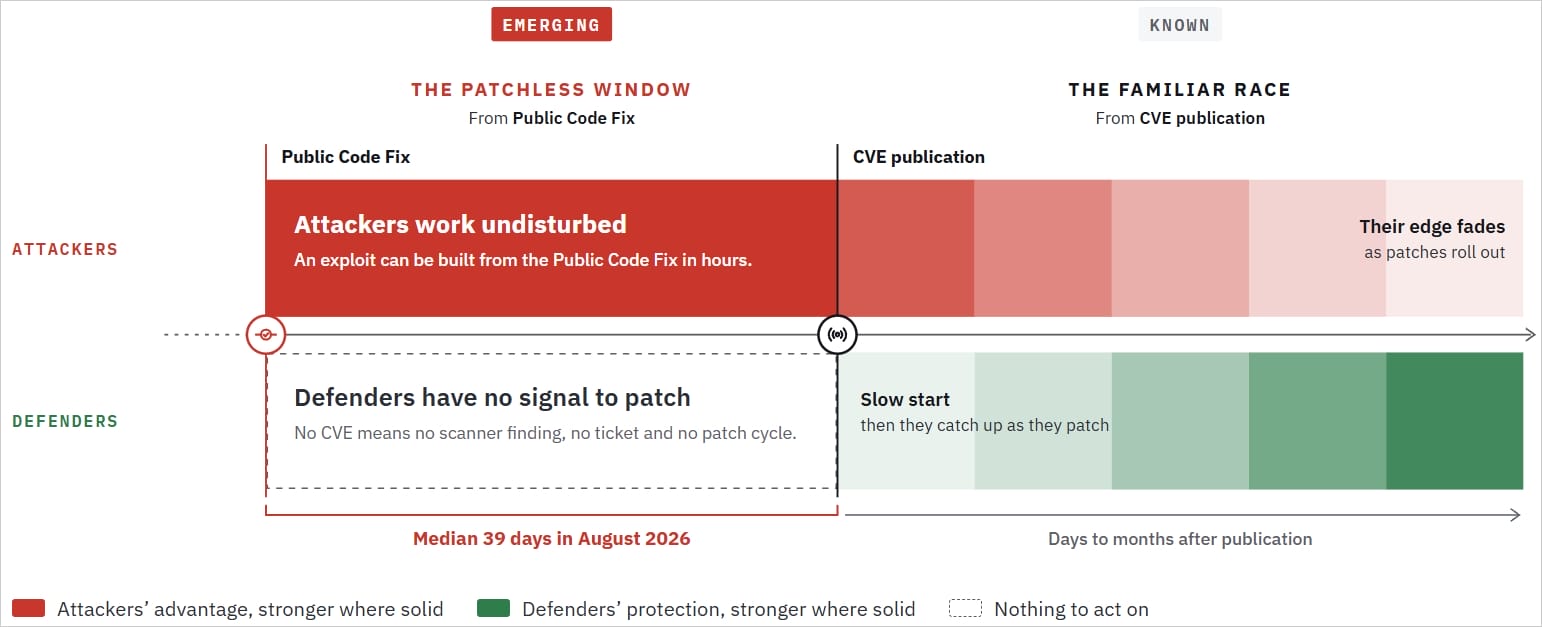
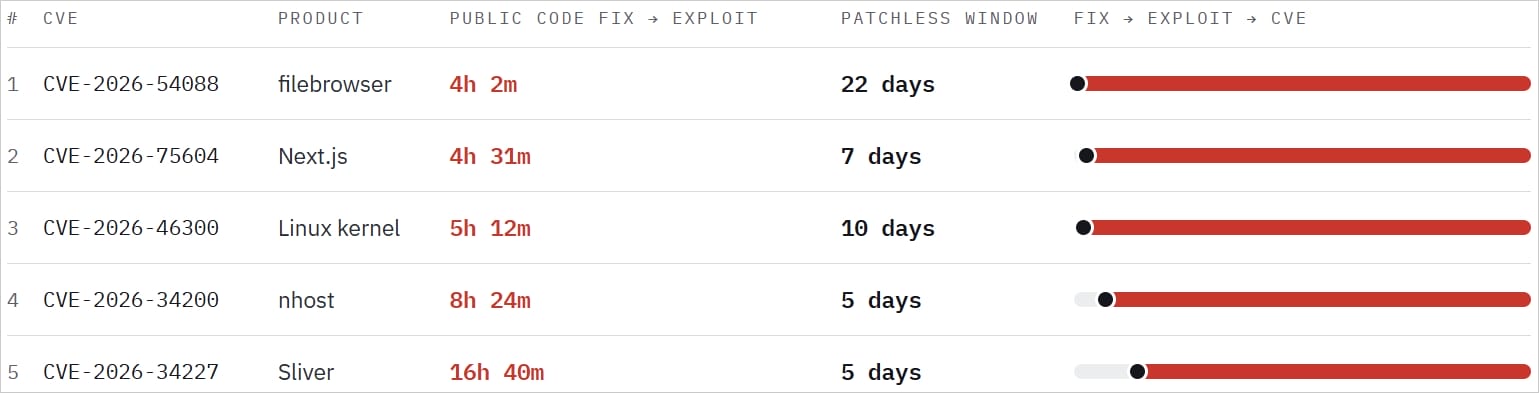
Un estudio de la empresa de ciberseguridad Second Security ilustra la brecha entre las correcciones de seguridad y las notificaciones formales de vulnerabilidades.
La firma analizó ejemplos reales de fallos de código abierto y encontró que el intervalo medio entre las correcciones públicas y la publicación del CVE fue de 39 días en agosto, frente a 5,1 días en enero.
Los investigadores sugieren que los crecientes volúmenes de descubrimientos de vulnerabilidades asistidos por IA están sobrecargando el procesamiento de CVE y contribuyendo a los retrasos en la publicación.
En muchos casos, los investigadores encontraron que el código de explotación público aparecía en línea horas después de una corrección de seguridad y varios días antes de que se publicara el CVE correspondiente.
Second Security señala que el uso de herramientas de IA facilita a los atacantes generar exploits funcionales para las correcciones publicadas.
En el caso de Collabora, la corrección se confirmó el 9 de septiembre y la versión 26.4.303 se lanzó el 11 de septiembre. El aviso y el CVE se publicaron el 14 de octubre, una brecha de más de cuatro semanas.
BleepingComputer contactó a Nextcloud con preguntas sobre su respuesta a los informes de actividad maliciosa, así como detalles sobre los ataques y el número de sistemas afectados.
Nextcloud dijo a BleepingComputer que Collabora reportó la vulnerabilidad a mediados de septiembre y que una actualización estuvo disponible a través de la tienda de aplicaciones.
La compañía justificó el retraso en la divulgación diciendo que dio tiempo a los usuarios para actualizar y que no había observado una explotación generalizada.
En una publicación de blog anterior hoy sobre la actividad, Collabora atribuyó el anuncio tardío principalmente a los retrasos en el procesamiento de CVE de GitHub, que según dijo están bajo presión por el creciente volumen de informes de seguridad impulsados por IA.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Cisco parchea un nuevo zero-day en Secure Email Gateway explotado en ataques
- GitLab advierte de una vulnerabilidad RCE crítica en el servicio AI Gateway
- Check Point advierte de hackers que explotan una falla RCE en Security Gateway VPN
- Hackers comienzan a explotar una falla crítica de WordPress para ejecución de código
- Falla crítica en Elementor Pro explotada para tomar sitios WordPress
Etiquetas: Activamente explotado, CVE, Nextcloud, RCE, Ejecución remota de comandos, Vulnerabilidad
















Deja una respuesta