

BeyondTrust parchea un zero-day explotado en ataques desde agosto
BeyondTrust ha solicitado a sus clientes que apliquen los parches correspondientes para corregir una vulnerabilidad crítica en su producto Remote Support (RS), la cual ha sido explotada en ataques de día cero desde finales de agosto. Remote Support es la solución de soporte empresarial de la compañía que permite a los equipos de asistencia técnica, help desks y atención al cliente resolver problemas de forma remota.
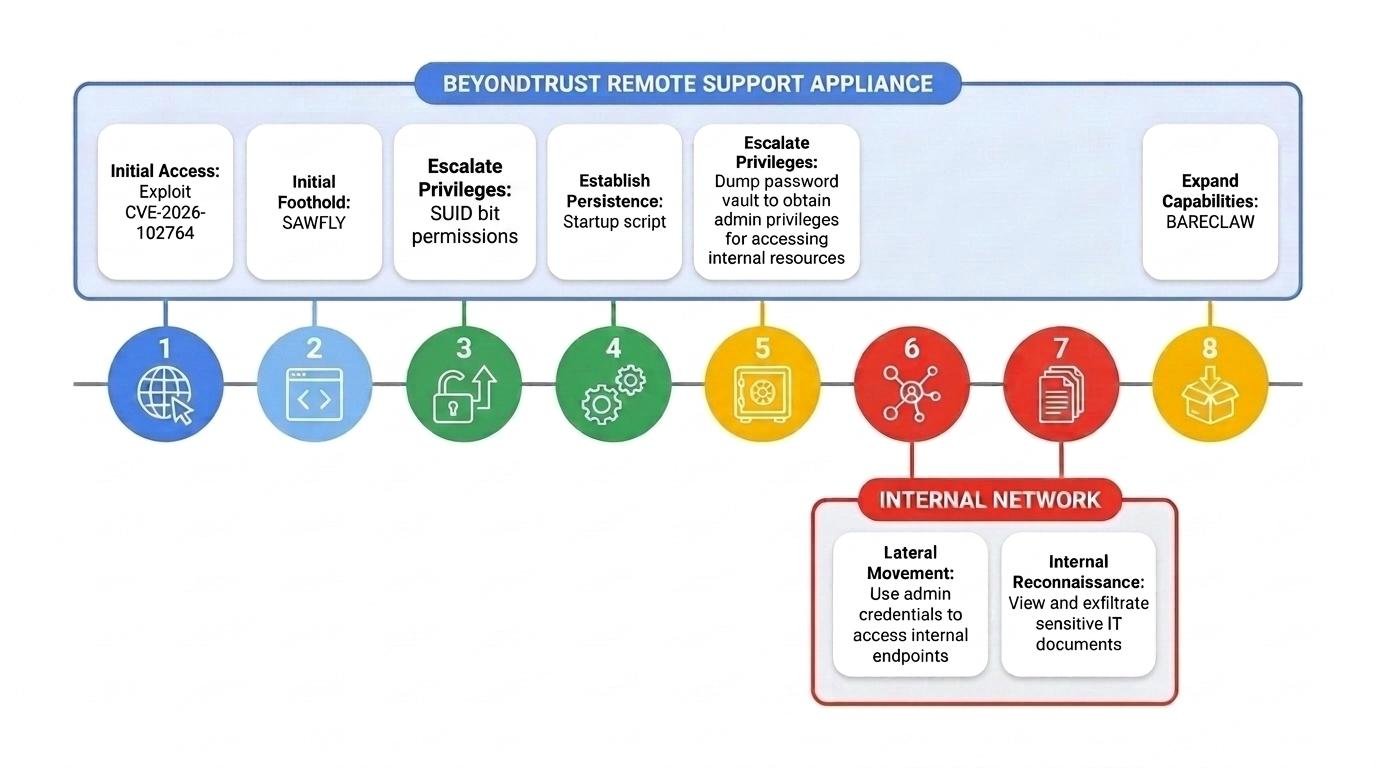
La falla, identificada como CVE-2026-102764, es una vulnerabilidad de omisión de autenticación que permite a atacantes remotos sin privilegios realizar operaciones de archivos en dispositivos no actualizados. Afecta a las versiones RS 26.2.3 y anteriores. BeyondTrust corrigió el problema para todos los clientes de SaaS de Remote Support y Privileged Remote Access el 8 de octubre, pero las instalaciones autohospedadas deben parchearse manualmente si no tienen activadas las actualizaciones automáticas.
La compañía compartió pocos detalles sobre la vulnerabilidad, pero indicó que el zero-day fue explotado en el mundo real por un presunto actor de espionaje vinculado a China, rastreado por los investigadores de Mandiant y Google Threat Intelligence Group (GTIG) como "Armory Castle" (anteriormente UNC5221), y por la firma de ciberseguridad CrowdStrike como "Warp Panda".
Según los investigadores de Mandiant, que detectaron los ataques iniciales, los hackers de Armory Castle explotaron la falla para obtener acceso inicial y escalar a privilegios de root en los dispositivos comprometidos habilitando permisos Set User ID (SUID). Después, desplegaron el nuevo malware Sawfly (un web shell) y Bareclaw (un tunelizador), borraron registros para evadir la detección y se movieron lateralmente por la red de la víctima utilizando credenciales de Administrador comprometidas mediante la apertura de sesiones remotas en sistemas posteriores.
"Tras establecer un punto de apoyo a través del web shell, el actor escaló desde la cuenta del servicio web hasta el control de nivel root del host del dispositivo. Esto les dio acceso a todas las credenciales que el dispositivo almacenaba o intermediaba y la capacidad de modificar archivos que sobreviven a reinicios y restablecimientos de configuración", declaró Mandiant. "Cualquier dispositivo que fuera accesible desde internet en una versión vulnerable durante la ventana de explotación debe tratarse como potencialmente comprometido hasta que haya sido revisado".
El vigilante de amenazas en internet Shadowserver rastrea más de 1400 instancias de BeyondTrust Remote Support expuestas en línea, pero no proporciona información sobre cuántas ya han sido aseguradas o son honeypots.
Armory Castle es conocido por atacar vulnerabilidades de día cero en dispositivos de borde de red, incluyendo varios Citrix NetScaler (CVE-2023-4966) e Ivanti Connect Secure (CVE-2023-46805 y CVE-2024-21887, luego CVE-2025-0282), desde al menos octubre de 2023 para infiltrarse en redes empresariales y desplegar nuevo malware personalizado.
La empresa de inteligencia de amenazas Volexity también afirmó en enero de 2024 que UNC5221 había puesto puertas traseras en más de 2100 dispositivos Ivanti utilizando el webshell GiftedVisitor en ataques que encadenaban los zero-days CVE-2023-46805 y CVE-2024-21887.
"En campañas pasadas, ARMORY CASTLE ha realizado explotaciones generalizadas y oportunistas tras la divulgación pública de vulnerabilidades que había explotado selectivamente como zero-days, apresurándose a infiltrarse en organizaciones objetivo antes de que se implementaran los parches", añadió Mandiant. "Es posible que observemos intentos de explotación generalizados similares asociados con CVE-2026-102764".
CVE-2026-102764 es la última de una serie de fallas en BeyondTrust que los actores de amenazas han explotado en el mundo real en los últimos años. Recientemente, los atacantes explotaron otra vulnerabilidad crítica de ejecución remota de código (CVE-2026-1731) que afecta a los dispositivos Remote Support y Privileged Remote Access para establecer canales WebSocket y desplegar ransomware.
También se cree que el grupo de hackers respaldado por el estado chino Silk Typhoon explotó dos zero-days (CVE-2024-12356 y CVE-2024-12686) para vulnerar los sistemas de BeyondTrust y usar una clave API robada para comprometer 17 instancias de Remote Support SaaS, incluida la del Departamento del Tesoro de Estados Unidos. En la misma campaña, Silk Typhoon también atacó la Oficina de Control de Activos Extranjeros (OFAC), que administra los programas de sanciones de EE. UU., y el Comité de Inversiones Extranjeras en Estados Unidos (CFIUS), que revisa inversiones extranjeras por riesgos de seguridad nacional.
BeyondTrust proporciona servicios de seguridad de identidad a más de 20 000 clientes en todo el mundo, incluidas agencias gubernamentales y el 75 % de las empresas Fortune 100.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37 % de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes usan credenciales válidas, la prevención cae drásticamente. El Informe Azul 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados:
- Ivanti advierte sobre un zero-day en Connect Secure explotado en ataques
- Cisco advierte sobre un zero-day de máxima gravedad en ISE explotado en ataques
- Palo Alto Networks advierte sobre una falla RCE en PAN-OS explotada en ataques
- Cisco parchea un nuevo zero-day en Secure Email Gateway explotado en ataques
- CISA advierte a los administradores que corrijan de inmediato una falla de Ivanti explotada como zero-day
















Deja una respuesta