

Ataques zero-click usaron anuncios dirigidos para distribuir el spyware Candiru
El spyware Candiru fue distribuido a dispositivos de Al Jazeera Media Network a través de anuncios en línea dirigidos en un ataque de tipo zero-click que solo requería la renderización de los anuncios maliciosos en el dispositivo de la víctima.
Investigadores de Citizen Lab que analizaron los ataques denominaron a esta técnica AdFection, y señalaron que su informe es la primera confirmación técnica pública de spyware mercenario entregado mediante anuncios dirigidos.
Un método similar fue documentado a finales de 2025 por Amnistía Internacional, en el que anuncios infectaban a objetivos con el spyware Predator sin que estos hicieran clic en nada. Ese mecanismo de infección se llamó Aladdin y salió a la luz gracias a una colección de archivos de marketing y documentos filtrados de la empresa de vigilancia Intellexa, que los investigadores estudiaron y corroboraron con detalles técnicos de investigaciones forenses.
A diferencia de Aladdin, AdFection fue detectado en ataques reales y vinculado con la empresa israelí Discovere-Tech, descrita por Citizen Lab como "un puente entre las empresas de spyware mercenario y el ecosistema publicitario".
Infección zero-click con spyware Candiru
Según Citizen Lab, Discovere-Tech permitía a sus clientes utilizar su plataforma Controlium para dirigir código malicioso a dispositivos específicos, o para perfilar, desanonimizar y huellizar dispositivos de usuarios.
"Discovere-Tech parece trabajar con múltiples proveedores de spyware mercenario, hacking y publicidad, conectando la industria del spyware con el ecosistema de publicidad en línea", afirma Citizen Lab.
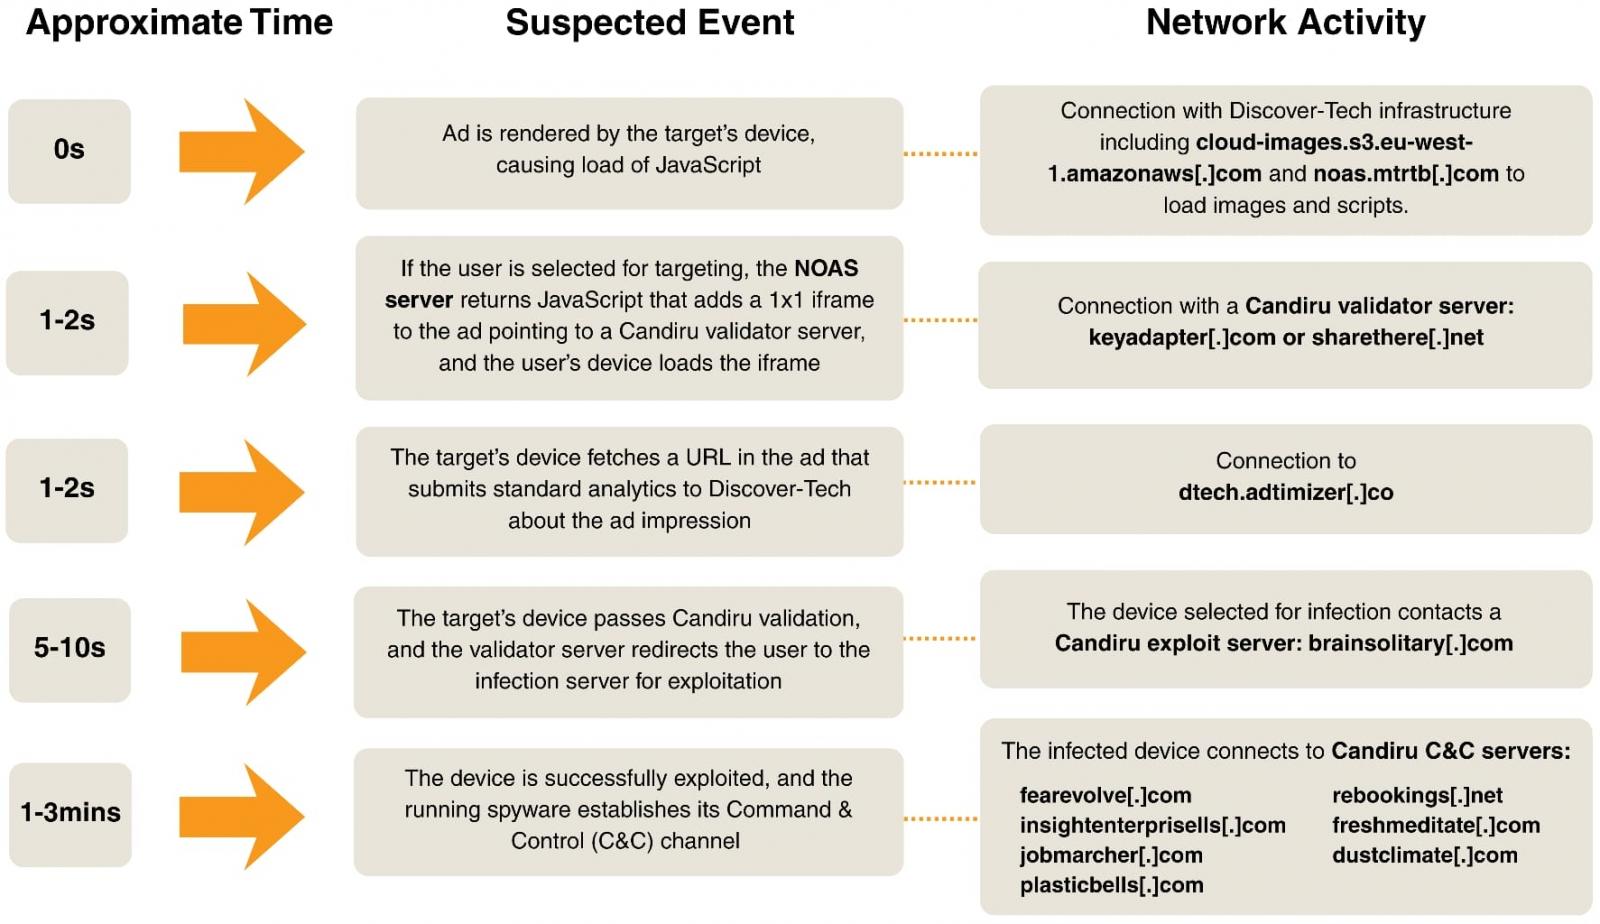
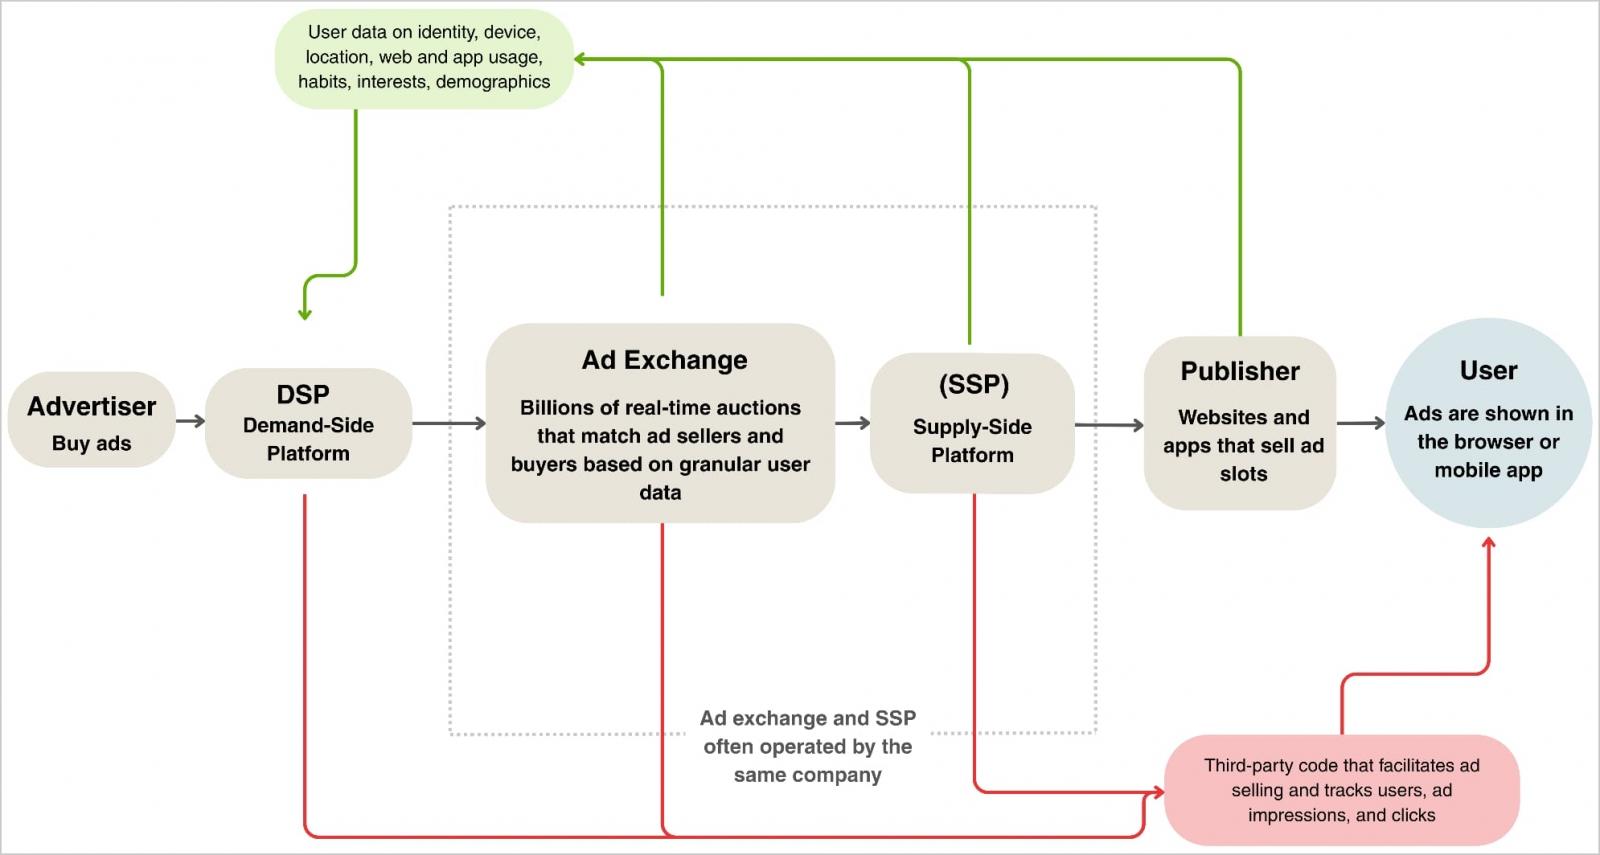
La empresa compraba espacios publicitarios a través de redes y exchanges de anuncios convencionales, e insertaba JavaScript en los anuncios que contactaba con su "servidor NOAS" al ser renderizados.
Utilizando múltiples parámetros (por ejemplo, dirección IP, identificadores de anuncios), el servidor NOAS, o "servidor getAd", determinaba si un objetivo era elegible para recibir el código JavaScript. Los objetivos seleccionados recibían código adicional, mientras que otros dispositivos en los que se mostraba el anuncio no recibían nada, lo que ayudaba a mantener los ataques sigilosos.
Al Jazeera proporcionó a Citizen Lab evidencia de ataques que afectaron al menos a 45 dispositivos entre 2024 y 2025. Los registros de la red examinados por los investigadores mostraron una secuencia desde la infraestructura de Discovere-Tech hasta los servidores de validación de Candiru y luego hasta los servidores de comando y control del spyware.
Los investigadores también recuperaron un archivo DLL de un sistema Windows comprometido y lo atribuyeron con alta confianza a Candiru, basándose en superposiciones de infraestructura y código con muestras capturadas previamente.
Candiru es un proveedor israelí de spyware que vende herramientas de vigilancia, oficialmente solo a gobiernos. La empresa también desarrolló malware para Windows llamado DevilsTongue, capaz de robar archivos, credenciales y mensajes. Según informes anteriores, sus herramientas se han desplegado mediante exploits zero-day de Windows y Chrome contra periodistas, activistas, políticos y otros objetivos.
Si bien Al Jazeera es un objetivo confirmado de estos ataques, Citizen Lab informa que la operación publicitaria realizó 3.770 millones de pujas y ganó 442 millones de subastas entre marzo y junio de 2026. Los anuncios que se evaluó que contenían etiquetas de script de atacantes aparecieron en 75.373 aplicaciones Android/iOS y 120.768 sitios web, aunque estas cifras no representan recuentos de infecciones.
"Estimamos que entre cientos de miles y millones de usuarios fueron dirigidos a estos dominios a través de anuncios de Discovere-Tech", explica Citizen Lab.
Tras recibir los informes de Citizen Lab, grandes empresas de publicidad como Google, IAB Europe, Beeswax, Eskimi y Vungle tomaron medidas para eliminar las cuentas infractoras y bloquear el acceso a los dominios.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Informe Blue 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados:
- Hackers iraníes usan el malware CHOSEN BRICK de Windows para espiar a objetivos
- El nuevo malware Manic para Android puede exfiltrar datos a través de dispositivos cercanos
- El malware Hirudo para Android reemplaza aplicaciones bancarias para evadir controles de seguridad
- Los hackers abusan de Google Ads y redirecciones de Bing para impulsar ataques Claude ClickFix
- El análisis de código con IA de VirusTotal amplía el soporte para scripts de Windows y Linux
















Deja una respuesta