

La Agencia de Seguridad de Infraestructuras y Ciberseguridad de EE. UU. (CISA) ha solicitado a los equipos de seguridad que apliquen de forma inmediata el parche para una vulnerabilidad en Ivanti Connect Secure (ICS) que está siendo explotada en ataques zero-day desde al menos el 1 de octubre de 2026.
El fallo, registrado como CVE-2026-104935, es una vulnerabilidad de omisión de autenticación de gravedad alta que permite a actores remotos sin privilegios ejecutar comandos arbitrarios en los sistemas ICS afectados. Se trata de ataques de baja complejidad que no requieren interacción del usuario.
Ivanti publicó el martes las versiones 22.8R2.5, 25.1.3.0, 25.1.3.1 y 25.1.1.2 de ICS para corregir el problema y advirtió a sus clientes de que debían «actuar de inmediato» debido a la «explotación limitada en el entorno real».
Aunque Ivanti no ofreció detalles adicionales sobre los ataques en curso contra CVE-2026-104935, la firma de ciberseguridad Volexity informó de que un actor de amenazas desconocido, identificado como UTA0576, encadena este fallo con otras dos vulnerabilidades en ataques registrados desde al menos el 3 de octubre.
«Esta cadena de explotación combinaba una omisión de autenticación, una ejecución remota de código (RCE) y una vulnerabilidad de escalada de privilegios para lograr ejecución de código con nivel root sin autenticación. Las vulnerabilidades de RCE y de omisión de autenticación están registradas bajo CVE-2026-104935», explicó Volexity.
«Volexity identificó una serie de acciones posteriores a la explotación llevadas a cabo por el actor de amenazas dirigidas a credenciales y secretos de Active Directory, incluidas contraseñas de la Solución de Contraseñas de Administrador Local (LAPS) y claves de recuperación de BitLocker».
La firma de inteligencia de amenazas Defused también confirmó el informe de Volexity y señaló que encontró por primera vez evidencias de que los atacantes abusaban de CVE-2026-104935 en el entorno real el 1 de octubre.
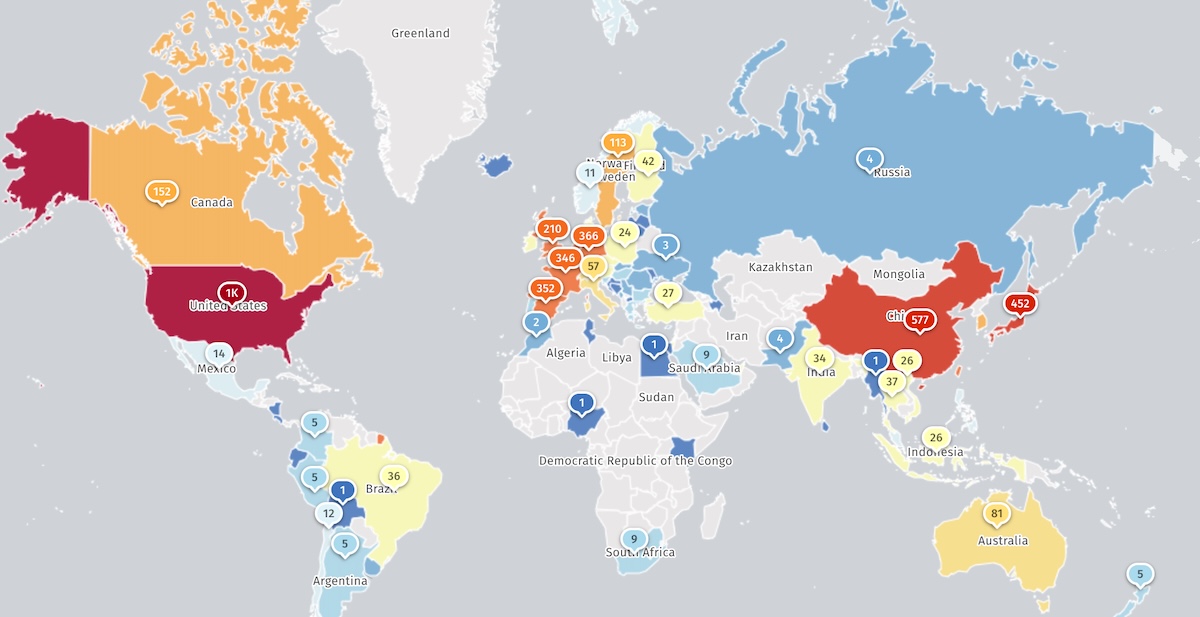
El observatorio de amenazas en internet Shadowserver rastrea actualmente más de 5.600 hosts expuestos a internet con huellas de ICS. No obstante, no hay información sobre cuántos están protegidos frente a los ataques en curso ni cuántos son honeypots diseñados para detectar actividad maliciosa.
Llamamiento a los administradores para parchear los sistemas Ivanti vulnerables
El martes, CISA añadió CVE-2026-104935 a su lista de fallos de seguridad explotados activamente y ordenó a las agencias federales proteger sus redes contra los ataques antes del viernes, en virtud de su Directiva Operativa Vinculante 26-04, emitida en junio.
Aunque la BOD 26-04 solo se aplica a las agencias de la Rama Ejecutiva Civil Federal (FCEB), la agencia de ciberseguridad emitió además un aviso independiente en el que insta a todos los equipos de seguridad y defensores de redes a parchear la vulnerabilidad de inmediato y a buscar indicios de compromiso.
«CISA tiene conocimiento de que actores de amenazas cibernéticas están explotando esta vulnerabilidad zero-day de omisión de autenticación, que permite la ejecución remota y no autenticada de comandos arbitrarios, para llevar a cabo robo de credenciales y exfiltración de datos. […] CISA insta a las organizaciones con dispositivos y despliegues de Ivanti Connect Secure afectados a actualizar de inmediato a la última versión», advirtió.
«Las organizaciones que deseen determinar si han sido comprometidas tendrán que realizar análisis forenses de red y de memoria para identificar evidencias de explotación. […] Es posible que la herramienta Integrity Checker de Ivanti no detecte evidencias de la explotación de CVE-2026-104935, porque los comandos del actor de amenazas se ejecutan en memoria».
CISA recomendó a los defensores adoptar las siguientes medidas si descubren dispositivos Ivanti ICS comprometidos:
- Crear una copia de seguridad de la configuración del dispositivo.
- Realizar un restablecimiento de fábrica y actualizar el dispositivo a la última versión (en sistemas en la nube y virtuales, reconstruir la instancia virtual y actualizarla a la última versión).
- Restaurar la configuración del dispositivo a partir de la copia de seguridad creada en el primer paso.
- Restablecer las contraseñas de todas las cuentas, incluidas las de dominio, administrador y locales. Revocar y volver a emitir los certificados almacenados; restablecer las claves de API y las credenciales del servidor de licencias almacenadas.
Ivanti ha corregido otros zero-days de Connect Secure explotados en el entorno real en los últimos años, como una omisión de autenticación (CVE-2023-46805) y una inyección de comandos (CVE-2024-21887) a principios de enero de 2024, y una falsificación de petición del lado del servidor (CVE-2024-21893) dos semanas después.
Más recientemente, parcheó una vulnerabilidad de ejecución remota de código (RCE) (CVE-2025-0282) en enero de 2025 y otra vulnerabilidad de RCE (CVE-2025-22457) que espías cibernéticos vinculados a China han explotado desde al menos mediados de marzo de 2025.
CISA ha añadido 36 vulnerabilidades de Ivanti a su lista de fallos de seguridad explotados activamente desde noviembre de 2021, 12 de las cuales también han sido aprovechadas en ataques de ransomware.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37 % de sus acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre tras el acceso inicial. Cuando los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
















Deja una respuesta