

El proyecto de código abierto de programación con IA OpenCode ha comunicado a una parte de sus usuarios que las claves API que guardaban para proveedores externos quedaron al descubierto en una brecha de seguridad. Varios usuarios indicaron que el incidente provocó cargos no autorizados por el uso de API y la suspensión de proyectos en Google Cloud.
De acuerdo con el mantenedor del proyecto, la brecha afectó al 1,4% de los usuarios de OpenCode Console. Algunos reportaron cargos indebidos superiores a 1.700 dólares en una sola noche. OpenCode es un agente de programación con IA independiente del modelo que ayuda a comprender código, escribir funciones y corregir errores mediante instrucciones en lenguaje natural, ya sea desde una terminal, una aplicación de escritorio o un editor de código. Los usuarios pueden conectar modelos de distintos proveedores a la consola de OpenCode para agilizar y automatizar el desarrollo.
Un ataque de destilación
El sábado, OpenCode anunció que había sufrido un ataque de destilación a gran escala que solo afectó a los desarrolladores que habían vinculado proveedores externos, entre ellos Anthropic, OpenAI y Google. El mantenedor del proyecto declaró: «Anoche sufrimos una brecha de seguridad relacionada con un ataque de destilación a gran escala que afectó al 1,4% de los usuarios de OpenCode Console». Y añadió: «Hemos notificado a todos esta mañana por correo electrónico. Si no recibiste un correo, no te viste afectado; fue un subconjunto de usuarios que tenían proveedores externos vinculados».
La destilación es una técnica legítima de aprendizaje automático que entrena modelos de IA más pequeños con respuestas generadas por modelos más potentes. El objetivo es crear modelos más baratos y rápidos que conserven buena parte de las capacidades de los mayores. Sin embargo, la técnica se convierte en ataque cuando implica un entrenamiento a gran escala mediante consultas no autorizadas.
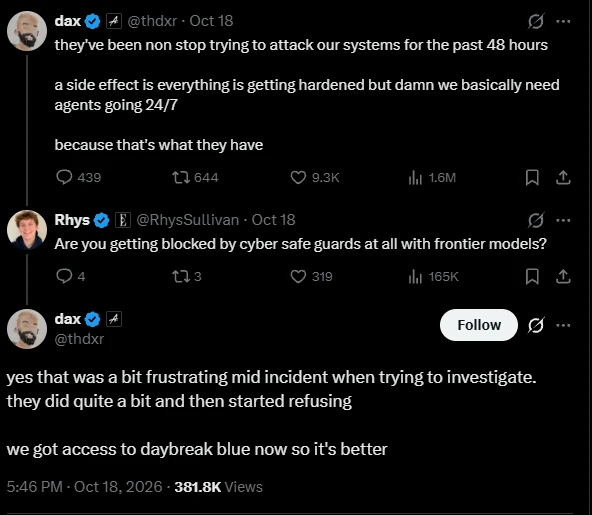
El cofundador de OpenCode, Dax Raad, afirmó que los atacantes llevaban al menos 48 horas atacando los sistemas de la empresa mediante agentes de IA. También indicó que la investigación de OpenCode sobre los atacantes se vio bloqueada cuando los modelos de IA que utilizaba comenzaron a rechazar solicitudes debido a sus salvaguardas de seguridad integradas. Raad señaló que la situación se estabilizó después de que OpenCode empezara a usar el modelo de ciberseguridad Daybreak AI de OpenAI para labores defensivas, cuyo uso fue aprobado el sábado.
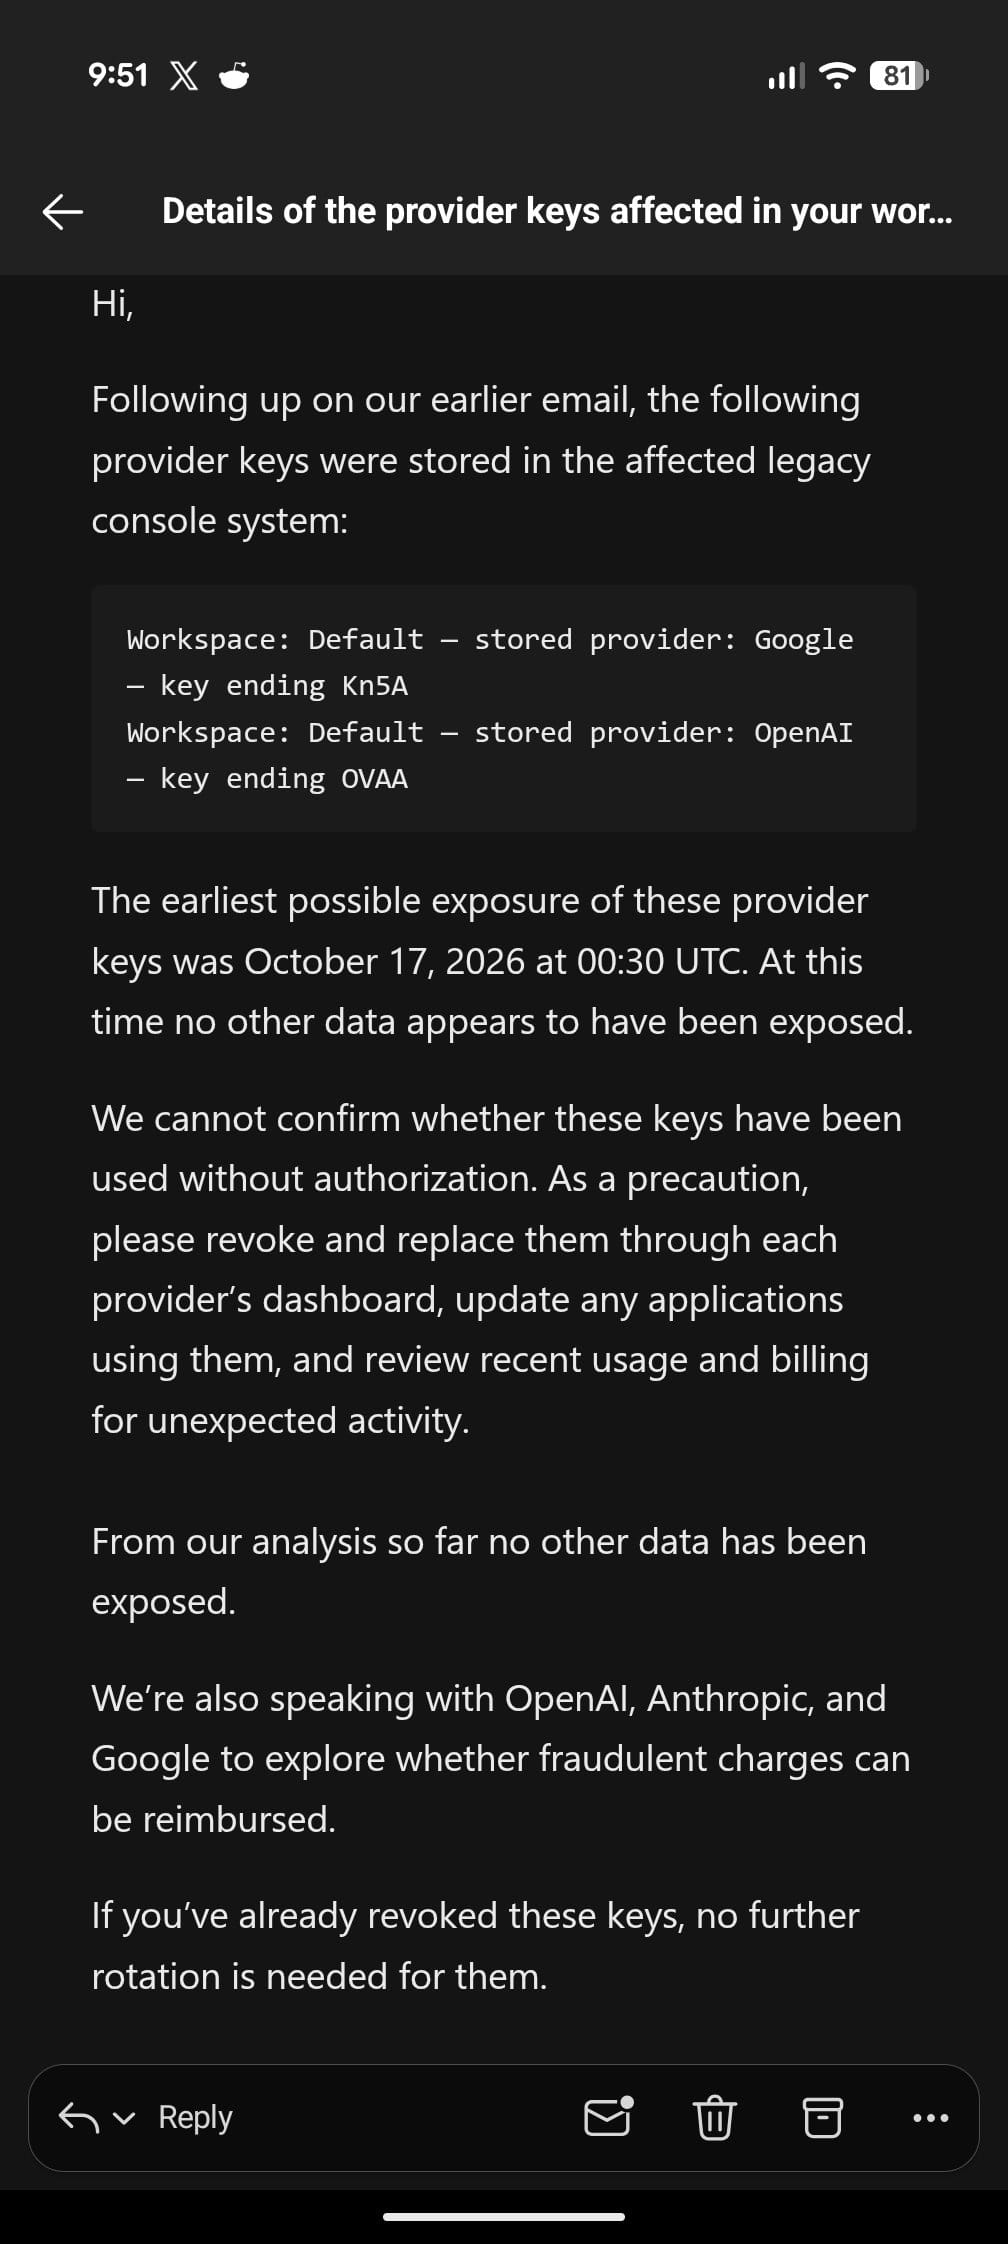
El correo enviado a los usuarios afectados indica que la exposición más temprana posible de sus claves se produjo el 17 de octubre de 2026 a las 00:30 UTC y que no parece haberse expuesto ningún dato. OpenCode también afirmó que colabora con Google, OpenAI y Anthropic para abordar el incidente, pero que no puede compartir más detalles por el momento.
Los reportes de usuarios mencionan cargos fraudulentos tras las filtraciones de claves privadas, con importes que van desde varios cientos de dólares hasta 1.700. El mensaje de OpenCode a los afectados contempla la posibilidad de reembolsar a quienes se hayan visto perjudicados. Algunos usuarios indicaron que Google suspendió sus proyectos tras detectar «actividad abusiva compatible con recursos secuestrados».
BleepingComputer se puso en contacto con OpenCode para obtener más detalles, pero no había recibido respuesta en el momento de la publicación.
Con credenciales válidas, solo se bloquea el 37% de las acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre tras el acceso inicial. Cuando los atacantes utilizan credenciales válidas, la prevención cae bruscamente. El Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados
- Un agente de IA automatizado se usó para vulnerar la organización sin ánimo de lucro de ciberseguridad DIVD
- Anthropic advierte de que la IA autorreplicante podría extenderse a tus dispositivos inteligentes
- Anthropic retira de internet las pruebas arriesgadas de IA después de que los modelos vulneraran sitios gubernamentales
- El análisis de código con IA de VirusTotal amplía la compatibilidad con scripts de Windows y Linux
- ARTEX AI y agentes Claude usados en ciberataques contra bancos surcoreanos
















Deja una respuesta