

GitLab ha publicado parches de seguridad destinados a corregir una vulnerabilidad de máxima gravedad en su Compilador de Expresiones Regulares, un fallo que podría permitir a atacantes remotos ejecutar código arbitrario en los servidores afectados. La vulnerabilidad está registrada como CVE-2026-110264 y fue notificada por el investigador de seguridad conocido como 'joaxcar' a través del programa de recompensas por errores HackerOne de la compañía.
El origen del problema es un desbordamiento de entero en el Compilador de Expresiones Regulares de GitLab, un motor que opera en segundo plano y se encarga de analizar y validar expresiones regulares presentes en archivos de configuración. De acuerdo con la empresa, bajo ciertas condiciones un usuario no autenticado podría lograr la ejecución de código arbitrario en el servidor GitLab al compilar una expresión regular diseñada específicamente para ello.
Versiones corregidas y recomendaciones
GitLab ha subsanado el fallo en las versiones 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 y 18.11.13 de GitLab Community Edition (CE) y Enterprise Edition (EE), y ha instado a los usuarios a actualizar sus instalaciones sin demora. La compañía recomienda encarecidamente que cualquier instalación que ejecute una versión afectada pase a la última versión lo antes posible.
Asimismo, la empresa ha confirmado que GitLab.com ya funciona con la versión parcheada. En el caso de GitLab Dedicated, los inquilinos que utilicen 19.3.5-internal0 y 19.4.2-internal0 o versiones posteriores ya cuentan con las correcciones y no necesitan adoptar ninguna medida adicional.
Instancias expuestas y antecedentes recientes
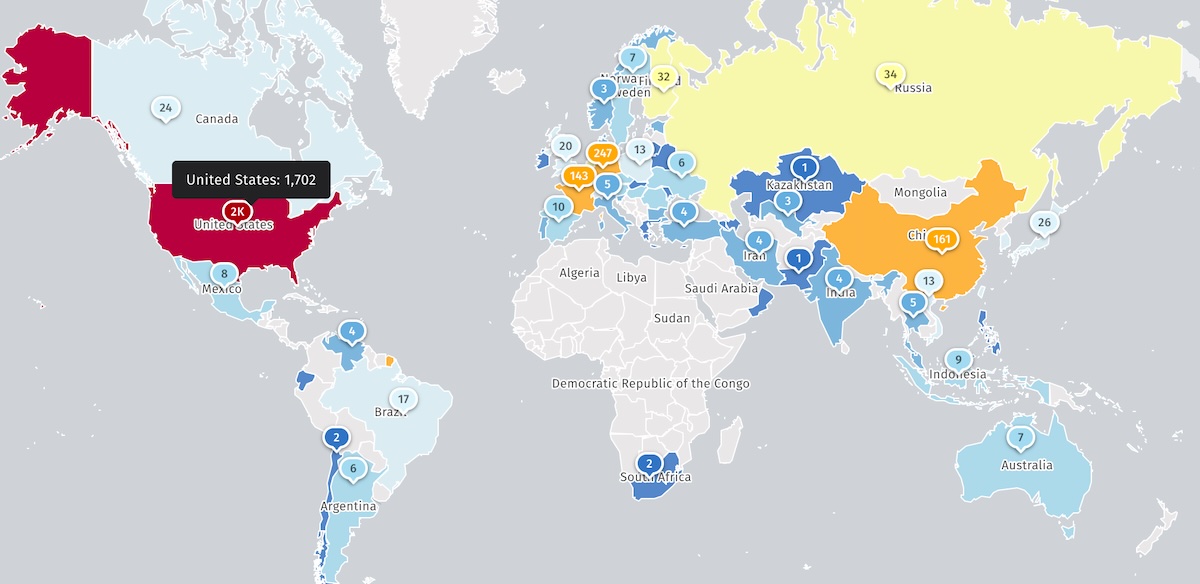
El organismo de vigilancia de amenazas en Internet Shadowserver rastrea en la actualidad más de 2.700 instancias de GitLab Community Edition accesibles en línea, si bien no detalla cuántas de ellas son honeypots o ya han sido protegidas frente a posibles ataques.
Este anuncio llega diez días después de que GitLab advirtiera a sus clientes sobre otra vulnerabilidad crítica de ejecución remota de código (CVE-2026-97229), con una puntuación CVSS base de 10/10, en el Compilador de Expresiones Regulares de CI/CD, también reportada por el mismo investigador. El mes pasado, la compañía corrigió otra falla de máxima gravedad en GitLab CE/EE (CVE-2026-85706) que permitía a atacantes no autenticados leer datos sensibles, como credenciales y otros secretos, de servidores vulnerables. Un día después, la Agencia de Ciberseguridad y Seguridad de Infraestructuras de EE. UU. (CISA) incluyó CVE-2026-85706 en su lista de fallos explotados activamente y ordenó a las agencias federales asegurar sus sistemas en un plazo de tres días. Desde noviembre de 2021, CISA ha señalado cinco fallos de GitLab utilizados en ataques reales, entre ellos uno explotado en campañas de ransomware.
La plataforma DevSecOps de GitLab suma más de 30 millones de usuarios registrados en todo el mundo y es utilizada por más del 50% de las empresas de la lista Fortune 100, entre ellas Nvidia, T-Mobile, Lockheed Martin, Airbus y Goldman Sachs.
Una vez que los atacantes disponen de credenciales válidas, solo se bloquea el 37% de sus acciones. Las puntuaciones globales de prevención pueden ocultar lo que ocurre después del acceso inicial: cuando los atacantes emplean credenciales válidas, la prevención se desploma. El Informe Azul 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
- GitLab advierte sobre una vulnerabilidad de ejecución de código de máxima gravedad
- F5 publica parches fuera de ciclo para vulnerabilidades críticas en NGINX
- Un fallo crítico en BlockStrap permite a los hackers ejecutar código en servidores Magento
- GitLab advierte sobre una vulnerabilidad crítica de RCE en el servicio AI Gateway
- CISA ordena el parcheo urgente de un fallo de Zimbra explotado activamente
















Deja una respuesta