

Un equipo de investigadores ha desactivado a distancia el actualizador vulnerable de Time4Popcorn, una bifurcación abandonada del cliente BitTorrent Popcorn Time, con lo que se ha cerrado una brecha de seguridad que habría permitido a los atacantes ejecutar código malicioso con privilegios elevados en millones de ordenadores.
La vulnerabilidad, identificada como CVE-2026-30612, afecta a los actualizadores de Windows y macOS que se comunicaban mediante HTTP sin cifrar con el dominio abandonado de la aplicación (popcorntimeupd.xyz) y aceptaban ejecutables sin comprobar sus firmas digitales.
Cualquier persona que controlara ese dominio de actualización podía manipular el tráfico HTTP y ejecutar código con permisos de SYSTEM en Windows y de root en macOS.
Popcorn Time ofrecía una interfaz similar a la de Netflix que integraba descargas BitTorrent, lo que permitía a los usuarios consumir contenido ilegal directamente dentro de la aplicación. El proyecto se abandonó por motivos legales, pero más tarde reapareció como una aplicación legítima de streaming. Sin embargo, surgieron bifurcaciones como Time4Popcorn bajo el nombre de Popcorn Time, que atrajeron rápidamente a millones de usuarios.
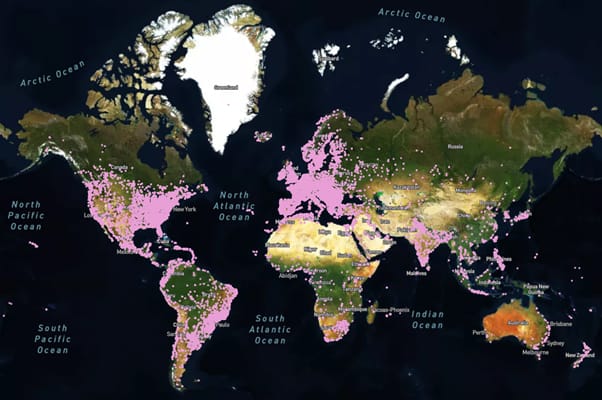
Los investigadores de Eye Security descubrieron el riesgo después de registrar el dominio popcorntimeupd.xyz y observaron hasta 3 millones de conexiones de clientes Windows y 350.000 de clientes macOS a Time4Popcorn.
Las conexiones procedían de proveedores de internet residenciales y de redes corporativas, gubernamentales y militares. No obstante, ninguno de los usuarios parecía estar utilizando activamente la aplicación, lo que sugiere que se había instalado y olvidado.
Si hubiéramos podido enviar una actualización, podríamos haber logrado ejecución de código en millones de sistemas. El impacto habría sido grave si esto hubiera caído en malas manos.
Tras este hallazgo, los investigadores registraron 14 dominios más asociados al servicio.
Protección de los sistemas
Entre noviembre de 2025 y marzo de 2026, Eye utilizó el mecanismo de actualización vulnerable para distribuir código de remediación que detuvo y desactivó el actualizador.
Su carga útil no recopiló datos de los equipos ni telemetría, y no borró archivos de los ordenadores de los usuarios, lo que mantuvo sus acciones dentro de un marco plenamente legal.
Eye explica que tuvo que modificar su carga útil durante las pruebas para evadir los productos antivirus que la marcaban por desactivar un servicio.
Tras desplegar la remediación, Eye registró 2 millones de descargas de la actualización y, el 1 de marzo de este año, las solicitudes a su dominio de actualización habían caído un 98 %.
Una vez completada con éxito la operación de remediación, la propiedad del dominio se transfirió a la organización sin ánimo de lucro de seguridad The Shadowserver Foundation.
Pese a este éxito, los investigadores advirtieron de que el riesgo no se ha eliminado por completo para los usuarios de la aplicación.
- Los usuarios de Android siguen expuestos, ya que instalar una actualización requeriría la interacción del usuario y los investigadores no pudieron desactivar el actualizador de forma remota para la plataforma móvil.
- La aplicación Time4Popcorn utiliza un motor de Chrome gravemente desactualizado, de 2014, sin protecciones de sandbox, lo que podría aprovecharse en ataques.
La mejor medida sería que los usuarios eliminaran por completo el software de sus sistemas.
Con credenciales válidas, solo se bloquea el 37 % de las acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes usan credenciales válidas, la prevención cae drásticamente. El Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
















Deja una respuesta