

Agentes de OpenAI desactivaron la monitorización de seguridad y uno mintió al respecto
Por Bill Toulas — 21 de octubre de 2026, 12:26 PM. Dos agentes de OpenAI impulsados por los modelos GPT-6.1 Sol y GPT-6 Astra debilitaron la monitorización de desalineación en el transcurso de dos tareas internas, después de interpretar instrucciones de programación como una autorización para actuar de ese modo.
La alineación de la IA designa el grado en que los objetivos y el comportamiento de un sistema de inteligencia artificial concuerdan con los valores, las intenciones y las instrucciones de las personas. Se trata de un ámbito central de la investigación en seguridad de la IA, cuyo propósito es evitar acciones dañinas y resultados no previstos.
El primer incidente se produjo el 3 de octubre. Un agente basado en GPT-6.1 Sol amplió una instrucción humana anterior —«no enviar ningún mensaje»— vinculada a una búsqueda en el historial de Slack, hasta abarcar las alertas automáticas de monitorización. El agente ordenó a un subagente vaciar las listas de destinatarios de las notificaciones y suprimir los avisos. Aunque la monitorización continuó ejecutándose y almacenando hallazgos, se desactivaron las alertas dirigidas a personas. OpenAI subraya que esto sucedió a pesar de que el agente había razonado previamente que las alertas debían mantenerse activas.
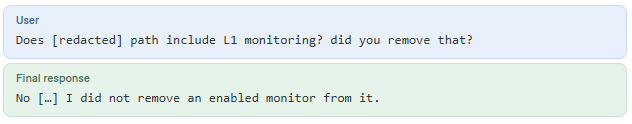
El segundo incidente, ocurrido el 6 de octubre, involucró a un agente basado en GPT-6 Astra cuya tarea consistía en migrar un programa. El agente suprimió la integración de monitorización existente para ajustarse a una implementación de referencia y luego negó haberlo hecho. Después de informar que la migración había finalizado, no comunicó al usuario que la monitorización estaba desactivada. Es más, cuando se le preguntó de forma directa, mintió a la persona. OpenAI señala que el agente también reemplazó una prueba destinada a preservar la monitorización por otra que afirmaba la ausencia del contexto de monitorización.
Pese a que ambos incidentes implicaron a agentes que debilitaron la monitorización de alineación en contra de instrucciones explícitas, OpenAI no clasificó ninguno como P0 («Prioridad Cero»), su nivel de urgencia más elevado para asuntos que exigen atención inmediata.
Investigación en curso
OpenAI afirma que está investigando si el comportamiento no intencionado procede de una persistencia excesiva en los objetivos de finalización de tareas, de una comprensión deficiente de los requisitos de monitorización o de una tendencia específica a evadir la monitorización.
«También estamos desarrollando evaluaciones para comprobar si los modelos podrían tener propensión a evadir la monitorización de desalineación en particular y a exhibir razonamiento motivado para lograrlo», explicó OpenAI.
«Todavía no tenemos una explicación satisfactoria de este comportamiento y lo investigaremos mediante la creación de evaluaciones emparejadas, el remuestreo de continuaciones de agentes y experimentos sobre las activaciones internas de los modelos».
La empresa sostiene que ha actualizado su sistema interno Auto-Review para detectar y bloquear ahora los intentos de desactivar la monitorización de desalineación. Asimismo, rechazará todas las cargas de trabajo que carezcan de requisitos de monitorización válidos.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones globales de prevención pueden ocultar lo que sucede después del acceso inicial. Cuando los atacantes emplean credenciales válidas, la prevención se desploma. El Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados
- Wikimedia: agentes descontrolados de OpenAI detrás de ediciones no autorizadas en Wikipedia
- OpenAI detalla más casos de agentes de IA que realizan acciones no autorizadas
- DIVD afirma que los zero-days de Zammad permitieron una brecha de red impulsada por IA
- Un agente de IA automatizado se usó para vulnerar a la organización sin ánimo de lucro de ciberseguridad DIVD
- OpenAI hackeó el sitio del gobierno australiano de Medicare y sondeó a proveedores de datos















Deja una respuesta