

Los atacantes han empezado a rastrear Internet en busca de sistemas que aún no han recibido el parche contra una vulnerabilidad crítica recién divulgada en Oracle E-Business Suite (EBS). El fallo, registrado como CVE-2026-101767, se encuentra en un componente central de la biblioteca de objetos de aplicación de EBS y permite que actores de amenazas no autenticados con acceso de red HTTP tomen el control de los sistemas vulnerables mediante ataques de baja complejidad.
Oracle publicó las actualizaciones de seguridad que corrigen el problema dentro de su Actualización Crítica de Parches de Seguridad de octubre de 2026, el 20 de octubre, y urgió a sus clientes a parchear sus sistemas de inmediato. La compañía advirtió que en algunos casos los atacantes han tenido éxito porque los clientes afectados no habían aplicado los parches disponibles, por lo que recomienda encarecidamente mantenerse en versiones con soporte activo y aplicar las actualizaciones sin demora.
Aunque Oracle todavía no ha catalogado CVE-2026-101767 como explotada en el mundo real, la empresa de inteligencia de amenazas Defused informó el martes que ya ha observado a atacantes escaneando Internet en busca de sistemas vulnerables. Según Defused, sus señuelos de Oracle E-Business Suite registraron la mañana del 27 de octubre exploits exploratorios contra el fallo, que describió como una inyección SQL no autenticada en el servlet Thin Client Framework de EBS que se encadena con ejecución remota de código.
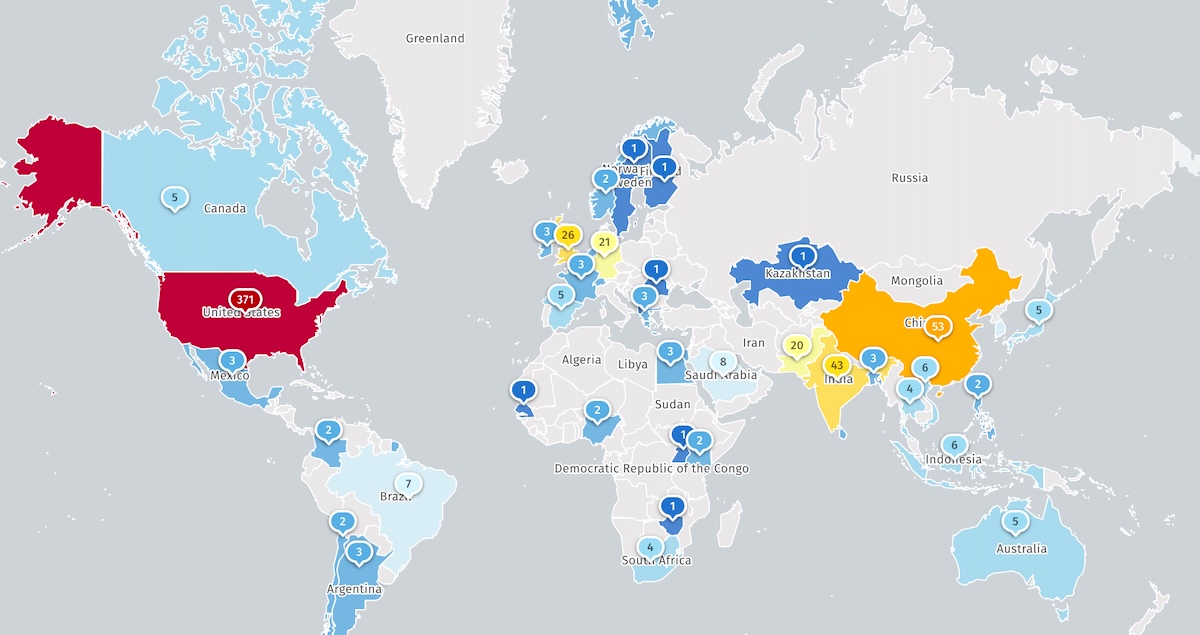
El observatorio de amenazas en Internet Shadowserver rastrea actualmente más de 670 instancias de Oracle EBS expuestas a Internet, la mayoría con direcciones IP de Estados Unidos. No obstante, Shadowserver no especifica cuántas de ellas son honeypots ni cuántas ya han sido protegidas contra CVE-2026-101767.
Los atacantes suelen apuntar a vulnerabilidades de Oracle porque les permiten comprometer sistemas empresariales en las redes de numerosas corporaciones de Fortune 100, organismos gubernamentales y redes sanitarias de todo el mundo.
Por ejemplo, desde principios de agosto de 2025 la banda de extorsión Clop ha explotado otra vulnerabilidad de Oracle EBS (CVE-2025-61882) en ataques de día cero dirigidos a víctimas de alto perfil como Logitech, GlobalLogic y The Washington Post, además de universidades estadounidenses como Harvard University, la University of Pennsylvania, Dartmouth College y la University of Phoenix.
Más recientemente, en junio, Oracle publicó mitigaciones de emergencia para un día cero crítico de PeopleSoft Suite (CVE-2026-35273) que la banda de extorsión ShinyHunters explotó entre el 27 de mayo y el 9 de junio. Al abusar de este fallo, los actores de amenazas obtuvieron ejecución remota de código sin autenticación en los sistemas de las víctimas y robaron datos de numerosas organizaciones de todo el mundo, entre ellas Nottingham University, Nissan y la National Association of Insurance Commissioners (NAIC).
Desde noviembre de 2021, la CISA ha añadido 46 fallos de seguridad de Oracle a su lista de vulnerabilidades explotadas activamente, 13 de las cuales también se han utilizado en ataques de ransomware.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37 % de sus acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes operan con credenciales válidas, la prevención cae de forma pronunciada. El Blue Report 2026 mide las defensas técnica por técnica a partir de 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
















Deja una respuesta