

El grupo de piratería patrocinado por el Estado chino Volt Typhoon se apoya en un framework que emplea cadenas rotatorias de dispositivos conectados comprometidos según demanda, incluso para lanzar ataques de día cero contra sistemas de alto valor. Esta infraestructura, bautizada como Silent Train, se utiliza contra objetivos muy seleccionados, se limpia tras cada operación y se renueva de forma continua.
Los investigadores de Black Lotus Labs, la división de investigación de amenazas de la operadora Lumen, llevan tres años siguiendo Silent Train y han confirmado que Volt Typhoon explotó al menos cuatro vulnerabilidades de día cero en ataques dirigidos a infraestructuras de borde y de gestión. Entre las víctimas figuran operadoras de telecomunicaciones, agencias gubernamentales, contratistas de defensa, instituciones educativas, empresas de servicios públicos e infraestructuras críticas, proveedores de servicios satelitales, compañías de TI, proveedores de servicios gestionados, transporte, aviación y servicios de emergencia.
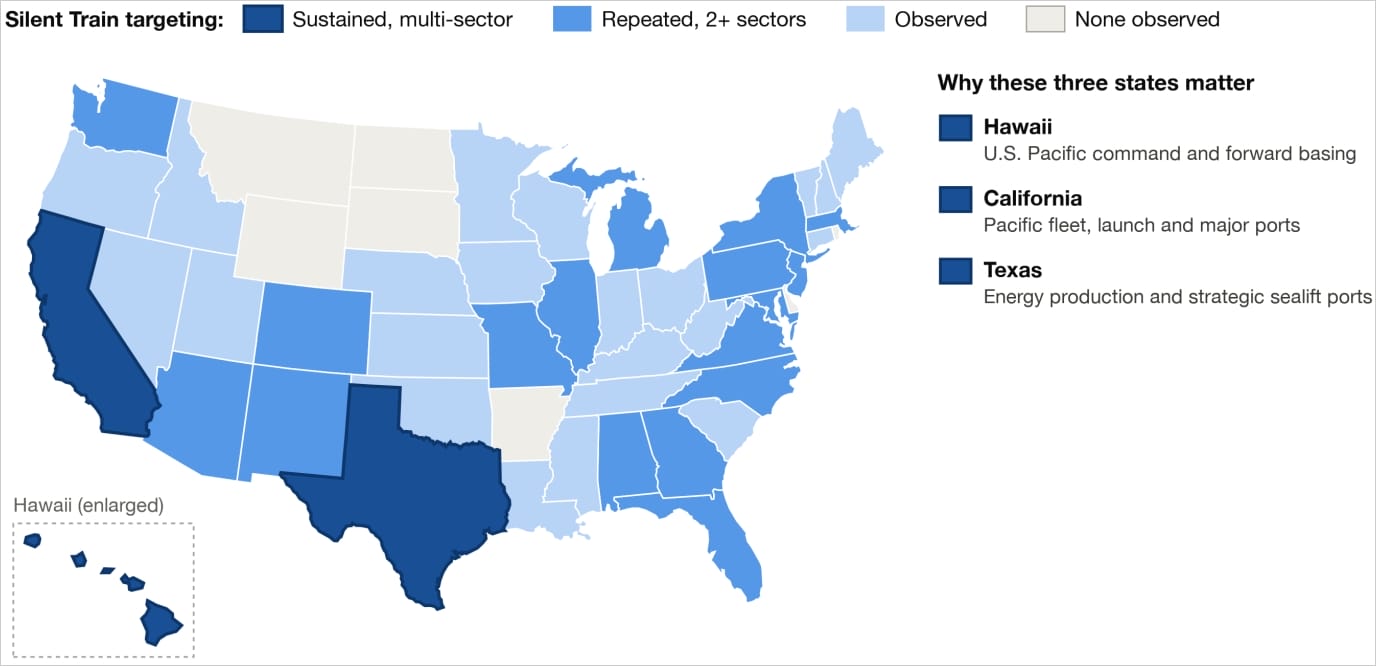
Según las observaciones de Black Lotus Labs, las regiones más atacadas son California, Texas y Hawái, lo que sugiere un interés centrado en asuntos del Indo-Pacífico. Volt Typhoon ya había dirigido sus ataques contra infraestructuras críticas estadounidenses, como las redes de comunicaciones, energía, transporte y agua; la agencia CISA advirtió de que el grupo busca obtener acceso para provocar interrupciones en una futura crisis o conflicto.
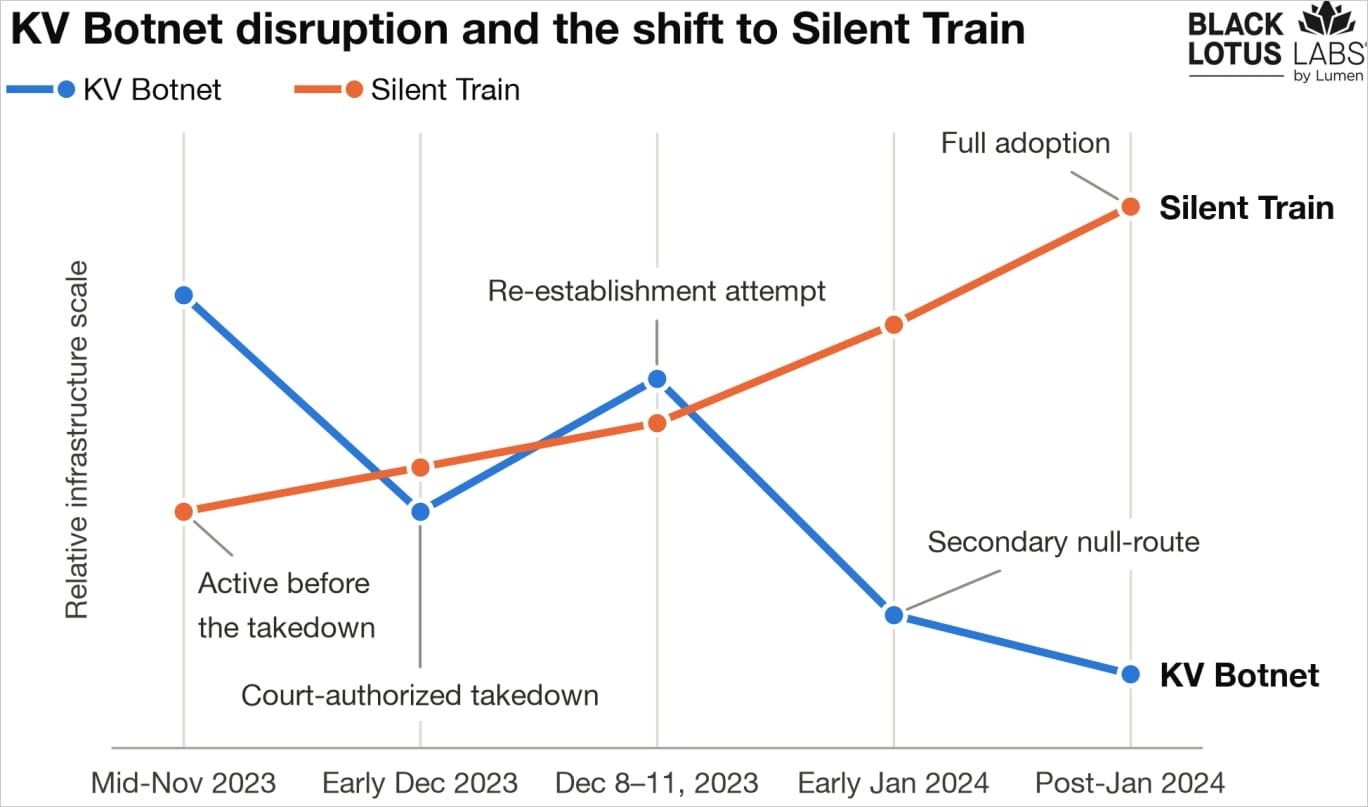
De acuerdo con los investigadores, el despliegue de Silent Train se vio impulsado en parte por la operación del FBI que desmanteló KV-Botnet, una red de bots que Volt Typhoon utilizaba para evadir la detección al atacar infraestructuras críticas en Estados Unidos.
La red de retransmisión Silent Train
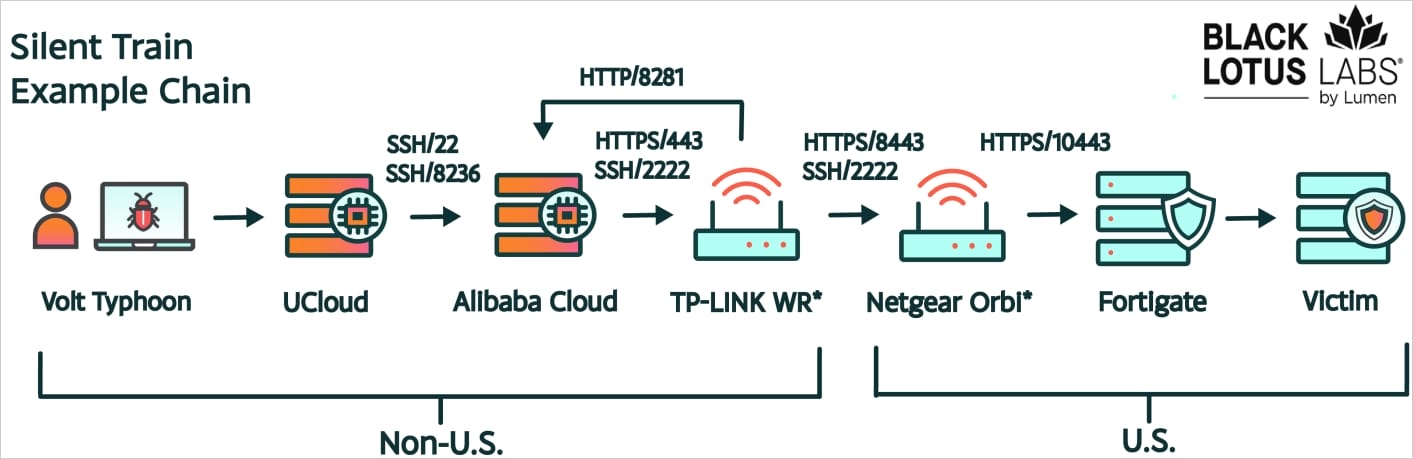
Silent Train es, en la práctica, una infraestructura de retransmisión compuesta por dispositivos comprometidos que Volt Typhoon usa para ocultar el origen de sus ataques. Los operadores encaminan su actividad a través de infraestructura de servidores privados virtuales (VPS) fuera de Estados Unidos y luego la hacen pasar por dispositivos pirateados, como routers que actúan como retransmisores intermedios, antes de lanzar los ataques.
Black Lotus Labs señala que módems Intelbras sirvieron como retransmisores en el extranjero, mientras que dispositivos Netgear Orbi actuaron como saltos dentro de Estados Unidos. El uso de Silent Train por parte del actor implica la explotación de vulnerabilidades, el robo de credenciales, la exfiltración de datos y el mantenimiento de acceso remoto persistente a los sistemas comprometidos.
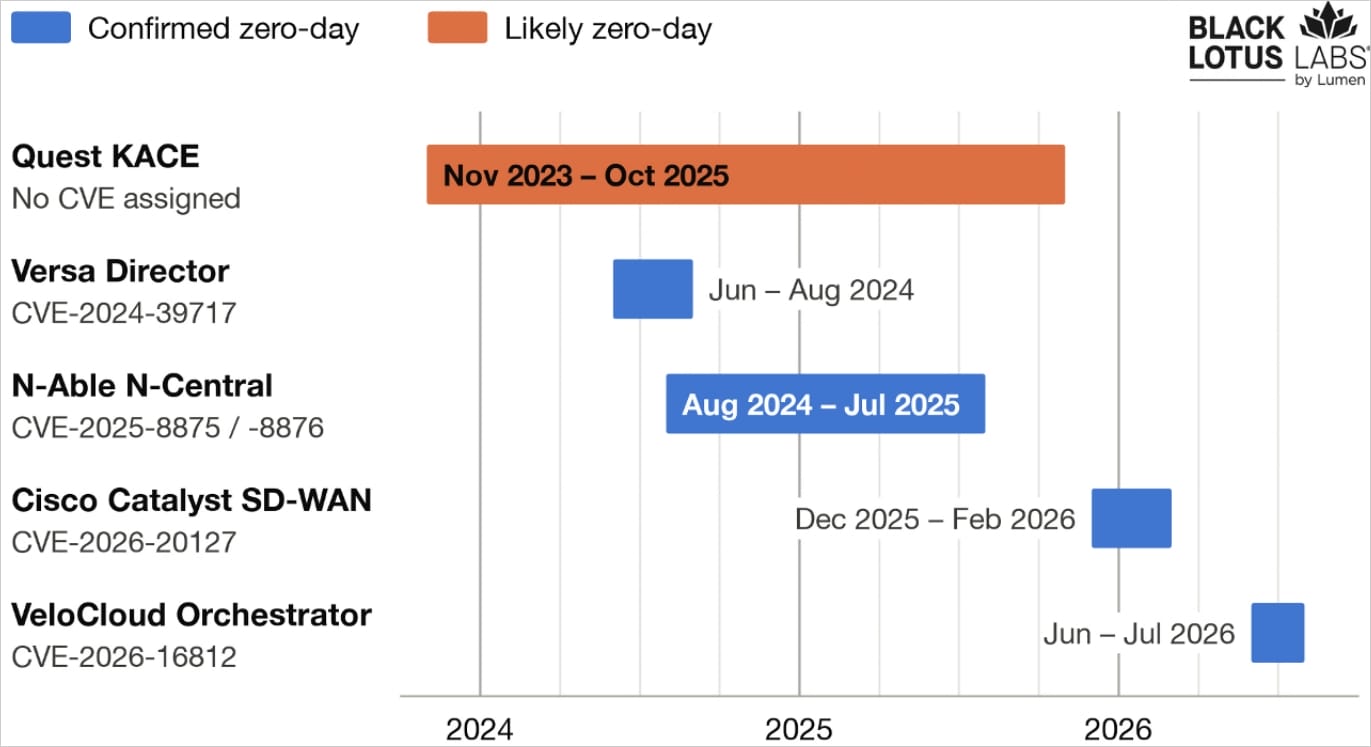
Al monitorizar la actividad de Silent Train, los investigadores pudieron observar exploits de día cero para los siguientes productos:
- CVE-2026-16812 – VeloCloud Orchestrator
- CVE-2026-20127 – Cisco Catalyst SD-WAN
- CVE-2025-8875 y CVE-2025-8876 – N-able N-central
- CVE-2024-39717 – Versa Director
- Quest KACE (posible día cero)
Comprometer estas plataformas otorga a los atacantes un amplio control administrativo, lo que les permite robar credenciales, obtener acceso remoto y alcanzar las redes de clientes posteriores sin el movimiento lateral «ruidoso» que podría activar detecciones.
Para construir estas sesiones, sus operadores explotan interfaces web expuestas en dispositivos SOHO, IoT y otros dispositivos de retransmisión, y luego despliegan únicamente las herramientas necesarias para habilitar el acceso SSH encadenado a través del nodo comprometido. Esto incluía servicios SSH temporales, claves, archivos de configuración y utilidades de «vivir del terreno».
Una vez finalizada la sesión, normalmente en menos de 8 horas, los atacantes eliminan todas sus herramientas, claves y archivos de configuración de los retransmisores desechables. A principios de 2025, los investigadores observaron que el framework se volvió híbrido, combinando retransmisores desechables con sistemas empresariales comprometidos que se conservaban entre uno y tres meses.
Black Lotus Labs cree que Silent Train se reservaba para objetivos de alto valor y operaciones manuales y cuidadosas realizadas en la zona horaria de China (CST). El uso de vulnerabilidades de día cero contra esos objetivos refuerza esta hipótesis.
Los investigadores recomiendan reforzar la seguridad en torno a los sistemas de gestión centralizada, restringir el acceso a internet a las interfaces administrativas, aplicar parches con rapidez y centralizar los registros con mayor retención. También aconsejan vigilar actividades administrativas inusuales, revisar las conexiones de confianza que podrían exponer redes de clientes o socios y seguir las directrices de CISA y NCSC sobre Volt Typhoon.
Con credenciales válidas, solo se bloquea el 37% de las acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes usan credenciales válidas, la prevención cae de forma acusada. El informe Blue Report 2026 mide las defensas técnica por técnica a partir de 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
















Deja una respuesta