

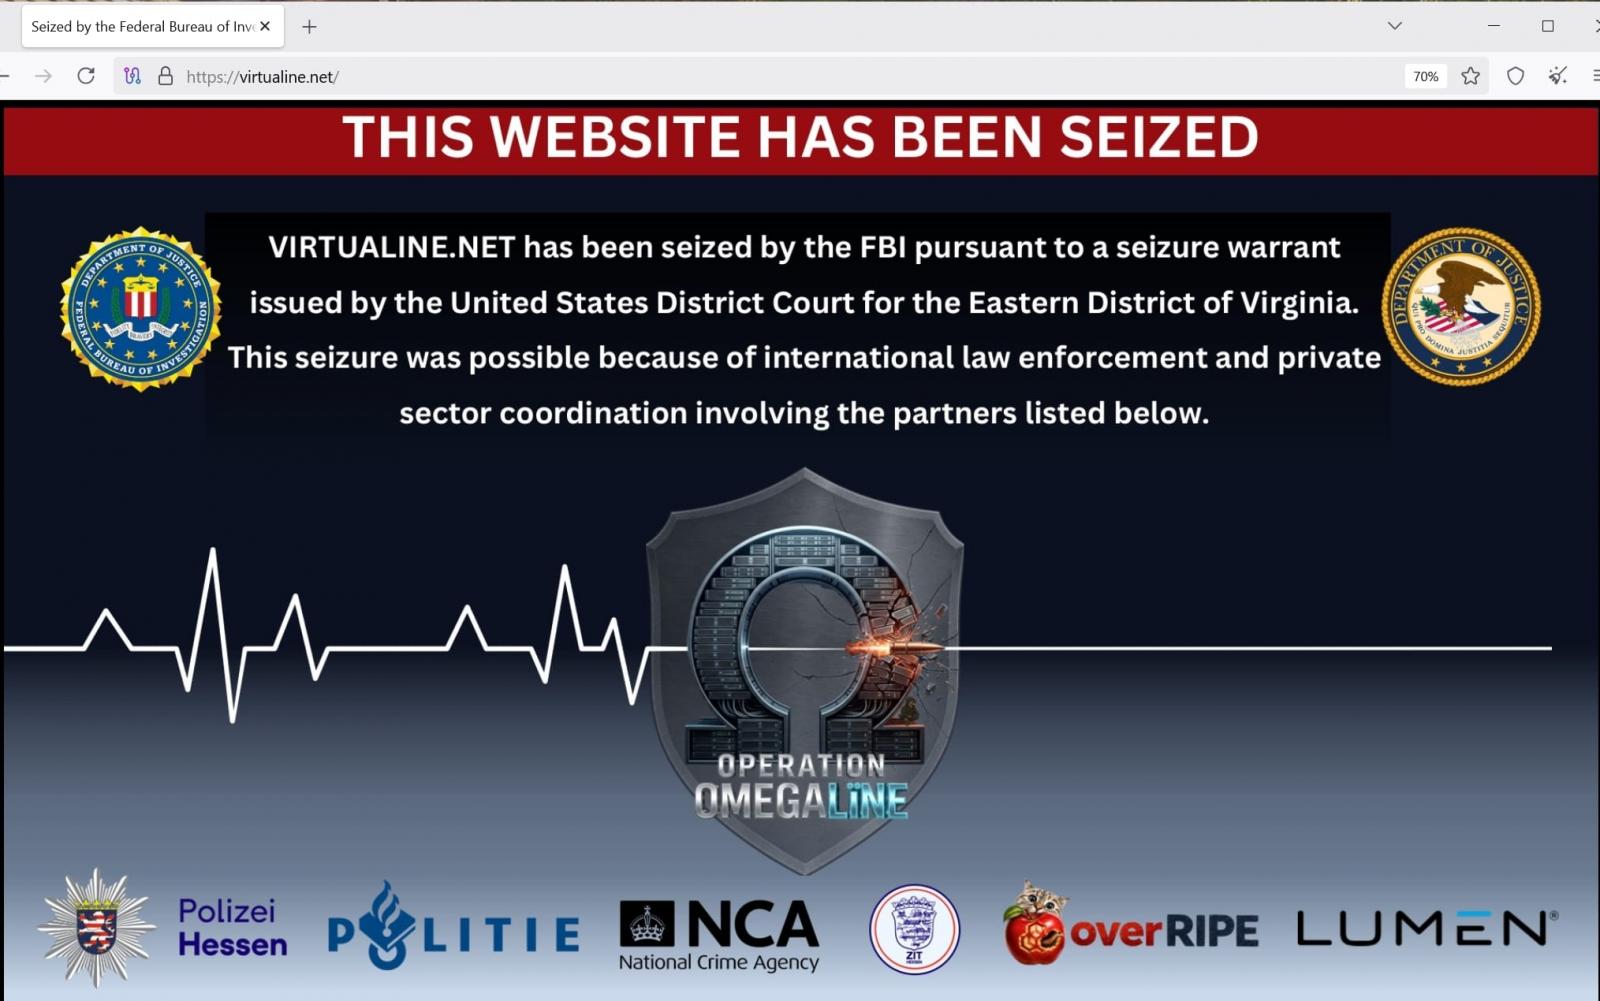
El FBI ha confiscado el dominio principal de Virtualine, un servicio de alojamiento a prueba de balas que se anunciaba en foros de ciberdelincuencia para facilitar actividades ilegales. La operación, confirmada por el Departamento de Justicia (DOJ), se llevó a cabo tras una investigación en la que participaron la Policía de Hesse (Alemania), la Policía de Midden-Nederland (Países Bajos), la Agencia Nacional contra el Crimen del Reino Unido (NCA) y socios privados como OverRIPE y Lumen.
Virtualine operaba también bajo los nombres Secury, Massgod, Spamhouse, Lanedo y Omegatech, y prometía a sus clientes protegerlos de denuncias legales y de las solicitudes de las fuerzas del orden y otras autoridades. Según el DOJ, la empresa comercializaba servicios que permitían "actividades ilegales o de sombrero negro", desde phishing, spam y carding hasta escaneo de puertos.
Aunque Virtualine aparentemente marcaba un límite con el contenido infantil, las autoridades sostienen que el operador alojaba conscientemente un foro en línea que promovía material de abuso infantil e ignoraba repetidas notificaciones de las fuerzas del orden, del Centro Nacional para Niños Desaparecidos y Explotados (NCMEC) y del abogado de una víctima. Además, según las acusaciones, cuando aumentó la presión legal contra ese foro, Virtualine colaboró con los administradores para crear un nuevo sitio. "Virtualine aloja este nuevo sitio web hasta el día de hoy, y ya ha recibido al menos una denuncia por imágenes sexualmente explícitas de niños encontradas en ese sitio", declaró el DOJ.
El administrador de Virtualine rechazó las acusaciones en una carta abierta a las autoridades publicada en un nuevo sitio web, virtualine[.]org, capturada por la empresa de ciberseguridad Silent Push. El operador afirmó que, si bien las afirmaciones sobre las actividades ilegales del servicio y sus clientes "merecen una investigación justa", considera la "explotación sexual de niños como un crimen contra la humanidad".
Ecosistema de ciberdelincuencia
Virtualine también aceptaba pagos directos en Bitcoin de sus clientes, lo que ayudaba a los ciberdelincuentes a blanquear las ganancias obtenidas en otros lugares. La empresa de inteligencia blockchain Chainalysis, que proporcionó apoyo de inteligencia a las fuerzas del orden, vinculó las direcciones de pago de Virtualine directamente con operadores de ransomware, infraestructura de infostealers, foros de ciberdelincuencia en ruso, tiendas ilícitas, estafas y plataformas de phishing.
"Virtualine aceptaba pagos directos en bitcoin a través de direcciones de monedero no alojadas, lo que permitía a los clientes criminales pagar sin marcar sus fondos a través de los programas de cumplimiento de los exchanges alojados", señala Chainalysis. "Virtualine luego blanqueaba esas ganancias para ocultar su origen", añadió la compañía de blockchain.
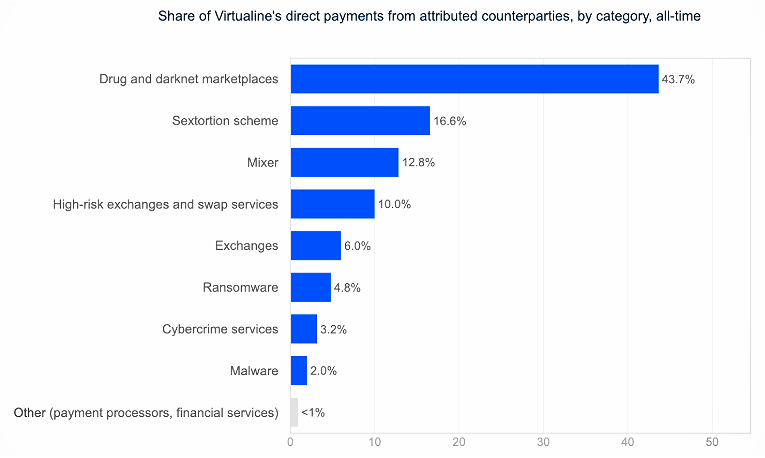
En un informe publicado hoy, la firma de inteligencia blockchain TRM indicó que los grupos de ransomware fueron responsables del 5% de los flujos financieros de Virtualine, mientras que un mercado de drogas ruso representó aproximadamente el 44%. "Un gran esquema de sextorsión y un mezclador también fueron fuentes importantes de fondos", dijo la empresa. TRM señala que Virtualine también recibió pagos del infostealer StealC este año, con transacciones que indican una relación financiera constante.
Un comunicado de la policía neerlandesa señala que se incautaron decenas de servidores físicos en Limburgo, lo que dejó fuera de línea a cientos de servidores virtuales. La Politie también informó que sus investigadores recuperaron datos de más de 3.000 clientes de Virtualine y que ya se están tomando medidas de seguimiento contra ellos. Según las autoridades de los Países Bajos, la plataforma ilegal facilitaba operaciones de ciberdelincuencia desde al menos 2022, incluyendo ransomware, botnets, infostealers, phishing y distribución de material de abuso infantil.
Aunque el proveedor de alojamiento a prueba de balas sigue parcialmente en línea, los investigadores observaron que sus prefijos de red tienen actualmente una visibilidad de enrutamiento muy baja, lo que sugiere que gran parte de su infraestructura podría ya no ser accesible.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Informe Azul 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados
- Un ciudadano chino extraditado por su papel en una estafa de criptomonedas de 36 millones de dólares
- El Onamae Desktop Cloud de Japón hackeado, hasta 27.000 servidores afectados
- Un hombre admite haber dirigido una red de 15.000 muleros para ciberdelincuentes
- Condenado el hacker del exchange de criptomonedas Uranium por robar 53 millones de dólares
- Una nueva falla en Dell System Update permite a los hackers obtener privilegios de root














Deja una respuesta