

El Cuadrante Trágico de Huntress: clasificación de las amenazas que más afectan a las empresas
Los titulares sobre ciberseguridad suelen centrarse en ataques llamativos, pero los que de verdad provocan momentos de pánico son las tácticas que aprovechan herramientas y flujos de trabajo en los que ya se confía. Para una organización pequeña o mediana, tanto si gestiona su propia TI como si la externaliza, mantenerse al día con los atacantes y sus tácticas en evolución es una carrera constante.
La clave está en saber qué ataques están funcionando en entornos similares y cómo priorizar las defensas frente a ellos.
El Cuadrante Trágico de un vistazo
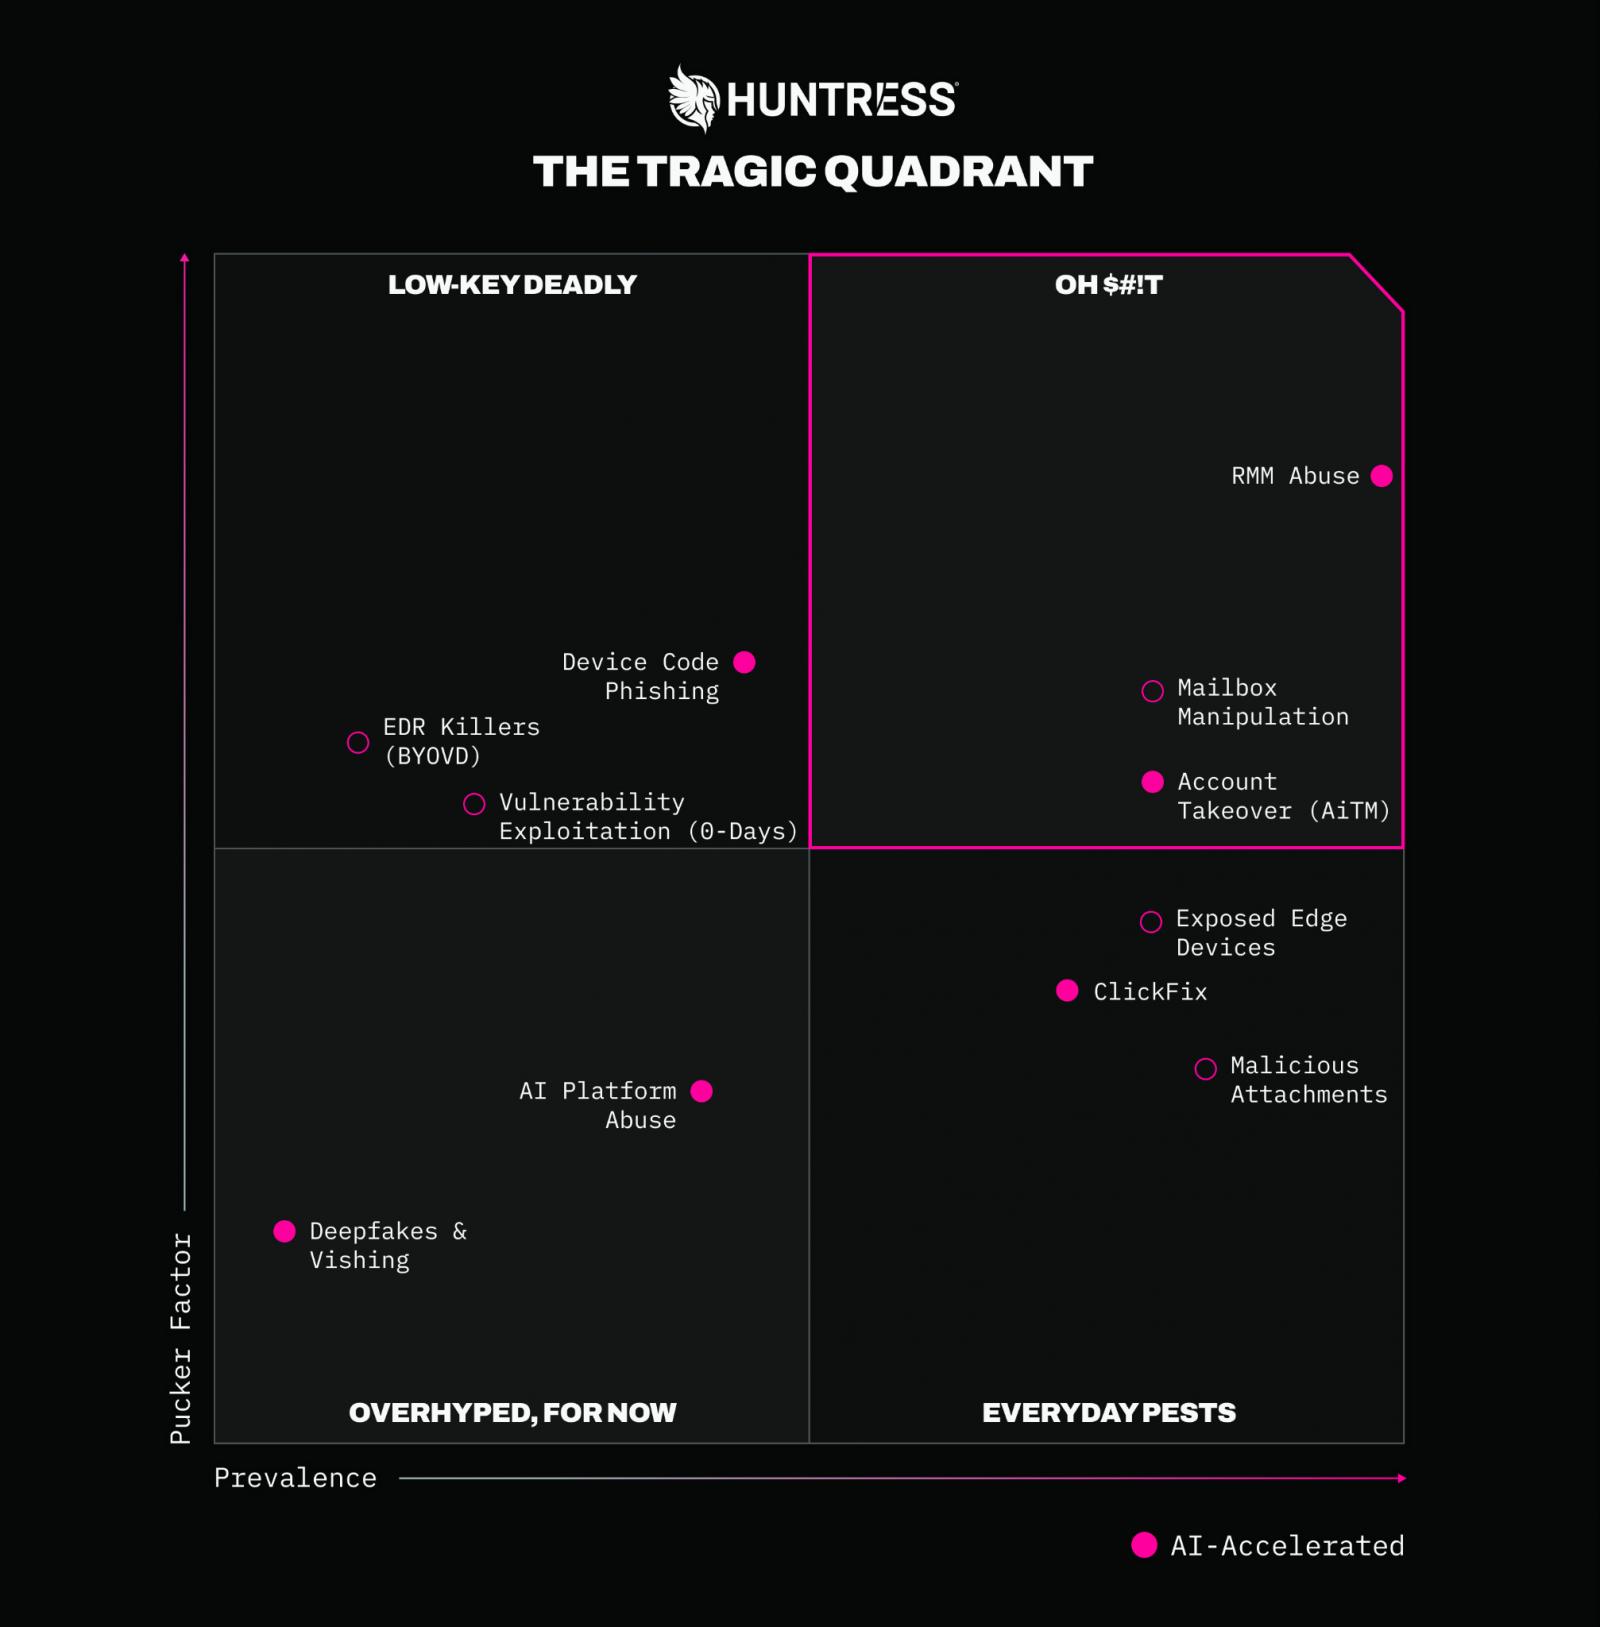
Huntress Labs ha creado el Tragic Quadrant, una lista clasificada de las tácticas cibernéticas que ponen en riesgo a las empresas, diseñada para indicar dónde concentrar los esfuerzos con independencia de lo que esté de moda cada semana.
Corregir primero estas amenazas: el rincón del pánico
Cada una de estas tácticas se esconde dentro de algo que el equipo usa a diario, como una herramienta de acceso remoto o un inicio de sesión de Microsoft 365.
El abuso de RMM se mantiene estable
Las herramientas de monitorización y gestión remota (RMM) son básicas para los equipos de TI, y precisamente por eso los atacantes las aprovechan. Una sola instalación fraudulenta de RMM otorga al atacante un acceso persistente que parece trabajo administrativo normal.
En el primer trimestre de 2026, el 45% de los incidentes de endpoint investigados por Huntress implicaban abuso de RMM. Los atacantes también emplean IA para crear señuelos convincentes de documentos compartidos y acuerdos de servicio que engañan a los usuarios para que instalen RMM no deseados.
La manipulación de buzones, puerta de entrada al BEC
En lo que va de 2026, el 24,6% de las señales de detección y respuesta de identidad (ITDR) apuntan a manipulación y persistencia en buzones. Con acceso al buzón, un atacante puede modificar reglas de entrada y enviar respuestas a proveedores a carpetas que nadie vigila, como RSS Feeds o Archivo.
Desde ahí puede alterar los datos de una factura y redirigir pagos a sus propias cuentas, todo sin malware que las herramientas de detección puedan identificar.
Toma de cuentas que esquiva el MFA
Los ataques de adversario en el medio (AiTM) representaron el 18,9% de todas las amenazas basadas en identidad que Huntress registró en 2025. El atacante se sitúa entre la víctima y la página real de inicio de sesión de Microsoft 365, roba el token de sesión en tránsito y reenvía todo para que nada parezca anómalo al usuario.
Mientras esa sesión siga siendo válida, el atacante puede acceder a la cuenta sin contraseña ni una nueva solicitud de MFA.
¿Qué haría si le atacara un ransomware?
Sus archivos están cifrados, sus operaciones detenidas, un atacante ha puesto precio y espera respuesta. ¿Paga? ¿Negocia? ¿O ni siquiera entra en el juego?
Huntress propone elegir el siguiente movimiento en un incidente de ransomware simulado, construido a partir de tácticas observadas contra empresas reales, para ver cómo actúan los operadores cuando creen tener el control y qué pasos permiten detectar un ataque antes de que se convierta en una negociación.
Las otras tres esquinas
Una vez cubiertas las tácticas del rincón superior derecho, las demás siguen mereciendo un plan. Cada una evoluciona rápido y podría trasladarse en cualquier momento al rincón del pánico.
El phishing de código de dispositivo se vuelve letal
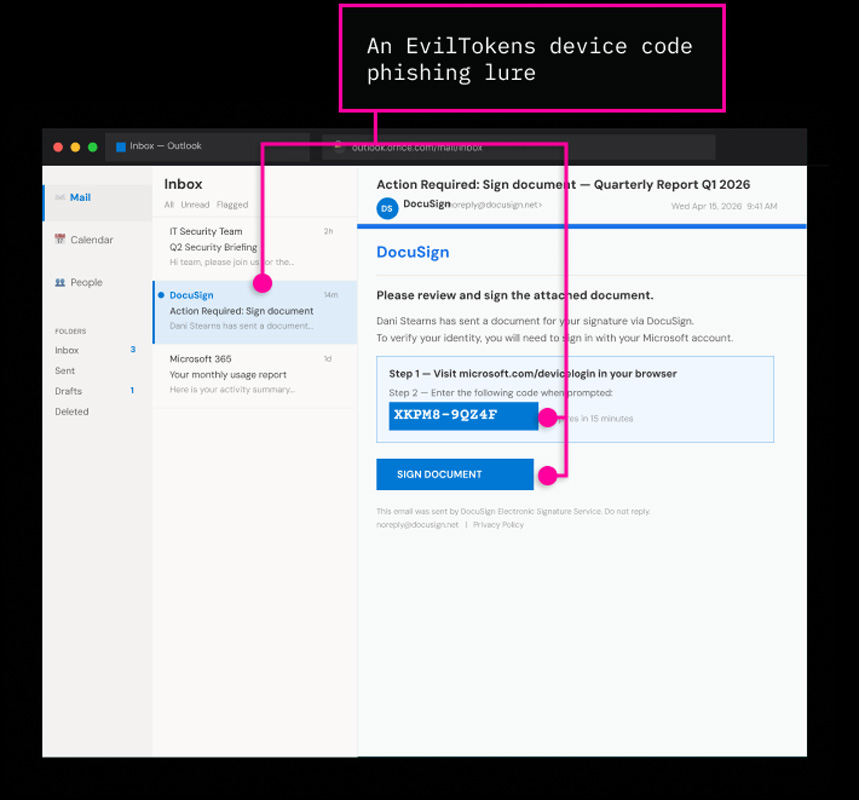
El phishing de código de dispositivo es menos común, pero se apoya en el flujo real de inicio de sesión por código de Microsoft, por lo que el consejo de «comprobar la URL» no sirve. Un aviso convincente incita a introducir un código corto en una página genuina de Microsoft, y el atacante se lleva un token de acceso que puede sobrevivir a un restablecimiento de contraseña.
En una ventana de 16 días, un kit de phishing como servicio (PhaaS) llamado EvilTokens alcanzó a 344 organizaciones en cinco países. Los defensores deben desconfiar de solicitudes inusuales de código de dispositivo y de actividad extraña de tokens.
ClickFix, una plaga de intrusión diaria
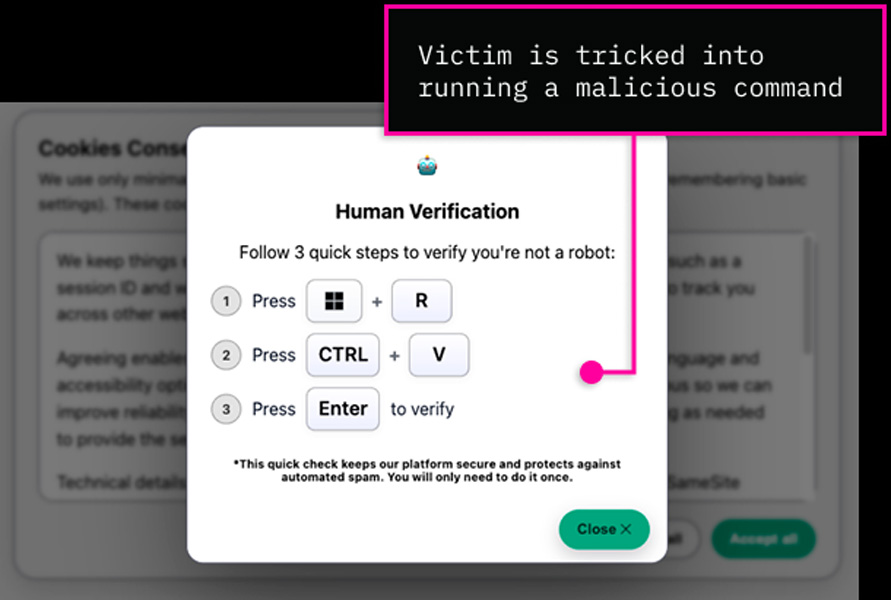
ClickFix se apoya en la memoria muscular de copiar y pegar que la gente usa para sortear fricciones cotidianas. Un CAPTCHA falso o un aviso de «verificación fallida» engaña a la persona para que pegue un comando malicioso en su terminal. El propio pegado activa el código malicioso, sin necesidad de una cadena de exploits, y puede desembocar en infostealers o ransomware.
ClickFix representa cerca del 2,2% de las señales de detección de EDR gestionado en lo que va de 2026, pero casi el 99% de esas detecciones son de gravedad alta.
El abuso de plataformas de IA, por ahora sobrevalorado
Esta táctica ocupa la esquina de lo sobrevalorado porque todavía es un patrón emergente. Los atacantes ocultan contenido malicioso detrás de herramientas y flujos de IA reales en los que la gente confía.
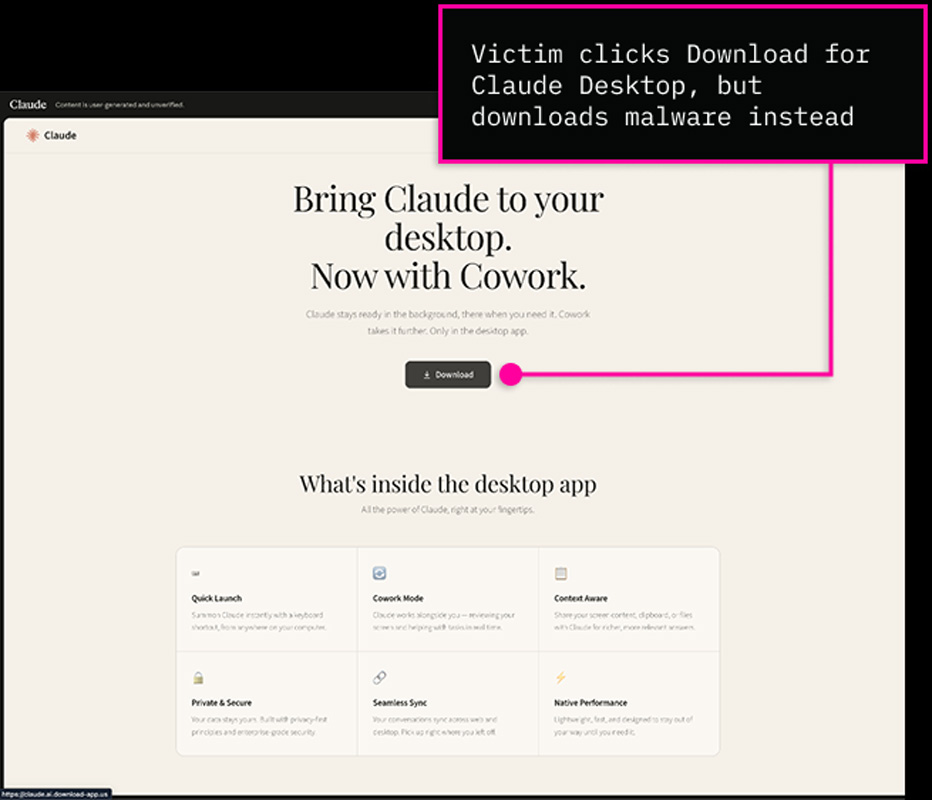
Un falso «cliente de escritorio» o «ayudante de productividad» puede alojarse en una conversación compartida o en un artefacto hospedado en un dominio de IA de confianza como Claude o ChatGPT, lo que dificulta distinguir lo malicioso.
En un caso, FakeAgent utilizó un artefacto malicioso de Claude en el dominio real claude.ai para dirigir a quienes buscaban Claude Desktop hacia SectopRAT, alcanzando a 29 organizaciones en dos días.
Convertir el Cuadrante Trágico en el punto de partida
El Tragic Quadrant ayuda a decidir qué corregir primero cuando todo parece urgente.
Conviene empezar por el rincón superior derecho y hacerse preguntas sencillas: qué herramientas remotas están aprobadas y cómo detectar cambios en las reglas de buzón y comportamientos de sesión anómalos antes de que deriven en algo peor.
Huntress invita a descargar su Tragic Quadrant para recorrer cada esquina al ritmo propio y decidir qué brechas cerrar a continuación.
Contenido patrocinado y redactado por Huntress Labs.















Deja una respuesta