

El exchange de criptomonedas Binance está investigando una posible brecha de seguridad que afectaría hasta 5.800 millones de dólares en activos digitales, un caso que, de confirmarse, se convertiría en el mayor robo de criptomonedas registrado hasta la fecha.
De confirmarse el robo, la cifra superaría ampliamente los 1.500 millones de dólares sustraídos a Bybit por hackers norcoreanos en febrero de 2025, el mayor asalto cripto confirmado hasta ahora.
La sospecha de brecha ya ha llevado a los emisores de stablecoins Tether y Circle a congelar más de 2.300 millones de dólares en activos relacionados con el incidente.
En declaraciones a BleepingComputer, un portavoz de Binance confirmó que la compañía investiga los reportes sobre un posible problema de seguridad y quiso tranquilizar a los clientes asegurando que sus fondos están protegidos.
"Nuestros equipos están al tanto de los informes sobre un posible problema de seguridad y los están investigando activamente. Pueden estar tranquilos: los fondos de los usuarios están completamente seguros". Así lo señaló el portavoz a BleepingComputer.
"Nuestros equipos de seguridad están revisando toda la información relevante con urgencia y publicaremos actualizaciones a través de los canales oficiales de Binance en cuanto dispongamos de datos verificados".
Binance también advirtió a sus clientes que extremen las precauciones frente a estafas y que eviten enlaces, mensajes o solicitudes de información de cuenta que no sean oficiales.
El fundador de Binance, Changpeng Zhao (CZ), afirmó en X que el incidente parece tratarse de un hackeo, aunque aclaró que ya no dirige el exchange y confía en que todos los fondos de los usuarios queden cubiertos en su totalidad.
El consejero delegado de Tether, Paolo Ardoino, indicó en X que la empresa ha congelado más de 1.567 millones de dólares en USDT vinculados al posible hackeo de Binance.
El consejero delegado de Circle, Jeremy Allaire, también confirmó que la compañía ha congelado más de 800 millones de dólares en USDC relacionados con el incidente y añadió que Circle está coordinando con las autoridades y seguirá apoyando la investigación.
Miles de millones transferidos desde carteras calientes de Binance
Estas declaraciones se producen después de que se informara de la transferencia de miles de millones de dólares en criptomonedas desde varias carteras calientes de Binance a una dirección de Ethereum recién creada.
Según el análisis de transacciones en blockchain difundido en X por el periodista especializado StarPlatinum, una cartera caliente de Binance conocida como "Binance 14" transfirió aproximadamente 2.530 millones de dólares repartidos en 64 tokens de criptomonedas, y 24 segundos después otra cartera de Binance envió otros 174,4 millones de dólares.
Una actualización posterior sostuvo que una tercera cartera caliente de Binance transfirió otros 780 millones de USDC a la misma dirección de Ethereum, lo que elevaría el total reportado a cerca de 3.480 millones de dólares.
Por su parte, la plataforma de inteligencia de blockchain Arkham Intelligence sigue 55 direcciones de criptomonedas bajo una entidad etiquetada como "binance-hacker-1029", con tenencias combinadas valoradas en aproximadamente 5.780 millones de dólares.
Entre los activos rastreados figuran unos 1.770 millones de dólares en USDT, 1.440 millones en Bitcoin, 876 millones en Ethereum y 823 millones en USDC.
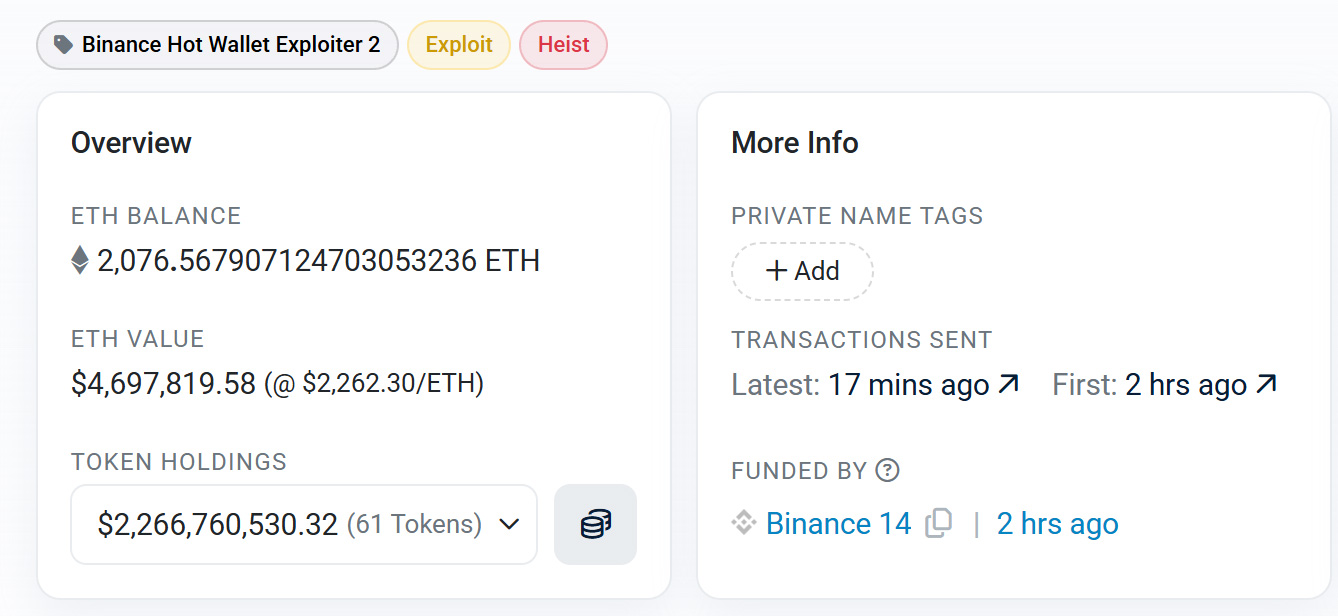
El explorador de bloques Etherscan también ha etiquetado la dirección receptora inicial como "Binance Hot Wallet Exploiter 2", con las marcas "Exploit" y "Heist".
No obstante, conviene precisar que la cifra de 5.780 millones de Arkham corresponde al valor de los activos que albergan todas las carteras rastreadas, y no a un monto confirmado como robado a Binance.
Binance aún no ha confirmado si las transferencias no fueron autorizadas, cómo se habría producido la presunta brecha ni el valor total de los activos sustraídos, si los hubiera.
Se trata de una información en desarrollo que se actualizará a medida que se conozcan más datos.
Con credenciales válidas, solo se bloquea el 37% de las acciones de los atacantes
Las puntuaciones globales de prevención pueden ocultar lo que ocurre tras el acceso inicial. Cuando los atacantes operan con credenciales válidas, la capacidad de prevención cae de forma notable.
El informe Blue Report 2026 mide las defensas técnica por técnica a partir de 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
















Deja una respuesta