

El fabricante de carteras hardware Trezor ha recibido reportes creíbles sobre un presunto implante físico destinado a robar criptomonedas en un dispositivo Trezor Safe 5 comercializado por su revendedor CryptoBilis en el sudeste asiático. La empresa aún no ha podido examinar la unidad para confirmar la existencia del implante malicioso, pero ya ha advertido a los posibles usuarios afectados que trasladen sus claves privadas y activos digitales a carteras que considere seguras.
Las carteras de Trezor son dispositivos físicos que almacenan las claves privadas de criptomonedas y autorizan transacciones. El modelo Safe 5 es uno de los más recientes de la compañía y actualmente se vende a través de su tienda oficial.
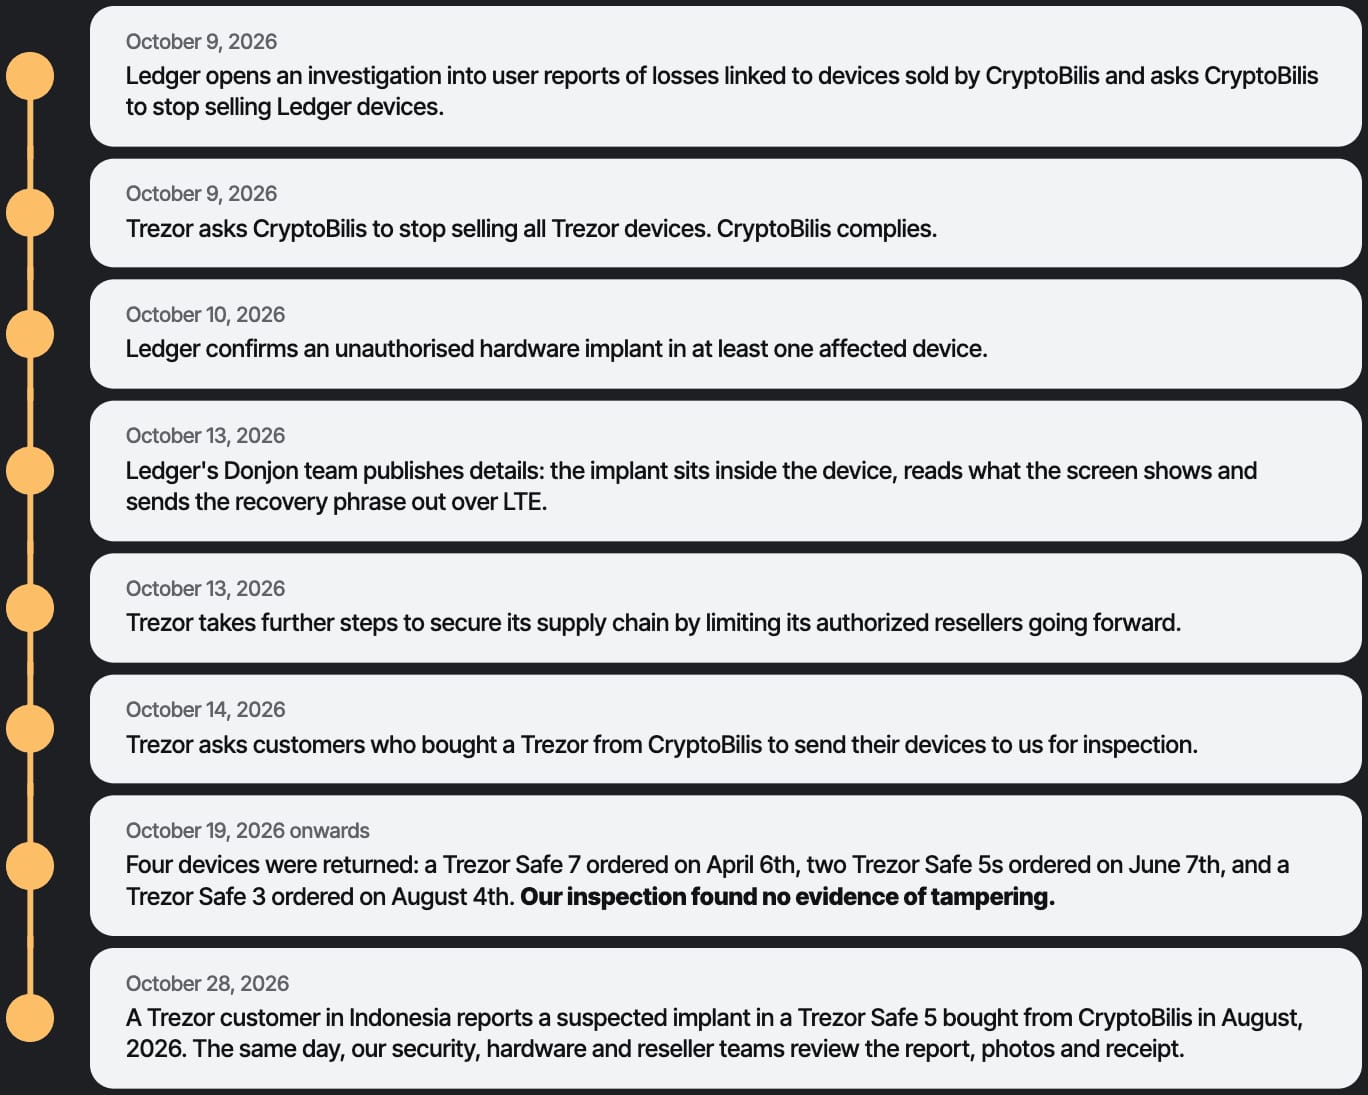
Según Trezor, la preocupación surgió tras recibir el aviso de un usuario indonesio que compró un Safe 5 a CryptoBilis mediante Tokopedia en agosto de 2026. Al abrir el dispositivo, el cliente encontró una placa de circuito adicional entre la placa principal de la cartera y la pantalla, equipada con un módulo celular y una antena.
De acuerdo con la información no confirmada facilitada por ese cliente, el implante sería capaz de leer la información que aparece en la pantalla, incluida la frase de recuperación de la cartera, y transmitirla a través de una red móvil cuando el dispositivo está conectado.
CryptoBilis es el mismo revendedor implicado en un incidente con un implante en un dispositivo Ledger ocurrido a principios de este mes, y los implantes de ambos aparatos parecen similares en forma y funcionamiento.
Ledger confirmó posteriormente el compromiso y pidió a los revendedores y distribuidores del sudeste asiático y Hong Kong que detuvieran todas las ventas hasta que la investigación confirme que son seguros.
Como respuesta al incidente de Ledger, y antes de tener cualquier indicio de verse afectada, Trezor suspendió de inmediato las ventas de dispositivos a través de CryptoBilis el 9 de octubre de 2026. La empresa anunció después que reestructurará y reforzará su red global de revendedores para mantener niveles de seguridad más altos.
Trezor afirma que no tiene conocimiento de fondos robados como consecuencia de un ataque a la cadena de suministro y prometió ofrecer actualizaciones una vez reciba el dispositivo, que actualmente está en camino.
Mientras tanto, desde principios de mes han aparecido múltiples reportes de pérdidas por parte de usuarios de Ledger, y un reciente anuncio de la policía de Singapur añadió otros 3.500.000 dólares al balance.
Por ahora, Trezor recomienda no configurar ni utilizar ningún dispositivo comprado a través de CryptoBilis desde marzo de 2026. A quienes ya lo hayan hecho les aconseja trasladar sus fondos a una cartera creada recientemente con una nueva frase de recuperación.
Los compradores que conserven el comprobante de compra pueden contactar con Trezor para solicitar un dispositivo de reemplazo o un vale para uno nuevo. La compañía subrayó que pesar los dispositivos no es un método fiable para determinar si han sido manipulados.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que ocurre después del acceso inicial. Cuando los atacantes utilizan credenciales válidas, la prevención cae drásticamente. El Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados
- Ledger pide a los vendedores de Asia que detengan las ventas tras un ataque a la cadena de suministro
- Binance investiga un posible hackeo de robo de criptomonedas por 5.800 millones de dólares
- Ledger confirma que un chip espía implantado está detrás de los robos de criptomonedas en carteras
- Condenado el hacker del exchange Uranium por robar 53 millones de dólares
- Bitget hackeado mediante una vulnerabilidad de día cero en productos de seguridad de terceros
















Deja una respuesta