

El proyecto de código abierto Alpine Linux ha tenido que reconstruir su instancia de GitLab y restablecer todas las contraseñas tras detectar intentos de explotación de una vulnerabilidad crítica en su infraestructura de desarrollo. Los hechos ocurrieron entre el 20 y el 21 de octubre y afectaron a CVE-2026-97229, una falla de ejecución remota de código de severidad máxima.
Una vulnerabilidad de severidad máxima en el compilador de expresiones regulares
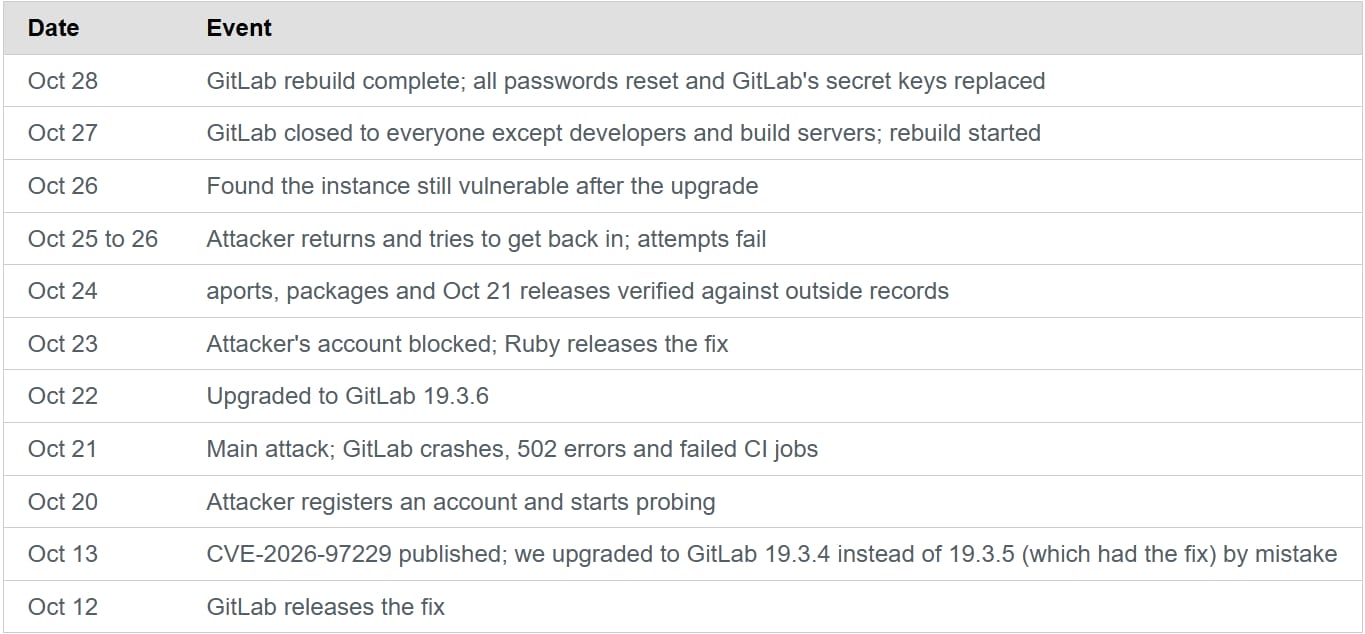
CVE-2026-97229 es un desbordamiento de enteros en Onigmo, el compilador de expresiones regulares de CI/CD incluido en Ruby. La falla permite que atacantes no autenticados ejecuten código arbitrario en el servidor mediante el envío de una expresión regular especialmente diseñada en la configuración de una canalización de CI/CD. GitLab publicó la vulnerabilidad y puso a disposición los parches el 12 de octubre.
Alpine Linux instaló inicialmente GitLab 19.3.4 en lugar de la versión corregida 19.3.5. Una actualización posterior a 19.3.6 tampoco cerró la brecha, ya que la solución exigía un parche en Ruby que GitLab incluye en sus paquetes oficiales, pero que la imagen de contenedor personalizada de Alpine no contenía.
Ocho caídas de procesos y descargas sospechosas de la imagen
Durante los dos días de ataques, el atacante envió configuraciones maliciosas de CI dirigidas a la vulnerabilidad y provocó ocho caídas de procesos de trabajo. Cuatro de los intentos fueron parcialmente exitosos, aunque ninguno llegó a completarse según las comprobaciones realizadas. El equipo de Alpine Linux también descubrió que los atacantes descargaron su imagen de contenedor de GitLab, lo que sugiere una posible preparación de un ataque a la cadena de suministro.
Alpine Linux es un sistema operativo ligero que sirve de base para numerosas imágenes de contenedores Docker. Su instancia de GitLab aloja repositorios de desarrollo, revisiones de código y tareas de CI, incluidas las recetas de compilación "aports" con las que se generan los paquetes de software de la distribución. Por ello, manipular ese entorno podría repercutir en el software que depende de Alpine.
Como no podemos descartar la ejecución de código y las pruebas que necesitaríamos para confirmarlo ya no existen, optamos por la vía más difícil y reconstruimos la instancia de GitLab desde cero», explicó el equipo de Alpine Linux.
Sin indicios de manipulación, pero con datos potencialmente expuestos
La investigación no encontró alteraciones en las confirmaciones del repositorio, los paquetes ni las versiones publicadas hasta el 27 de octubre. Tampoco pudieron haberse visto expuestas las claves de firma, ya que no se almacenan en el servidor de GitLab. No obstante, la ausencia de registros y de datos sobre conexiones salientes impidió descartar por completo un compromiso.
En caso de que la explotación hubiera tenido éxito, la información potencialmente expuesta incluye datos de usuarios, hashes de contraseñas, secretos de doble factor de autenticación, secretos de CI/CD, credenciales de integraciones y contenido de proyectos privados. Hasta la fecha no se ha confirmado el compromiso de ninguno de estos elementos.
Recomendaciones para los usuarios
- Restablecer la contraseña de GitLab.
- Descargar la imagen alpinelinux/gitlab:19.3.6 publicada el 27 de octubre, que incluye Ruby 3.3.13 y corrige CVE-2026-97229.
- Revisar las credenciales y secretos de integración que pudieran haberse visto afectados.
- Revisar los registros de acceso y las conexiones salientes en busca de actividad anómala.
El incidente subraya la importancia de aplicar con rapidez los parches de seguridad en las herramientas de desarrollo y de mantener registros completos que permitan determinar el alcance real de un ataque.

















Deja una respuesta