

Ivanti ha publicado actualizaciones de seguridad para corregir dos nuevas vulnerabilidades en su puerta de enlace de acceso remoto Connect Secure (ICS) que han sido encadenadas en ataques de día cero desde, como mínimo, el 1 de octubre. Los actores de amenazas explotaron estos dos fallos, identificados como CVE-2026-111357 y CVE-2026-118527, junto con una vulnerabilidad de omisión de autenticación (CVE-2026-104935) que la compañía ya había corregido el mes pasado para eliminar la principal superficie de ataque.
CVE-2026-111357 es un fallo de escalada de privilegios de gravedad alta, mientras que CVE-2026-118527 permite a atacantes autenticados subir archivos en un dispositivo sin parchear.
Cuando Ivanti lanzó los parches para CVE-2026-104935 en octubre, instó a los administradores a actualizar lo antes posible, ya que tenía constancia de una "explotación limitada en el entorno real".
"En el momento del descubrimiento de la explotación, Ivanti ya tenía desarrollada una corrección para CVE-2026-104935 que estaba en control de calidad para las versiones compatibles, y decidimos no retrasar la entrega a los clientes de una solución que resolviera la vía de explotación principal cuando se descubrió el LPE", añadió Ivanti en un aviso actualizado el jueves.
"Por ello, nuestro foco se centró inicialmente en la divulgación de CVE-2026-104935 y en proporcionar protección a nuestros clientes lo más rápido posible".
La firma de ciberseguridad Volexity, que descubrió el fallo, informó en su momento de que un actor de amenazas (UTA0576) estaba encadenando la vulnerabilidad CVE-2026-104935 desde al menos el 3 de octubre con otros dos fallos para lograr ejecución de código con nivel de root sin autenticación en dispositivos ICS completamente parcheados.
"Cabe destacar que UTA0576 no desplegó malware ni web shells. En su lugar, el actor de amenazas volvía a explotar el dispositivo para cada comando que ejecutaba y manipulaba los registros para borrar sus huellas, evadiendo la herramienta Integrity Checker de Ivanti", señaló Volexity.
La firma de inteligencia de amenazas Defused también confirmó el informe de Volexity y afirmó que detectó los primeros indicios de explotación activa de CVE-2026-104935 a partir del 1 de octubre.
El martes, la Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA) incluyó CVE-2026-104935 en su catálogo de vulnerabilidades explotadas activamente y ordenó a las agencias federales parchear sus sistemas antes del viernes.
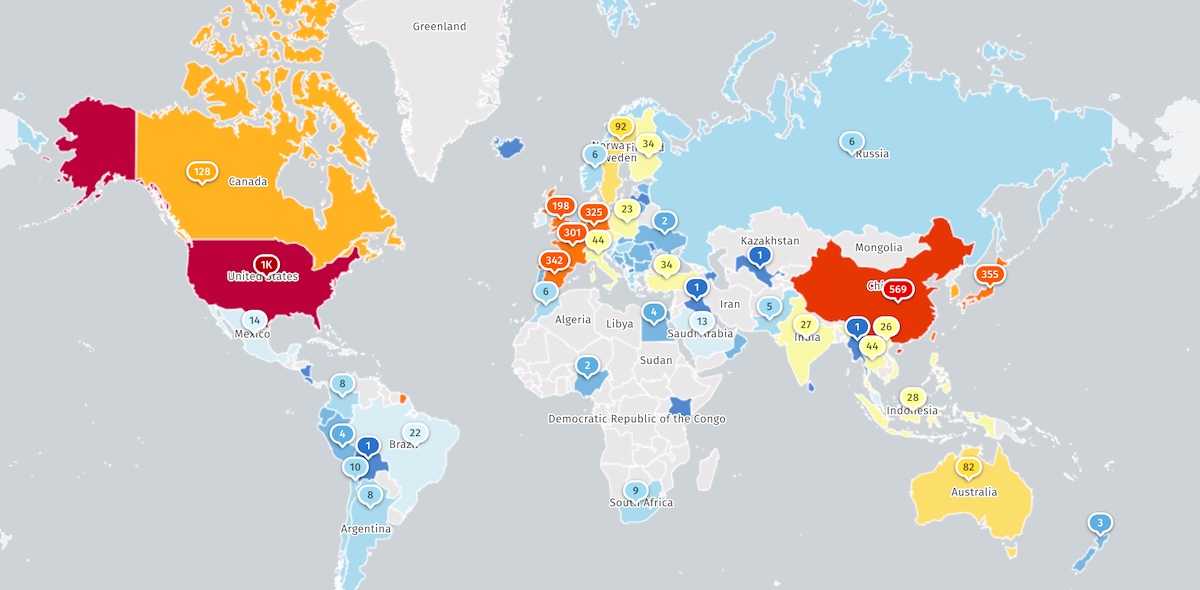
El observatorio de amenazas en internet Shadowserver rastrea ahora más de 5.000 instancias de ICS expuestas a internet, pero no hay información sobre cuántas han sido ya protegidas frente a los ataques en curso.
Los actores de amenazas suelen atacar con frecuencia las vulnerabilidades de Ivanti, a menudo en ataques de día cero, porque ofrecen una vía rápida para entrar en redes empresariales y robar datos confidenciales de la corporación y de los clientes.
Durante los últimos años, Ivanti ha corregido otros días cero de Connect Secure explotados en el entorno real, algunos de ellos encadenados en ataques generalizados para desplegar malware.
Solucionó una inyección de comandos (CVE-2024-21887) y una omisión de autenticación (CVE-2023-46805) a principios de enero de 2024, y una falsificación de solicitud del lado del servidor (CVE-2024-21893) dos semanas después.
Más recientemente, Ivanti corrigió un fallo de ejecución remota de código (RCE) (CVE-2025-0282) en enero de 2025 y un segundo fallo RCE (CVE-2025-22457) explotado por hackers estatales vinculados a China desde al menos mediados de marzo de 2025.
Ivanti cuenta con más de 3.000 empleados, una red de más de 7.000 socios y más de 40.000 clientes que utilizan sus soluciones de gestión de activos de TI en todo el mundo.
Desde noviembre de 2021, CISA ha señalado 38 vulnerabilidades de Ivanti como explotadas activamente en el entorno real, incluidas 12 que también se han utilizado en ataques de ransomware.
- Activamente explotada
- Connect Secure
- Ivanti
- Escalada de privilegios
- Día cero

















Deja una respuesta