

Los ataques a gran escala de secuestro de modelos de lenguaje, conocidos como LLMjacking, están generando facturas fraudulentas en servicios de nube que en algunos casos superan los 100.000 dólares al día, según han documentado los investigadores de Google Threat Intelligence Group (GTIG) y Mandiant. En los incidentes analizados, las organizaciones han llegado a acumular cargos de hasta un millón de dólares por llamadas fraudulentas realizadas con claves API robadas.
Dos grupos operativos coordinados
Los expertos describen "dos conglomerados operativos diferenciados que se coordinan para comprometer y monetizar infraestructuras empresariales de LLM". Por un lado están los actores que rastrean puntos de acceso a LLM expuestos públicamente; por otro, los que sustraen claves API válidas de máquinas sin protección.
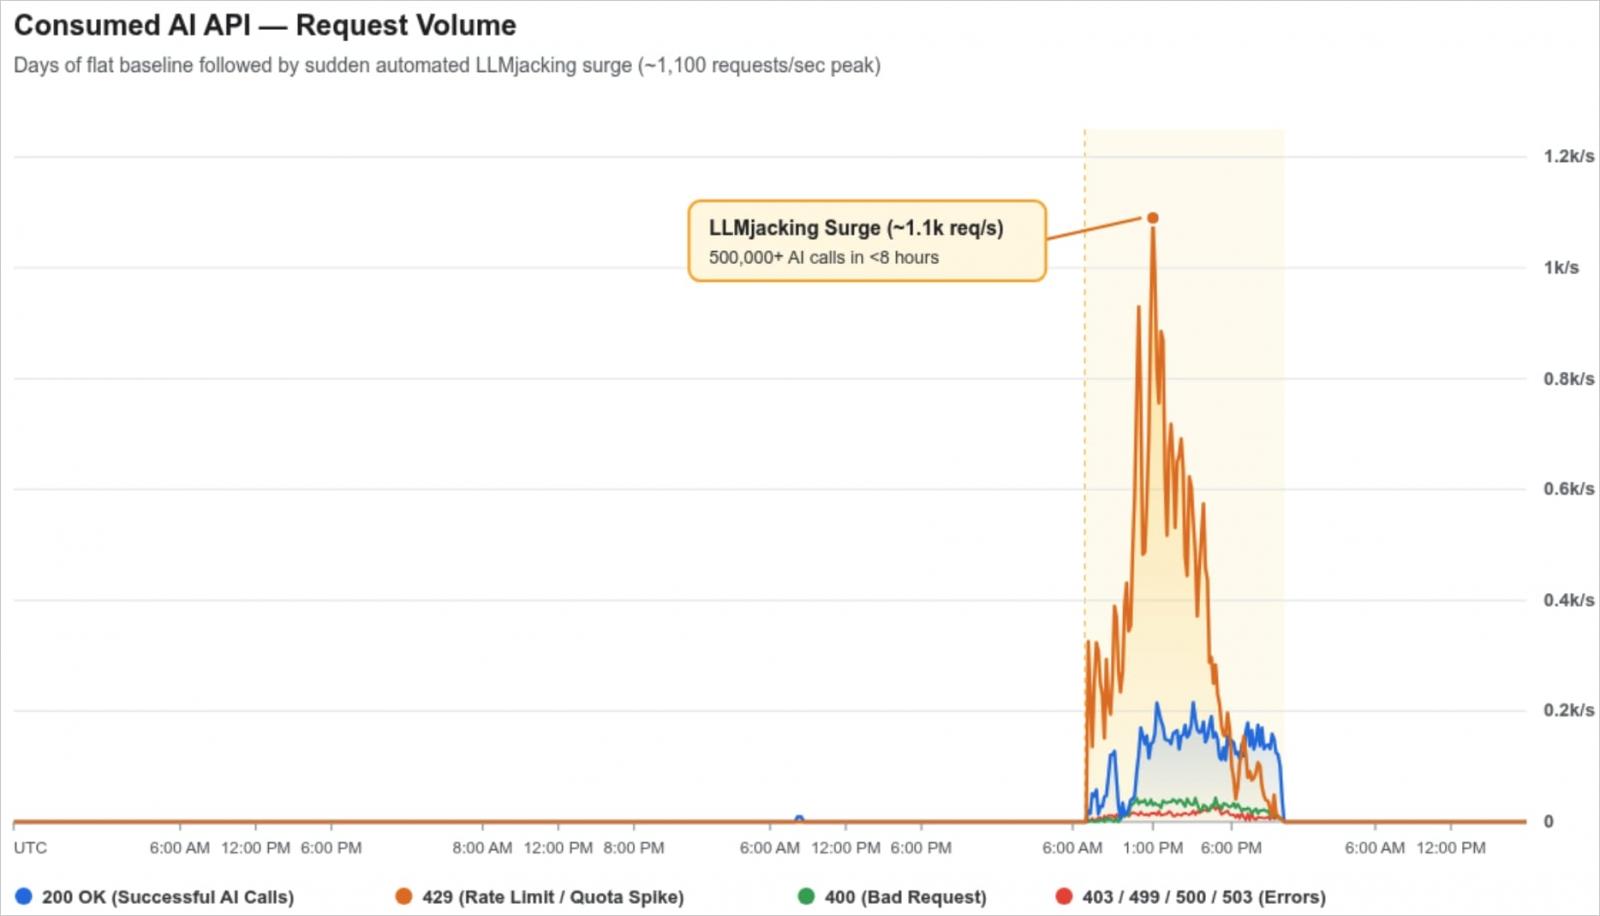
Tras obtener el acceso inicial, los atacantes lo venden a servicios denominados LLM mixers, que ofrecen a sus suscriptores uso no autorizado de modelos de lenguaje. Cuando el acceso se revende, el volumen de peticiones puede dispararse de forma repentina, en ocasiones por encima de las 1.000 solicitudes por segundo. El proveedor registra esas peticiones como consumo legítimo y factura los tokens a la organización víctima.
Facturas millonarias y servicios de reventa
GTIG y Mandiant han observado un repunte de esta actividad durante el año, con cargos fraudulentos que superan los 100.000 dólares en un solo día y acumulados de hasta 1.000.000 de dólares en algunas empresas. Los LLM mixers ofrecen acceso a recursos de inteligencia artificial a precios muy bajos y utilizan su infraestructura proxy para redirigir las consultas de sus clientes a los servicios secuestrados mediante claves API robadas.
Los investigadores han identificado varios ejemplos de esta infraestructura de retransmisión, como Jet Night, que comercializa "planes de acceso ilimitado" por 60 dólares al mes, y el servicio newapi[.]pro. "Otro actor ejecutó más de 500.000 llamadas a la API de LLM en menos de ocho horas utilizando claves API de terceros robadas para alimentar el servicio de enrutamiento de tokens jet-night.com", señala Google. "Jet Night trasladó a la organización víctima casi un millón de dólares en costes de tokens".
Google también ha identificado al conglomerado UNC6993, que al parecer emplea herramientas de puerta de enlace para agregar claves robadas y distribuir las peticiones, y que probablemente vende acceso en foros clandestinos.
Vectores de entrada y persistencia
Los atacantes obtienen acceso mediante credenciales en la nube expuestas o comprometidas, claves de cuentas de servicio, tokens de GitHub, tokens de sesión activos y claves API de LLM. Una vez dentro, registran el entorno comprometido en busca de credenciales, registros, bases de datos y gestores de secretos, y tratan de crear cuentas backdoor o inyectar claves SSH para mantener el acceso persistente.
Los investigadores también han visto explotar la vulnerabilidad CVE-2026-40217 en LiteLLM, que permite ejecutar código arbitrario en el servidor a través del endpoint de pruebas de la barrera de código personalizado. En algunos casos, los atacantes han utilizado la infraestructura de nube de la víctima para alojar endpoints proxy no autorizados y cargas de trabajo agénticas.
"Por ejemplo, un actor habilitó agentes, desplegó reverse proxies accesibles públicamente y utilizó paquetes proxy personalizados de Node.js para exponer endpoints compatibles con varios LLM de vanguardia, rebautizados bajo la identidad D1337-KAIROS", explican los investigadores.
Recomendaciones de protección
Google aconseja varias medidas para defenderse de los ataques LLMjacking, empezando por dar prioridad a la gestión de identidades y accesos (IAM) y asegurar la cadena de suministro. Las empresas deberían emplear plataformas centralizadas de secretos que permitan rotar y administrar claves y secretos sensibles, y evitar privilegios ampliados salvo cuando el rol o las tareas los exijan.
- Denegar todos los permisos que no sean estrictamente necesarios, incluido el acceso a los servicios de LLM en la nube.
- Implantar autenticación multifactor resistente al phishing.
- Asegurar que las herramientas de monitorización ofrezcan visibilidad completa del entorno para detectar servicios de LLM y de IA no autorizados (shadow AI).
- Establecer límites de uso y de gasto en las API.
- Habilitar y supervisar los registros de auditoría e inferencia de la nube para detectar activaciones no autorizadas, comprobaciones sospechosas de credenciales, uso anómalo e intentos de desactivar el registro.
Según Google, estas prácticas ayudan a detectar los ataques LLMjacking de forma temprana, a limitar su impacto o a evitarlos por completo.

















Deja una respuesta