

Los responsables de Goddess of Victory: NIKKE han reconocido que actores externos alteraron los scripts del lanzador para PC del título en un ataque de cadena de suministro. El código malicioso distribuido es capaz de sustraer credenciales y datos de monederos de criptomonedas, según la información difundida por el investigador de seguridad independiente MotherSphere y verificada parcialmente por BleepingComputer.
Goddess of Victory: NIKKE es un popular RPG de disparos de ciencia ficción desarrollado por la firma surcoreana Shift Up para Windows, iOS y Android. Su editor, Level Infinite, ha reportado más de 45 millones de descargas desde su lanzamiento en 2022, de las cuales 10 millones corresponden únicamente a Google Play.
Comunicado oficial y actualización del cliente
A través de una publicación en X, la compañía explicó que se había detectado una incidencia que indicaba que los archivos de script del lanzador para PC podrían haber sido manipulados por un tercero. Como respuesta, se implementaron correcciones y una actualización del cliente el 4 de noviembre a las 02:30 (UTC+9). La empresa añadió que continúa investigando el alcance del impacto y que ofrecerá más detalles sobre las medidas de seguimiento en un aviso aparte.
Inyección de código en archivos JavaScript del CDN oficial
El informe de MotherSphere sostiene que el incidente afectó a cuatro archivos JavaScript alojados en la red de distribución de contenidos (CDN) oficial de Level Infinite. Según el investigador, esos archivos fueron modificados el 27 de septiembre de 2026 para inyectar JavaScript malicioso que descargaba código adicional desde servidores controlados por los atacantes cada vez que los jugadores abrían el lanzador.
El código inyectado se ocultó dentro de archivos JavaScript legítimos y empleó técnicas de ofuscación para encubrir los dominios insightjs[.]com e insightjs[.]org, desde donde se descargaba el contenido malicioso. BleepingComputer examinó dos de los archivos modificados y confirmó que contenían un cargador ofuscado diseñado para recuperar y ejecutar código adicional desde esos dominios, con un mecanismo de respaldo hacia el segundo si el primero no estaba disponible.
Agente de acceso remoto y robo de monederos
De acuerdo con el análisis de MotherSphere, el código descargado aprovechaba funcionalidades nativas del lanzador para recuperar y ejecutar una carga maliciosa de LuaJIT denominada insight.bundle, que instalaba un agente de acceso remoto conocido como K2F. Este backdoor permitía a los atacantes ejecutar comandos a distancia, explorar y descargar archivos locales, capturar pantallas, recopilar credenciales de cuentas de NIKKE y sustraer información almacenada en los navegadores web.
El malware también admitía un comando adicional para instalar una DLL maliciosa de Windows llamada platform_experience_helper.dll que podía mantenerse activa después de cerrar el lanzador del juego. BleepingComputer analizó cadenas extraídas de una muestra de la DLL subida a VirusTotal y halló código que indica que el programa puede robar datos de monederos de criptomonedas desde extensiones de navegador, entre ellas MetaMask, Phantom y Coinbase Wallet, entre otras.
La DLL incluía funcionalidades para interceptar información sensible de los monederos, como frases de recuperación y claves privadas, lo que podría permitir a los atacantes sustraer criptomonedas. No obstante, se desconoce si los atacantes llegaron a desplegar este componente adicional en los sistemas infectados ni si lograron robar criptomonedas a los jugadores.
Un archivo comprometido seguía activo tras la actualización
El investigador afirma que Level Infinite reemplazó tres de los archivos JavaScript afectados por versiones limpias el 3 de noviembre. Sin embargo, sostiene que una copia manipulada del cuarto archivo seguía sirviéndose a los usuarios a las 22:26 GMT, lo que sugiere que al menos un script comprometido podría haber permanecido accesible después de que la empresa desplegara la actualización del cliente.
MotherSphere también compartió indicadores de compromiso (IOC) que los usuarios pueden revisar para determinar si el agente malicioso de Lua se ejecutó en sus equipos. Uno de ellos es la cadena k2f_chan registrada en el archivo Launcher/intl_service/debug.log dentro del directorio de instalación de NIKKE. Esa entrada confirma la ejecución del agente Lua malicioso, pero no permite determinar si la DLL también se cargó.
Advertencia mostrada desde el dominio de respaldo
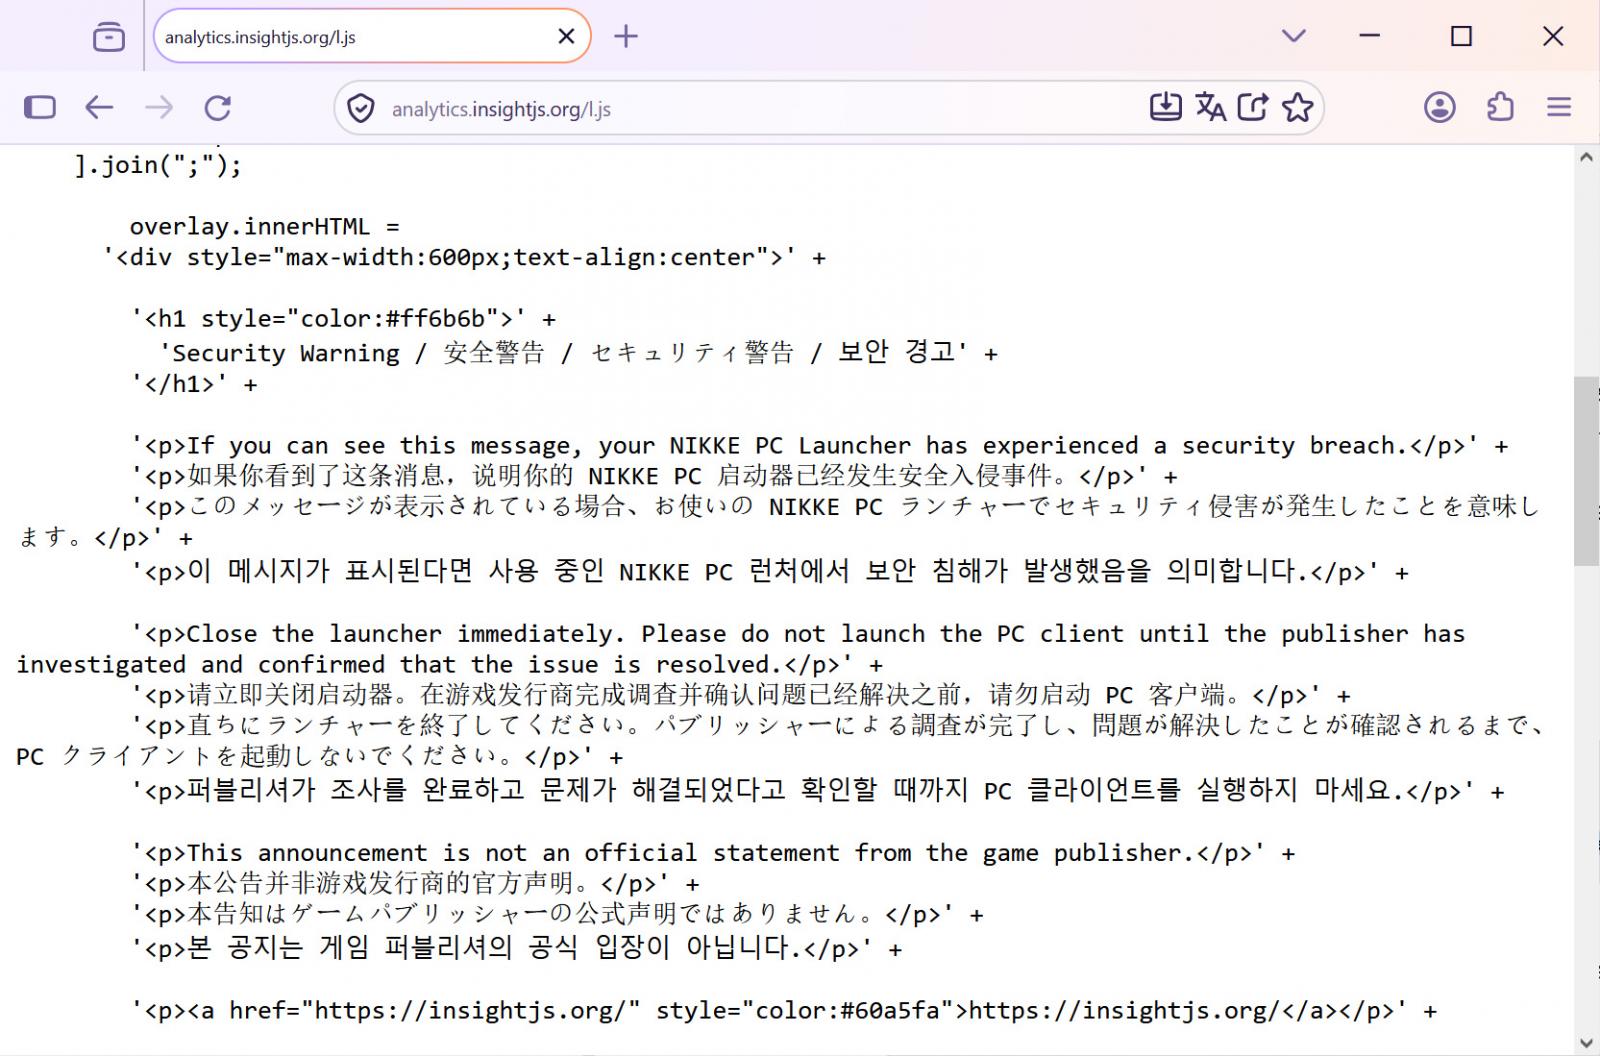
BleepingComputer comprobó que el dominio de respaldo insightjs[.]org sirve ahora código que muestra una advertencia de seguridad dentro del lanzador del juego. El mensaje, presentado en inglés, chino, japonés y coreano, indica a los jugadores que cierren inmediatamente el lanzador y se abstengan de abrir el cliente de PC hasta que el editor confirme que el problema se ha resuelto.
El texto aclara que no se trata de un anuncio oficial del editor del juego, por lo que no está claro quién controla actualmente el dominio ni cuándo se sustituyó la carga maliciosa por esta advertencia. BleepingComputer contactó con Level Infinite para recabar comentarios sobre las conclusiones de MotherSphere, pero no había recibido respuesta en el momento de la publicación.
Recomendaciones para los jugadores
- Ejecutar un análisis completo del sistema con software antivirus actualizado.
- Reinstalar Windows en los equipos que se hayan visto comprometidos.
- Cambiar las contraseñas y otras credenciales sensibles desde un dispositivo limpio.

















Deja una respuesta