

Eventos falsos de OpenAI y SpaceX para robar cuentas de Microsoft y Google
Lawrence Abrams publicó el 5 de noviembre de 2026 un análisis sobre una campaña en la que los atacantes emplean invitaciones falsas a eventos de OpenAI, SpaceX y Anthropic para conducir a empleados hacia ataques de phishing. Para ello se apoyan en dos plataformas distintas de phishing como servicio con las que sustraen credenciales y sesiones de autenticación de cuentas de Microsoft y Google.
Según un nuevo informe de Push Security, los atacantes crean páginas de registro a eventos muy convincentes que ofrecen acceso gratuito a servicios premium de inteligencia artificial y otras recompensas, con el fin de engañar a las víctimas para que inicien sesión con sus cuentas corporativas.
Lo llamativo de estos ataques es que las mismas páginas de phishing integran dos plataformas independientes de phishing como servicio (PhaaS), Kali365 y VoidProxy, para dirigirse a cuentas de Microsoft y de Google mediante técnicas de autenticación diferentes. Kali365 ejecuta ataques de phishing basados en el código de dispositivo de Microsoft, mientras que VoidProxy actúa como proxy inverso de adversario en el medio (AiTM) para interceptar los inicios de sesión de Google y robar las cookies de sesión de autenticación.
El ataque contra Microsoft emplea además VoidProxy como segunda etapa, lo que permite a los atacantes capturar credenciales y cookies de sesión después de obtener los tokens de autenticación mediante Kali365. Push Security señala que detectó y bloqueó las visitas a las páginas maliciosas de registro a eventos a finales de octubre de 2026.
Esta campaña llega después de otra similar documentada por ANY.RUN en julio, cuando los atacantes abusaron de páginas legítimas de eventos de Zoom para promocionar eventos falsos de Meta, OpenAI y Anthropic que derivaban en ataques de phishing de código de dispositivo y AiTM. Cofense también informó recientemente sobre correos de phishing que suplantaban invitaciones a eventos de Anthropic, distribuidos a través de la infraestructura de correo de GoTo Webinar y que redirigían a los destinatarios mediante varios sitios web hasta páginas de registro falsas.
Los eventos falsos de IA conducen al phishing de cuentas
Aunque no está claro cómo distribuyen inicialmente los enlaces de phishing, Push Security descubrió que redirigen a las víctimas a una página maliciosa de registro a eventos usando enlaces de servicios de confianza, incluidos acortadores de URL de Google y Zapier. Las invitaciones de versiones anteriores de la campaña también se distribuían mediante los sistemas de correo de GoTo Webinar o páginas legítimas de eventos de Zoom.
Push Security indica que los atacantes utilizan dos kits de phishing personalizados, identificados como ZoomMock y MSDRoot, para crear páginas de eventos falsas que después dirigen a las víctimas a los servicios de phishing Kali365 y VoidProxy. Los investigadores creen que los mismos actores de amenaza operan ambos kits, ya que comparten infraestructura y el mismo objetivo.
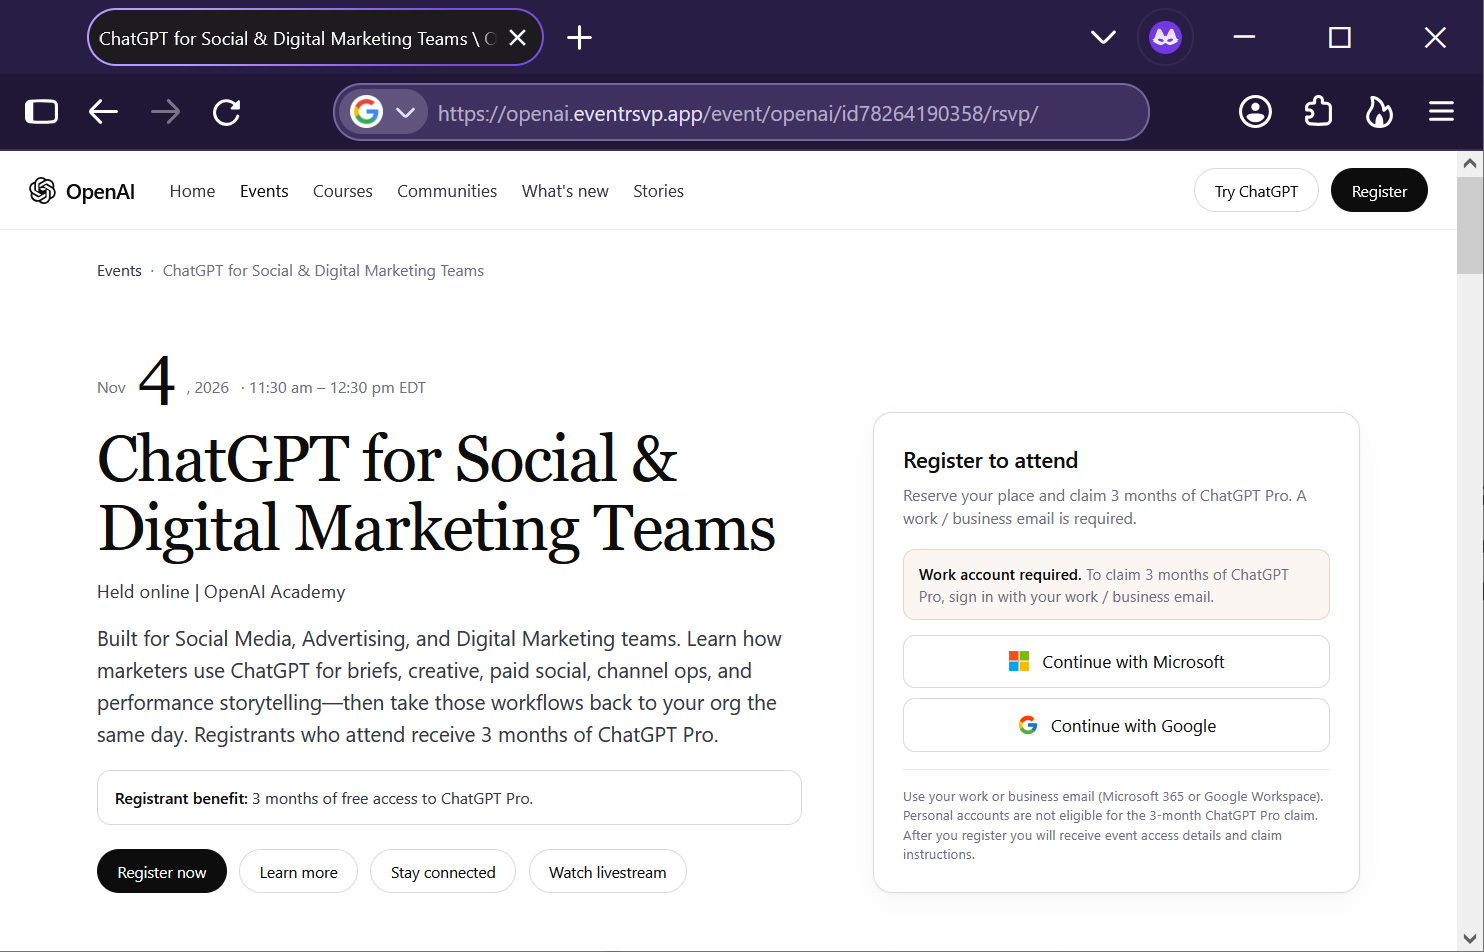
La campaña suplanta eventos organizados por OpenAI, SpaceX y Anthropic, con páginas de registro diseñadas para parecerse a sitios web legítimos de eventos. Una de las páginas de phishing anuncia un evento de OpenAI titulado "ChatGPT for Social & Digital Marketing Teams" que promete tres meses de ChatGPT Pro a los participantes. Otra promociona un evento privado de SpaceX el 12 de noviembre, que ofrece a los inscritos tres meses de Grok Heavy o una "participación en SpaceX". Los investigadores también encontraron una página de phishing que suplantaba un evento de Anthropic en AWS re:Invent 2026 y que ya había sido retirada.
Las páginas falsas de registro indican a los visitantes que deben iniciar sesión con sus cuentas de trabajo para registrarse y reclamar las recompensas anunciadas. Antes de mostrar las páginas falsas de registro, los sitios muestran un CAPTCHA de Cloudflare para "Confirmar que no eres un robot", lo que impide que las plataformas automatizadas de seguridad analicen el sitio de phishing.
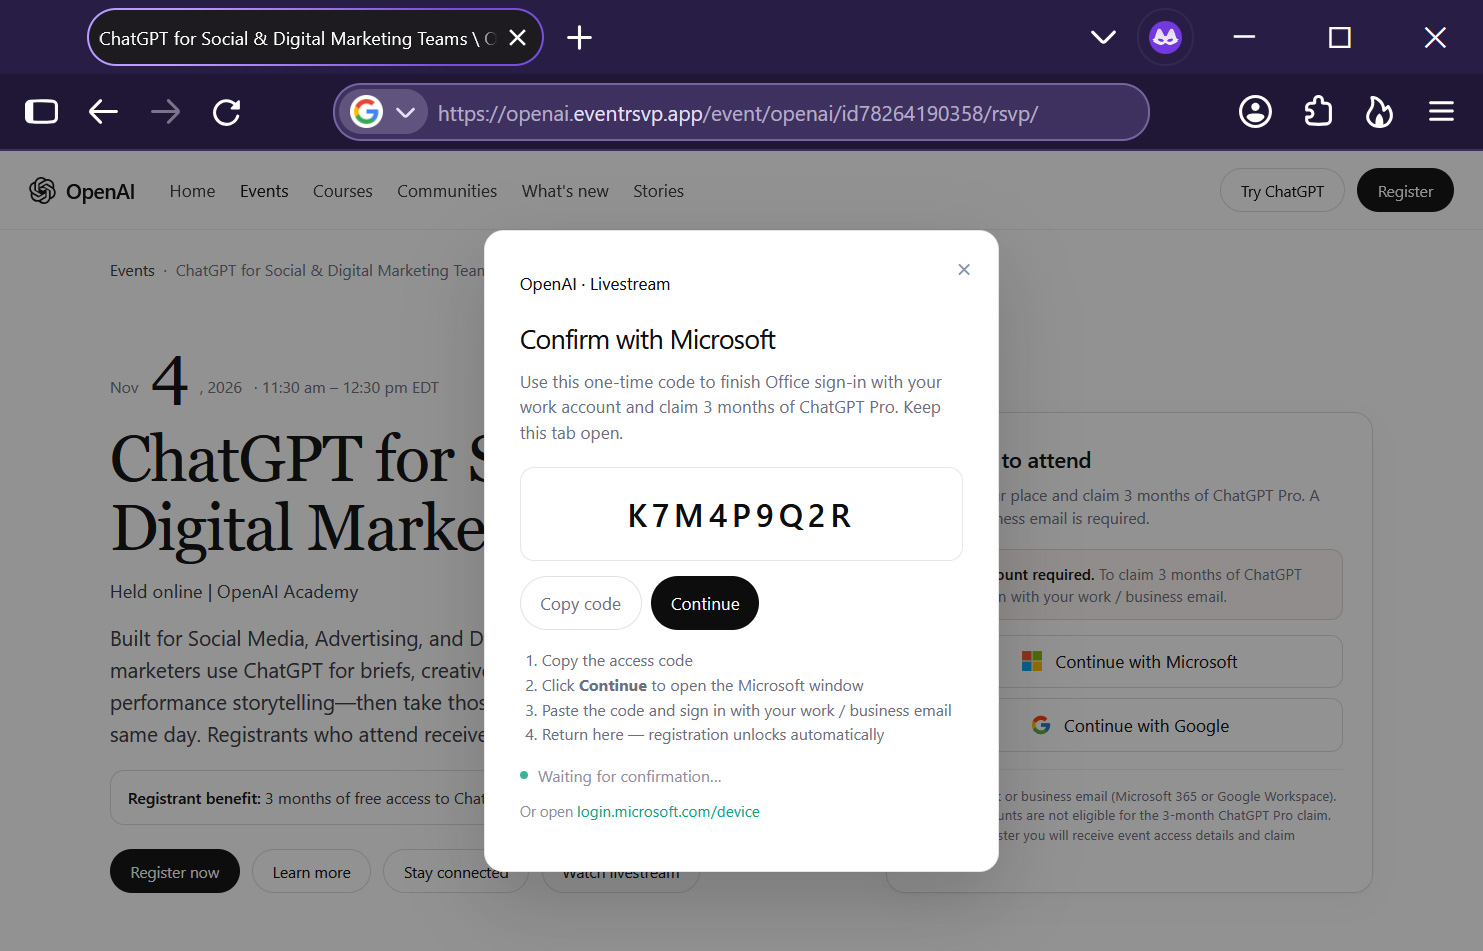
Una vez que los visitantes llegan a la página de registro al evento, ven dos opciones: "Continuar con Microsoft" y "Continuar con Google". Cuando las víctimas eligen la opción de Microsoft, la página de phishing contacta con la plataforma Kali365 para generar un código de autenticación de dispositivo de Microsoft.
Un ataque de phishing de código de dispositivo se produce cuando un atacante abusa del flujo legítimo de concesión de autorización de dispositivo OAuth 2.0 para obtener tokens de autenticación de la cuenta de Microsoft Entra de la víctima. Esto puede utilizarse después para acceder a los recursos del usuario y a las aplicaciones SSO conectadas, como Microsoft 365, Salesforce, Google Workspace, Dropbox, Adobe, SAP, Slack, Zendesk, Atlassian y muchas otras. Los ataques de phishing de código de dispositivo se han utilizado en el pasado para el robo de datos y ataques de ciberespionaje.
Se indica al visitante que copie el código y lo introduzca en el sitio legítimo de inicio de sesión de dispositivo de Microsoft, donde se autentica y aprueba la solicitud. Esto permite que la plataforma de phishing Kali365 robe los tokens de autenticación de Microsoft sin necesidad de que la víctima revele directamente su contraseña. Después de que la autenticación por código de dispositivo tiene éxito, la página redirige a la víctima a una página de inicio de sesión de Microsoft de VoidProxy, donde los atacantes también pueden capturar la contraseña y la cookie de sesión de la víctima.
Cuando las víctimas eligen la opción de autenticación de Google, la página de phishing abre en su lugar una ventana emergente con una página de inicio de sesión de Google de la plataforma PhaaS VoidProxy. Esta plataforma funciona como un adversario en el medio (AiTM) que se sitúa entre el navegador de la víctima y la página de inicio de sesión de Google, actúa como proxy de los formularios de inicio de sesión y roba credenciales, respuestas de MFA y cookies de sesión.
Tanto Kali365 como VoidProxy permiten a los atacantes eludir la autenticación multifactor capturando una sesión ya autenticada o, en el caso de la autenticación por código de dispositivo, eludiendo por completo el MFA. Para protegerse de estos ataques, los empleados deben evitar introducir códigos de autenticación de dispositivo de Microsoft proporcionados por sitios web desconocidos y desconfiar de las invitaciones a eventos que exigen iniciar sesión con cuentas corporativas para reclamar recompensas.
Las organizaciones también pueden restringir la autenticación por código de dispositivo cuando no sea necesaria y utilizar MFA resistente al phishing, como las claves de seguridad FIDO2, para ayudar a prevenir el secuestro de sesiones.
- EvilTokens PhaaS interrumpido tras comprometer 12.000 cuentas de Microsoft
- Ataques de phishing con temática de passkeys provocan el robo de datos de Microsoft 365
- El servicio de phishing BigBear para Microsoft 365 eludió el MFA en 258 organizaciones
- Los atacantes ocultan señuelos de phishing con caracteres Unicode invisibles
- Una brecha de datos de DigiCert expone información de clientes y documentos de identidad

















Deja una respuesta