


El banco cooperativo francés Crédit Mutuel Arkéa fue objeto de un ciberataque que permitió ejecutar transacciones fraudulentas por un importe de hasta 133 millones de dólares, lo que llevó a la entidad a suspender temporalmente determinados sistemas. Según la compañía, los ciberdelincuentes utilizaron una cuenta propia del banco para ordenar operaciones hacia otras entidades financieras, mientras que los bienes de los clientes quedaron al margen.
Crédit Mutuel Arkéa es uno de los grupos bancarios más relevantes de Francia, con más de 5,8 millones de socios y 211.500 millones de euros en activos.
Primeros indicios del incidente
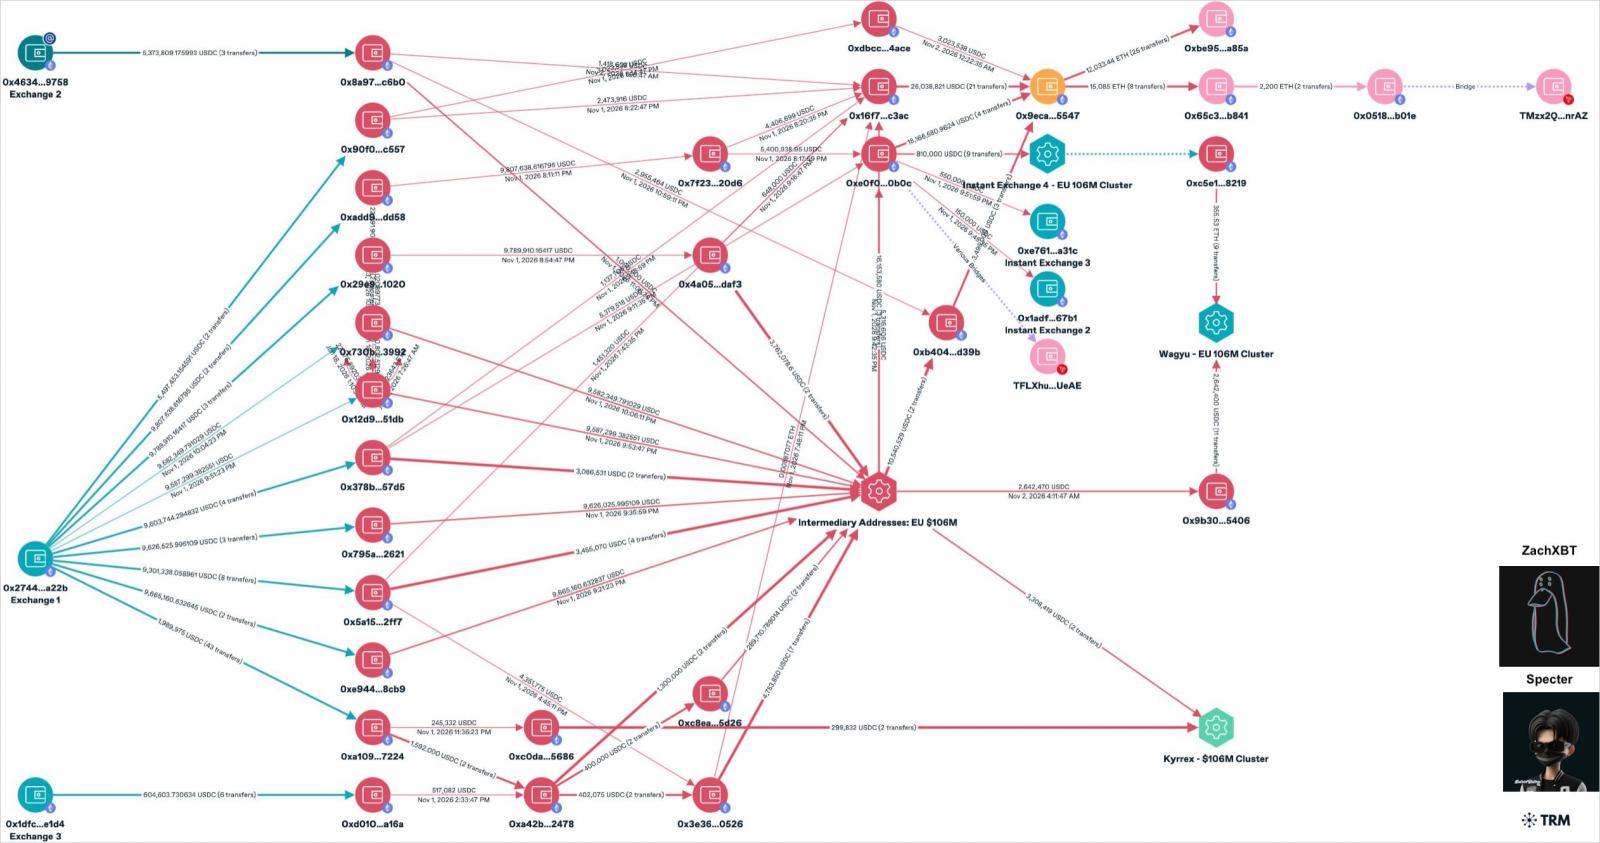
Las primeras informaciones sobre el suceso aparecieron el 2 de noviembre, cuando el investigador de fraudes en blockchain ZachXBT alertó de una retirada no autorizada de gran escala desde varias cuentas de exchanges centralizados, producida un día antes. Según sus estimaciones, el atacante podría haber sustraído hasta 118 millones de euros (133 millones de dólares) y haberlos retirado en forma de stablecoins USDC y USDT.
En aquel momento, ZachXBT no identificó a la entidad afectada, pero señaló que la falta de divulgación pública había permitido al atacante blanquear 30 millones de dólares antes del 3 de noviembre, fondos que, de otro modo, las autoridades europeas habrían podido congelar.
Confirmación y respuesta del banco
Crédit Mutuel Arkéa hizo público el incidente el 4 de noviembre y aseguró a sus clientes que el problema «ya está cerrado y bajo control», con una vuelta gradual a la normalidad. En un comunicado, la entidad quiso tranquilizar a todos sus clientes, tanto de las federaciones como de las filiales, subrayando que el incidente no afecta a sus activos y que únicamente ha provocado un retraso en la ejecución de determinadas transferencias.
No obstante, el banco advirtió de un incremento del riesgo de phishing e instó a los clientes a mantenerse alerta ante comunicaciones no solicitadas y a no compartir datos sensibles por teléfono o correo electrónico. Cualquier mensaje sospechoso debería verificarse llamando directamente al asesor bancario.
Acceso a través de un proveedor de servicios
En una página de preguntas frecuentes, la entidad explicó que el atacante accedió directamente a su red a través de la plataforma de un proveedor de servicios, aunque descartó que se tratara de Fortuneo. Posteriormente, el atacante utilizó la cuenta del propio banco, no las de los clientes, para operar con otras instituciones financieras y convertir los fondos en criptomonedas.
Aunque la entidad no confirmó la cifra estimada por ZachXBT, reconoció que el importe era significativo y que parte de los fondos fueron bloqueados. Ante la pregunta de si se confirman los 118 millones de euros (133 millones de dólares) sustraídos, el banco respondió que no validaba esa información y que solo podía confirmar el orden de magnitud.
Arkéa descartó que se hubiera producido un error humano en la entidad y calificó el suceso como un «ataque sofisticado». Actualmente, el banco colabora con las autoridades judiciales y policiales para determinar el origen exacto del ataque y su modus operandi.
«Crédit Mutuel Arkéa desea tranquilizar a todos sus clientes —de sus federaciones y filiales— de que este incidente no tiene impacto en sus activos; solo ha provocado un retraso en la ejecución de determinadas operaciones de transferencia».
BleepingComputer se ha puesto en contacto con Crédit Mutuel Arkéa para obtener más detalles sobre el ataque y el estado de las investigaciones, pero por el momento no ha recibido respuesta.
Contexto de seguridad
El incidente pone de relieve la exposición de las entidades financieras a través de terceros proveedores y la creciente utilización de criptomonedas para mover fondos tras un ataque. Mientras las pesquisas continúan, el banco mantiene la recomendación de extremar las precauciones frente a posibles intentos de phishing dirigidos a sus clientes.

















Deja una respuesta