

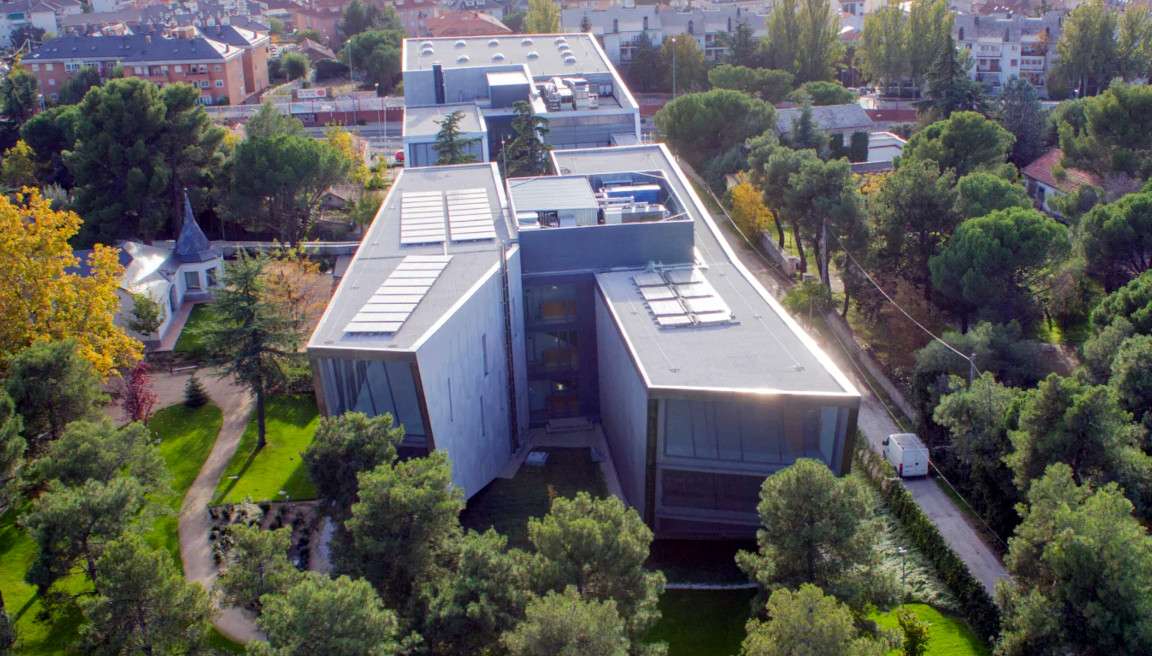
El peligroso grupo de ransomware Qilin ha añadido a la Universidad a Distancia de Madrid (UDIMA) a su página de filtraciones de la dark web.
Para demostrar que no va de farol el grupo de extorsión ha compartido algunas capturas de pantalla que incluyen DNIs y otros detalles personales de los estudiantes.
Aparentemente el ciberataque y brecha de seguridad no ha afectado a los servicios online ofrecidos por el centro. Su página web está funcionando correctamente y con normalidad en el momento de escribir este artículo.
La banda no ha detallado cuántas personas podría haber afectadas por la brecha de seguridad ni qué volumen de información tiene en su poder. Tampoco ha aclarado cómo ha conseguido acceder a estos datos. Asimismo, se desconoce el plazo que ha dado a la víctima para el pago del rescate ni la cuantía del mismo.
Udima es una universidad privada que ofrece educación superior en modalidad cien por cien online. Se fundó en 2006 y en 2008 (ya como parte de CEF-UDIMA). comenzó a impartis clases. Su sede física se encuentra en Collado Villalba, en la Comunidad de Madrid.
A principios de este curso el centro indicaba que contaba con más de 50.000 alumnos para este año escolar y un acumulado de 650.000 alumnos desde su nacimiento. Esta cifra incluiría al CEF, anterior a la creación de la universidad.
Qilin, también conocido como Agenda, es un grupo de ransomware activo desde 2022, vinculado al ecosistema de ciberdelincuencia de habla rusa. Opera como ransomware-as-a-service, colaborando con afiliados que roban y cifran datos para extorsionar a sus víctimas. Aunque su origen exacto no está confirmado, se le asocia con Rusia.
El colectivo ataca sectores como la industria, la sanidad, los servicios profesionales y la educación. Entre sus últimas víctimas en nuestro país estarían Toyota Canarias, Dcoop, Acosol, la revista Semana, Mediaspot Spain, los supermercados Ahorramas, Best Hotels, la bodega Grandes Vinos, la Agencia Tributaria o la aseguradora Asefa.
Riesgos para los afectados
Si se confirma el ciberataque a la UDIMA y que los datos publicados por el grupo de extorsión son auténticos, los alumnos, antiguos estudiantes y empleados podrían enfrentarse a riesgos importantes de suplantación de identidad, fraude económico y extorsión.
Con el DNI pueden abrir cuentas, contratar servicios o solicitar financiación. Además, con los datos de matrícula los pagos y la titulación pueden enviar correos o SMS que parezcan proceder de la universidad con el fin de robar contraseñas, datos bancarios o códigos de verificación. Por su parte, los justificantes de pago y los detalles que contienen pueden ayudar a preparar engaños personalizados.
Desde Escudo Digital nos hemos puesto en contacto con el departamento de prensa de Udima para contrastar la información y conocer si la universidad ha tomado medidas. Actualizaremos la noticia si recibimos respuesta por su parte.





Deja una respuesta