

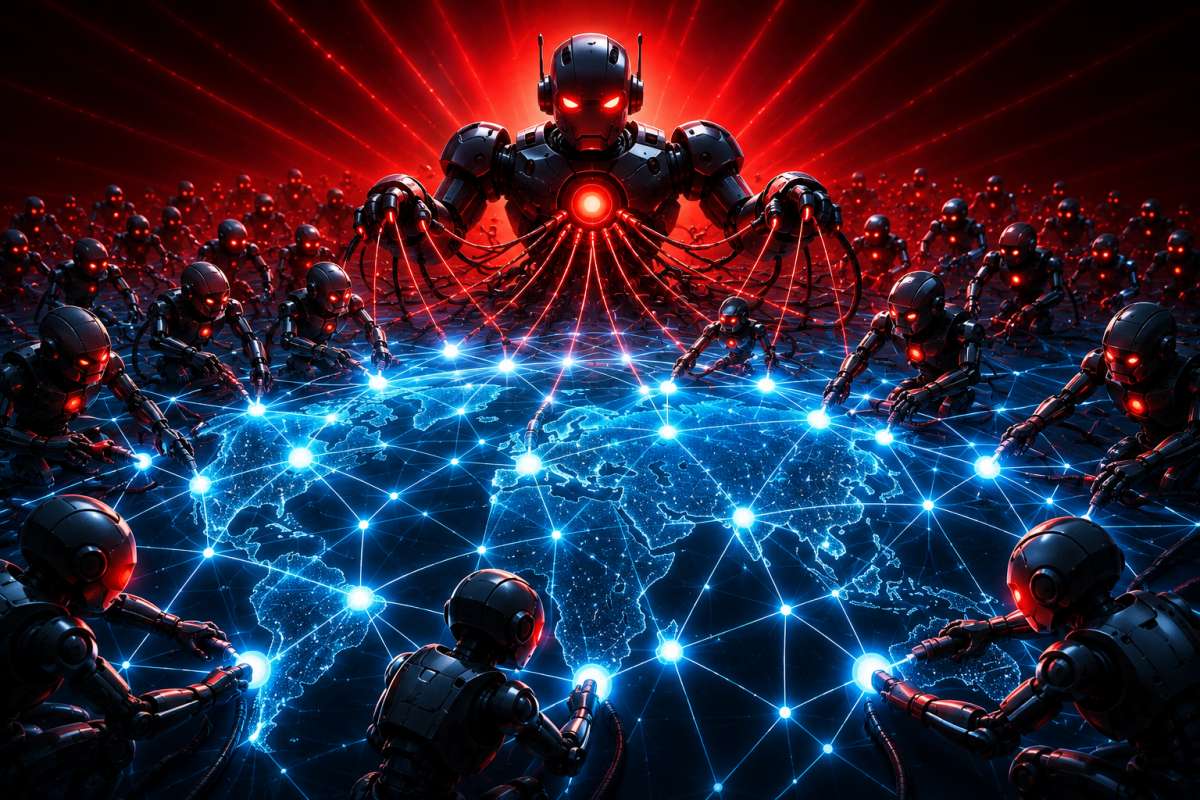
Quizá no sea omnipotencia, pero se le parece mucho. Los bots automatizados ya son capaces de escanear más de 36.000 vulnerabilidades por segundo para atacar a las empresas. Un reciente estudio, 2026 Cyber Protect Report, realizado por SonicWall, explica que los bots recorren internet con el objetivo de detectar fallos de seguridad en páginas web, aplicaciones y sistemas corporativos.
Otra investigación, Bad Bot 2026, llevada a cabo por Thales, identifica tres cambios importantes en el funcionamiento del tráfico de internet: el predominio de la actividad automatizada sobre la interacción humana, la aparición de los agentes de IA como una nueva categoría de tráfico y la rápida expansión de ataques dirigidos a interfaces de programación de aplicaciones (APIs) y sistemas de identidad como base de los negocios digitales. El estudio de Thales eleva al 53% el tráfico global de internet que ya no es humano.
Conciencia del riesgo
Pequeñas y grandes empresas están tomando conciencia de este riesgo. ¿Pero existe el mismo peligro para la defensa y las estructuras críticas? Martín Trullás, director de Soluciones Avanzadas de Ingram Micro España, señala a Escudo Digital que “aunque el impacto potencial es mucho mayor que en una empresa convencional, el modus operandi de actuación es muy parecido”. “Y no se busca lo mismo: el daño reputacional o parar sistemas de salud o comunicaciones aparecen entre sus objetivos. Esto obliga a que disponer de muchas más capas de seguridad”, añade.
Para hacer frente a la plaga de bots automatizados no vale con una medida, conviene integrar varias defensas, aclara: “Filtrado de IP, bloqueo de rangos de centro de datos, monitorización de cambios de comportamiento y anomalías, gestión de identidades y credenciales”.
Las fórmulas son parecidas, aunque dependen en gran medida de la criticidad del sector, donde se aplican políticas más restrictivas por tener más posibilidades de intrusión. La inversión que debe realizarse va en función del tamaño de la organización. “Se trata de adecuar la política de la compañía al tipo de ataque que se está esperando, con un modelo predictivo que anticipe las amenazas”, sostiene Trullás.
¿Pueden ser las pymes la principal diana de los cibermalos? Según Trullás, “el mayor peligro que existe ahora mismo sobre cualquier empresa es el propio usuario si carece de herramientas de concienciación y formación. Se trata del punto más débil de la cadena”. Advierte el experto, no obstante, de que el vector de entrada más conocido sigue siendo el phishing. Y el ransomware, una de las principales amenazas para todo tipo de empresas.
Las últimas soluciones en ciberseguridad pasan por trabajar en plataforma para dar una respuesta completa. “El foco está en la gestión de identidades”, subraya.
Ampliación del frente de batalla
La inteligencia artificial ha permitido multiplicar el impacto del tráfico malicioso de los bots, porque ha ampliado la capacidad de ataque. Tres son, detalla Francisco Valencia, director general de Secure&IT, las nuevas amenazas impulsadas por IA: ingeniería social hiperrealista (deepfakes, phishing avanzado, bots de voz y vídeo), malware polimórfico generado de forma personalizada para cada víctima y automatización completa de la cadena de ataque mediante agentes de IA.
“La ingeniería social hiperrealista les permite atacar nuestra parte más cognitiva. El malware polimórfico desarrolla un virus personalizado para cada dispositivo. Y la automatización de la cadena de ataque y el uso de agentes transforma el tiempo, la vulnerabilidad se puede detectar en minutos cuando antes se tardaban meses”, expone.
Frente a prompt o copilotos, los agentes aprender a realizar ataques de manera autónoma. Consecuencia: se ha producido una democratización del cibercrimen, con atacantes menos expertos capaces de realizar ataques sofisticados.
Como el doctor Jekyll y el señor Hyde, la IA también puede emplearse para contrarrestar el tráfico malicioso. “Debemos utilizarla —dice— para identificar los ataques provocados por inteligencia artificial, porque nos ayuda a defendernos sobre todo de la ingeniería social hiperrealista y los contenidos sintéticos. También para detectar ataques en tiempo real y aplicar medidas en tiempo real. Ahora tenemos segundos para hacerlo”.
Cuestión de tiempo
Que los ataques que antes requerían meses o años se ejecuten en minutos o segundos supone una reducción drástica del tiempo disponible para proteger los sistemas, afirma: “Se están explotando de forma masiva vulnerabilidades viejas. Tenemos que protegernos muchísimo más rápido”.
El aumento del número y del impacto de los ataques ha desembocado en una mayor vulnerabilidad de empresas y organizaciones, circunstancia que debe ser asumida como reto, reconoce Valencia: “Somos más vulnerables, pero de manera exponencial. Hay que concienciar a las empresas de este cambio”.
Pronostica que van a seguir creciendo los ransomware con chantaje hiperrealistas, los malware que atacan infraestructuras, pero además avisa de una evolución: “La IA se utilizará para atacar IA. Y se desarrollará la guerra cognitiva, atacarán a personas, la forma de pensar, para manipular. El riesgo evidente es la pérdida de pensamiento crítico”.
No son solo grupos vinculados a Rusia, China, Irán o Corea del Norte los usuarios del tráfico malicioso. Los partidos políticos también lo utilizan en determinadas campañas estratégicas con el objetivo de amplificar mensajes o atacar a los adversarios.





Deja una respuesta