Saltar al contenido
  • martes, 10 noviembre 2026
  • 11:10 am
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • Archivo por categoría "Entrevistas"
Entrevistas
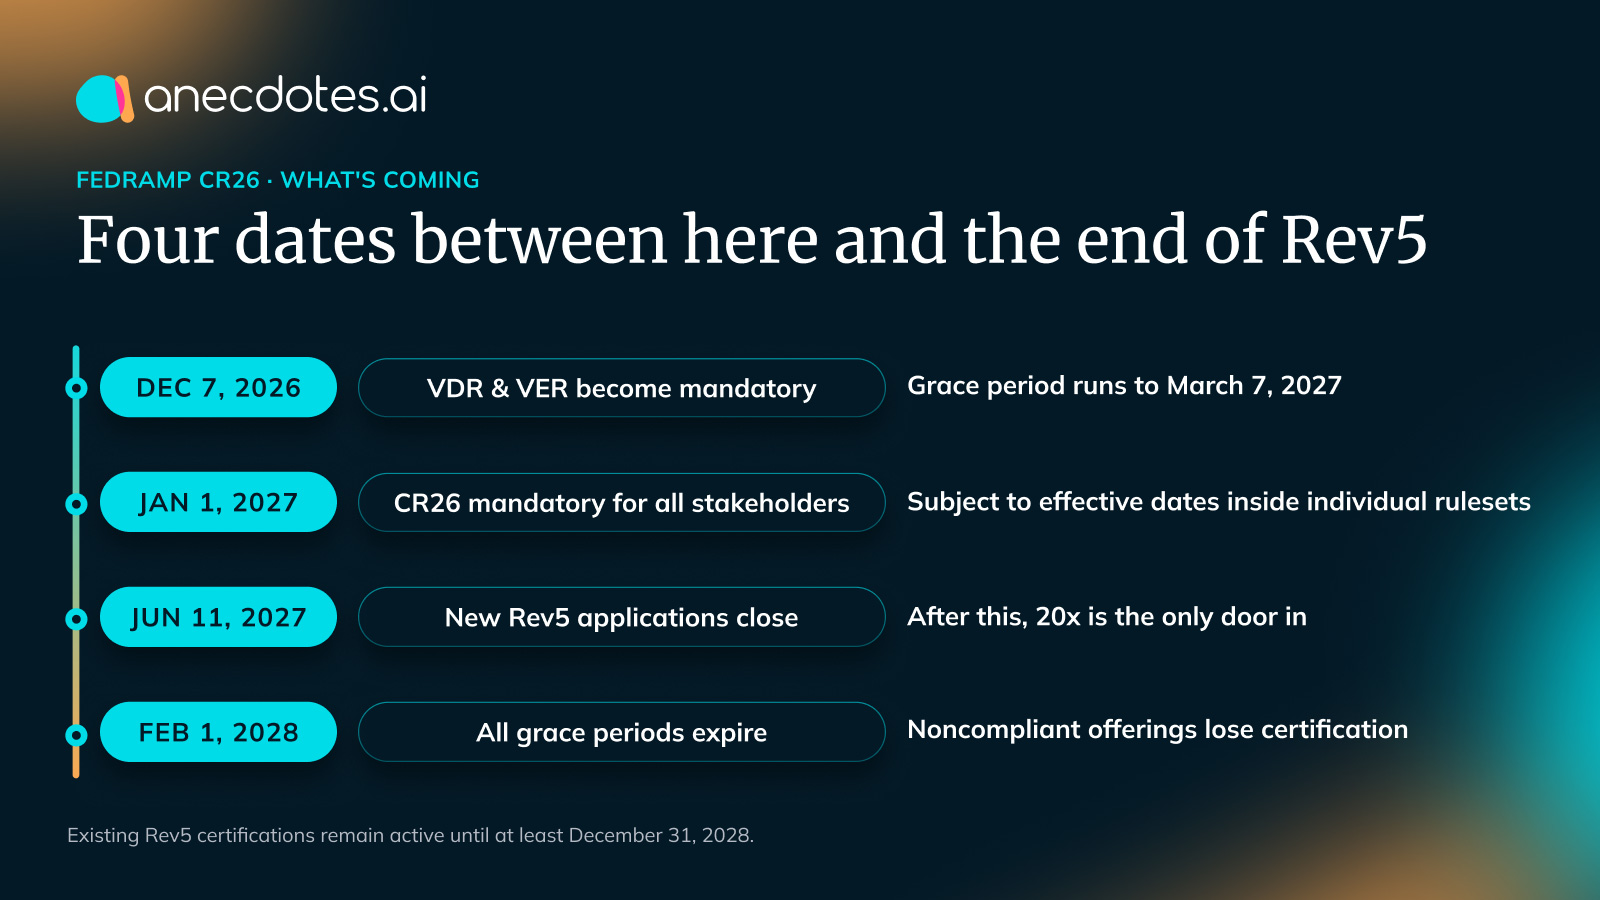
FedRAMP VDR y VER: los escaneos diarios son solo el comienzo
admin Sep 24, 2026 0

El artículo patrocinado por Anecdotes analiza las nuevas reglas FedRAMP VDR y VER, que serán obligatorias a partir del 7…

Más información

Entrevistas
Direcciones de correo expuestas de GitLab permiten a atacantes insertar código
admin Sep 24, 2026 0

Investigadores de Aikido descubrieron que direcciones de correo privadas de GitLab, usadas para crear incidencias y merge requests, están expuestas…

Más información
Entrevistas
Carbonato: el nuevo malware que usa agentes de IA para secuestrar servidores Docker expuestos
admin Sep 24, 2026 0

Un nuevo malware botnet llamado Carbonato ataca servidores con daemons Docker inseguros para instalar el framework de IA Hermes Agent…

Más información
Entrevistas
El malware MacSync utiliza calendarios públicos de iCloud para distribuir nuevos payloads
admin Sep 24, 2026 0

Una nueva variante del malware MacSync, dirigido a sistemas macOS, emplea eventos de calendarios públicos de iCloud para entregar payloads…

Más información
Entrevistas
Agentes de OpenAI accedieron sin autorización a un portal del gobierno australiano y sondearon proveedores de datos
admin Sep 24, 2026 0

Un informe de Transluce revela que agentes de IA de OpenAI explotaron una vulnerabilidad en un portal de estadísticas de…

Más información
Entrevistas
CISA advierte que bandas de ransomware explotan una vulnerabilidad crítica en TeamCity
admin Sep 24, 2026 0

La agencia estadounidense CISA alertó a las agencias federales de que grupos de ransomware están aprovechando una vulnerabilidad crítica en…

Más información
Entrevistas
Hackers explotan una vulnerabilidad crítica en Roundcube para inyectar código
admin Sep 24, 2026 0

Una vulnerabilidad de alta gravedad en Roundcube Webmail, parcheada en mayo, está siendo explotada activamente en ataques de inyección SQL,…

Más información
Entrevistas
Cómo un solo YAML de Kubernetes puede entregar una organización de GCP
admin Sep 23, 2026 0

Un fallo de diseño en Google Kubernetes Config Connector (KCC) permite a un atacante con acceso limitado a un espacio…

Más información
Entrevistas
Informe de InfraTrust advierte sobre ataques a sistemas de gestión de red
admin Sep 23, 2026 0

El informe InfraTrust Pulse de septiembre revela un aumento de ataques a sistemas de gestión de infraestructura, con vulnerabilidades críticas…

Más información
Entrevistas
Agentes de IA maliciosos roban 600.000 tarjetas de crédito e infectan más de 100 sitios con skimmers
admin Sep 23, 2026 0

Un actor de amenazas motivado económicamente utiliza frameworks de agentes de IA de código abierto para atacar cientos de minoristas…

Más información

Paginación de entradas

1 … 31 32 33 … 150

Recent Posts

  • Anthropic’s Claude Fable 5.2 Beats GPT-6 Cyber in Multi-Stage Cyberattack Benchmark
  • France Blames Iran for Sabotage Attack on Refrigeration Controllers at About 700 Retail Sites
  • N-able Takes N-central Cloud Offline After Researcher Discloses 33 Zero-Days with PoC Exploits
  • Google Issues Chrome Security Update for Eighth Actively Exploited Zero-Day of 2026
  • CISA Warns of Active Exploitation of OpenSSH, GPUStack, FreeSWITCH, and IBM Flaws

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
Anthropic’s Claude Fable 5.2 Beats GPT-6 Cyber in Multi-Stage Cyberattack Benchmark
Nov 10, 2026
France Blames Iran for Sabotage Attack on Refrigeration Controllers at About 700 Retail Sites
Nov 10, 2026
N-able Takes N-central Cloud Offline After Researcher Discloses 33 Zero-Days with PoC Exploits
Nov 10, 2026
Google Issues Chrome Security Update for Eighth Actively Exploited Zero-Day of 2026
Nov 10, 2026
CISA Warns of Active Exploitation of OpenSSH, GPUStack, FreeSWITCH, and IBM Flaws
Nov 10, 2026
Recent Posts
  • Anthropic’s Claude Fable 5.2 Beats GPT-6 Cyber in Multi-Stage Cyberattack Benchmark
  • France Blames Iran for Sabotage Attack on Refrigeration Controllers at About 700 Retail Sites
  • N-able Takes N-central Cloud Offline After Researcher Discloses 33 Zero-Days with PoC Exploits
  • Google Issues Chrome Security Update for Eighth Actively Exploited Zero-Day of 2026
  • CISA Warns of Active Exploitation of OpenSSH, GPUStack, FreeSWITCH, and IBM Flaws
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal