
Las organizaciones han reforzado el inicio de sesión de los empleados con MFA y políticas de acceso condicional, pero el…
Más información

Las organizaciones han reforzado el inicio de sesión de los empleados con MFA y políticas de acceso condicional, pero el…
Más información
Las campañas de phishing modernas pueden comprometer a empresas estadounidenses sin recurrir al robo tradicional de credenciales. Los atacantes abusan…
Más información
Las agencias que manejan Información de Justicia Penal (CJI) deben cumplir con CJIS v6.1, lo que exige controles de seguridad…
Más información
Los principios de Zero Trust ya son habituales en la infraestructura empresarial, pero el error humano sigue siendo una vía…
Más información
La versión 6.1 de la Política de Seguridad CJIS del FBI, publicada el 25 de junio de 2026, introduce cambios…
Más información
Microsoft advierte que actores de amenazas vinculados a ShinyHunters, Helix y otras bandas de extorsión utilizan ingeniería social con temática…
Más información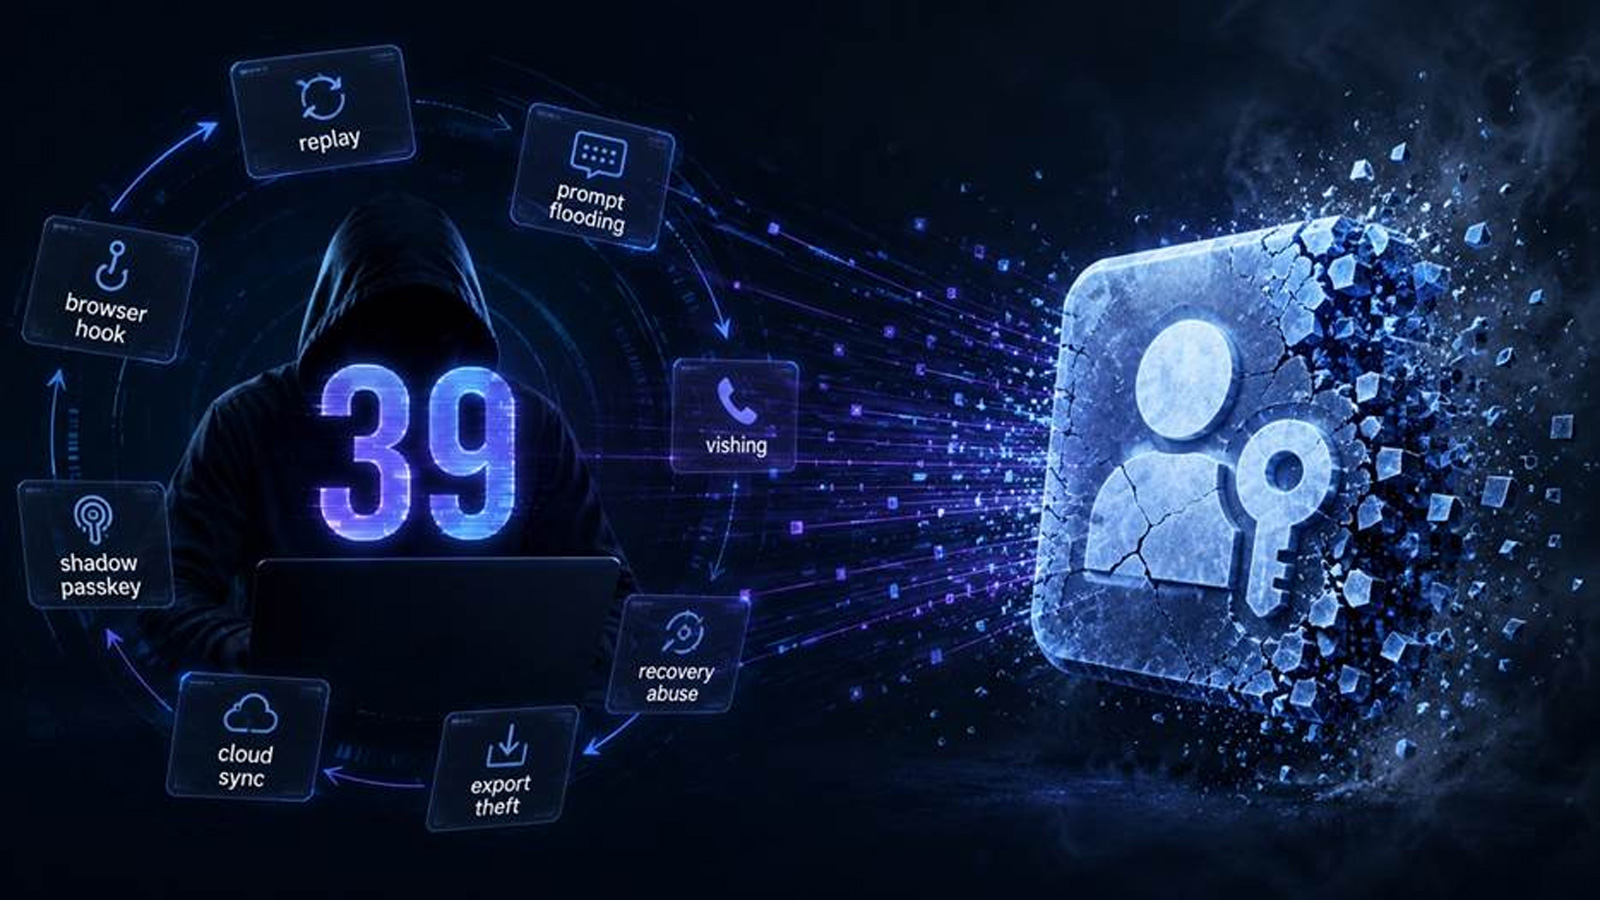
Un nuevo informe de Token revela 39 métodos documentados que comprometen la autenticación con passkeys, desafiando la idea de que…
Más información
Huntress ha observado un aumento de 155 veces en los ataques de rociado de contraseñas durante el primer semestre de…
Más información
El inicio de sesión único (SSO) simplifica el acceso, pero concentra el riesgo, como lo demostró la filtración de datos…
Más información
El robo de credenciales aumentó un 160% en 2025, contribuyendo a una de cada cinco violaciones de datos, ya que…
Más información


