

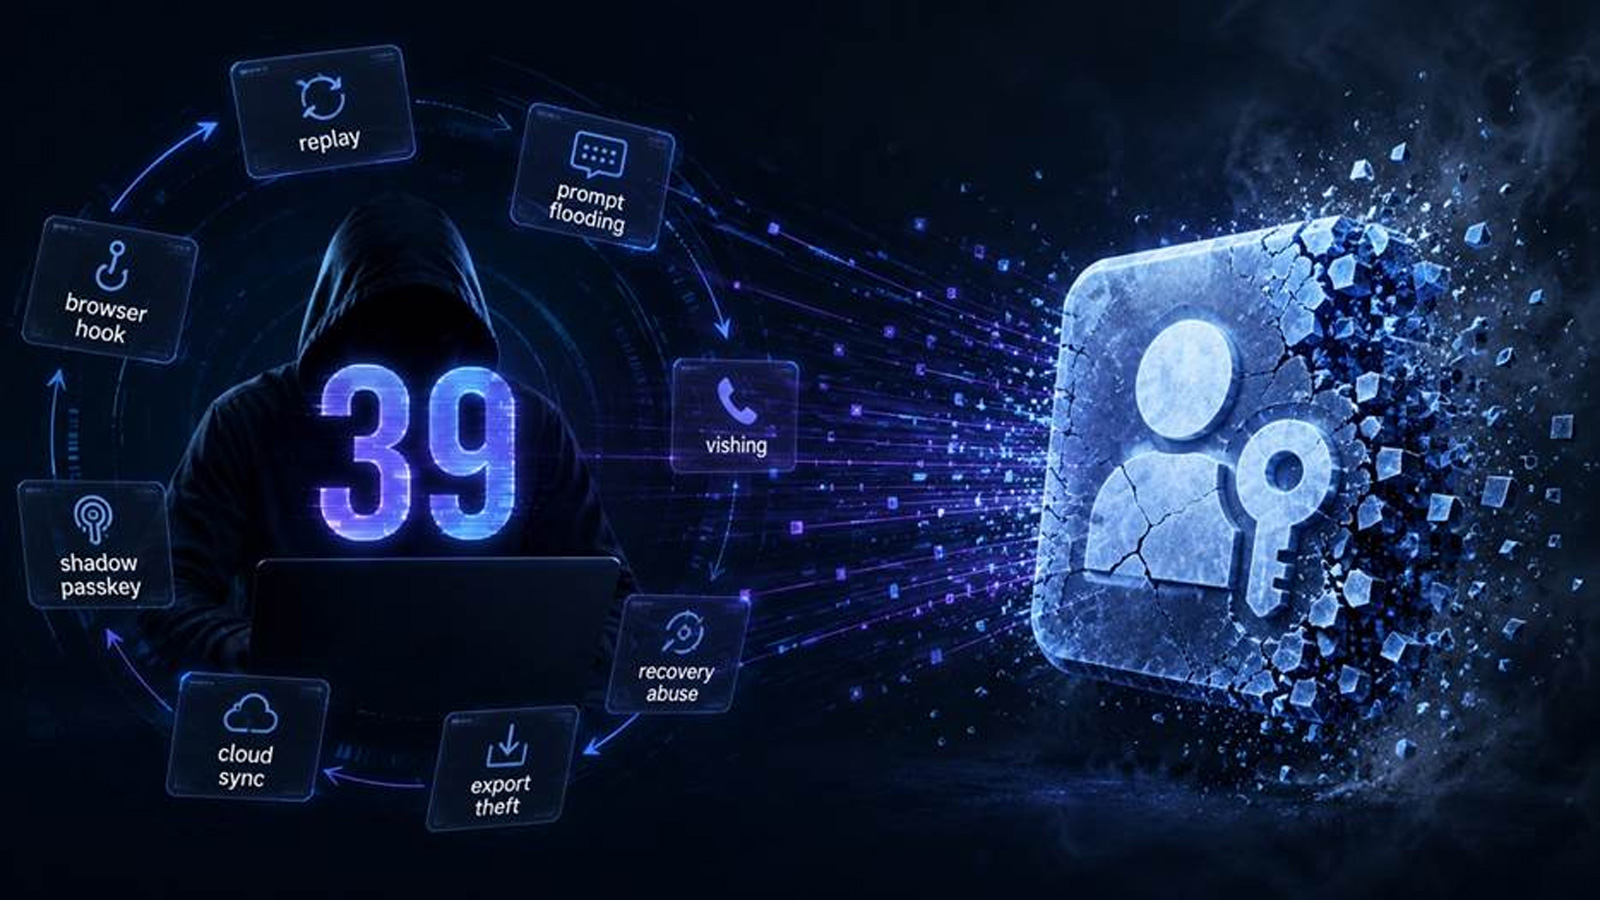
El objetivo ya no es solo la passkey
Una ceremonia moderna de autenticación con passkeys cruza múltiples límites de confianza: aplicación web, navegador, sistema operativo, gestor de contraseñas, servicio de sincronización en la nube, dispositivo móvil, transporte Bluetooth, sistema de recuperación de cuentas, proceso de enrolamiento, help desk y, en última instancia, el ser humano que aprueba la autenticación.
Los investigadores están atacando casi todas estas capas. Entre las técnicas publicadas se incluyen minería de aserciones, reproducción de aserciones, ataques de interrupción, phishing de aserciones, hooking del navegador, captura de aserciones, inyección de desafíos, desvío de reproducción, manipulación de verificación de usuario y manipulación de presencia del usuario.
La investigación 'Pass the Passkey' de SpecterOps demostró la importancia de este problema. Una de sus observaciones más relevantes es que el malware no necesita extraer la clave privada: una aplicación maliciosa de Windows puede solicitar a la infraestructura WebAuthn legítima que genere una aserción firmada. El usuario ve una experiencia de autenticación de Windows aparentemente legítima, completa la verificación y el atacante recibe la aserción resultante. La clave privada nunca salió de su ubicación protegida, la criptografía no fue vulnerada, pero el proceso de autenticación fue manipulado con éxito.
La criptografía no es donde fallan las passkeys
Las passkeys no son completamente seguras a menos que estén vinculadas a hardware biométrico dedicado. Es crucial entender cómo los atacantes explotan el enrolamiento de passkeys en lugar de romper su criptografía, y por qué el hardware biométrico dedicado fortalece la garantía de identidad empresarial.
Incluso la pantalla de passkey es una superficie de ataque
Varias de las 39 técnicas publicadas se dirigen a la interfaz de usuario que rodea la autenticación. Se han demostrado ataques de inundación de prompts, engaño de interfaz de credenciales, suplantación de metadatos de aplicaciones, suplantación de identificadores de ventana, phishing de passkeys mediante escritorio remoto y ataques de superposición de interfaz FIDO.
Esto recrea un problema ya conocido con la MFA basada en push: los usuarios se acostumbran a los prompts de autenticación. Una vez que la autenticación se convierte en una interacción visual rutinaria, los atacantes pueden fabricar, repetir, disfrazar o cronometrar estratégicamente esas interacciones.
La resistencia al phishing a nivel de protocolo criptográfico no garantiza la resistencia al engaño en las capas de sistema operativo, navegador, aplicación e interfaz de usuario que rodean al protocolo.
Las passkeys compartibles amplían la superficie de ataque
La superficie de ataque crece significativamente cuando las passkeys pueden compartirse, sincronizarse, exportarse, restaurarse o moverse entre dispositivos. El inventario publicado incluye compromiso de bóvedas sincronizadas, toma de control de cuentas de Apple o Google, toma de control de recuperación en la nube, robo o compromiso de teléfonos, malware móvil, dispositivos rooteados, manipulación de autenticación híbrida, robo de exportación de KeePassXC, robo de exportación de Bitwarden, robo de intercambio de credenciales, extensiones maliciosas de navegador y ataques que involucran CTAP y comunicación Bluetooth.
Esto no es fundamentalmente un problema de criptografía, sino arquitectónico. Una vez que una credencial puede moverse entre dispositivos, sincronizarse a través de una cuenta en la nube, exportarse de una bóveda, restaurarse con otra identidad o recuperarse mediante otro proceso, el límite de seguridad se expande mucho más allá del autenticador original.
Un atacante ya no necesita derrotar a FIDO2; necesita comprometer un componente suficientemente confiable en el ecosistema circundante. Por lo tanto, una passkey sincronizada puede usar criptografía extremadamente fuerte y, aun así, heredar las debilidades del teléfono, sistema operativo, gestor de contraseñas, cuenta en la nube, navegador, proceso de recuperación y sistema de sincronización responsables de gestionarla.
El enrolamiento y la recuperación crean otra vía de ataque
Algunos de los ataques más relevantes no roban una passkey existente, sino que crean una nueva. Técnicas publicadas incluyen passkeys sombra, vishing de enrolamiento, enrolamiento con teléfono del atacante, registro de passkeys controlado por el atacante, toma de control del help desk, abuso de credenciales temporales, recuperación basada en SIM, vishing inverso y ataques de pretexto de migración.
Consideremos qué sucede cuando un atacante obtiene suficiente control de la cuenta de un empleado para iniciar un registro legítimo de passkeys. En lugar de extraer la credencial existente del empleado, el atacante registra una nueva credencial en un dispositivo que controla. No se ha vulnerado nada criptográficamente, no se ha robado nada del autenticador existente, pero el servicio legítimo crea una credencial válida para el adversario.
Esto lleva a un principio de identidad cada vez más importante: la autenticación resistente al phishing es insuficiente si el enrolamiento, el reemplazo, la recuperación y el registro de dispositivos no están protegidos con el mismo estándar.
El hardware biométrico dedicado cambia la superficie de ataque
El hardware biométrico dedicado aborda el problema de manera muy diferente a las passkeys almacenadas en dispositivos de propósito general. Un autenticador biométrico especializado puede mantener la credencial privada dentro de un hardware seguro, sin sincronización en la nube, sin mecanismo de exportación y sin gestor de contraseñas que mueva la credencial entre dispositivos.
La autenticación puede requerir una huella dactilar en vivo directamente en el autenticador y proximidad física al endpoint que solicita acceso. Además, un autenticador dedicado no necesita un sistema operativo de propósito general, una tienda de aplicaciones, un navegador o una pantalla. Esto elimina gran parte de la superficie de ataque: no hay aplicaciones de terceros que el atacante pueda reemplazar con versiones maliciosas, no se pueden instalar aplicaciones rogue, no hay ecosistema de extensiones de navegador que comprometer, y no hay pantalla donde el malware pueda presentar una interfaz de autenticación engañosa.
Tampoco hay un sistema operativo de consumo lleno de aplicaciones, permisos, servicios en segundo plano y dependencias de actualización. El autenticador realiza un número muy reducido de funciones específicas de seguridad y nada más.
Esto cambia drásticamente la economía del ataque. En lugar de intentar comprometer un entorno informático enorme y de propósito general, el atacante se enfrenta a un dispositivo de hardware estrictamente controlado y diseñado específicamente para proteger credenciales criptográficas y verificar identidad biométrica.
También hace que el proceso de autenticación sea mucho más resistente a la manipulación del empleado. Un empleado puede ser persuadido a visitar un sitio web, responder una llamada telefónica o seguir instrucciones de alguien que dice ser soporte técnico. Pero la ingeniería social no puede instalar una aplicación rogue en un hardware que no ejecuta aplicaciones ordinarias, no puede manipular una pantalla que no existe, ni puede sincronizar una credencial a través de un servicio en la nube que el autenticador no usa.
En ese sentido, un hardware biométrico dedicado bien diseñado se vuelve altamente resistente tanto a atacantes como a errores humanos.
La configuración correcta del servicio es crítica
El hardware dedicado por sí solo no es suficiente; el servicio que confía en él debe configurarse para preservar el modelo de seguridad. En entornos empresariales sensibles, la autenticación y el enrolamiento deben restringirse a clases de autenticadores aprobados. El relying party debe validar la identidad del autenticador, exigir verificación de usuario, validar correctamente desafíos y sesiones, usar protecciones de contador de firma apropiadas y evitar que métodos más débiles se conviertan en rutas de autenticación alternativas.
El enrolamiento y la recuperación merecen atención especial: agregar un nuevo autenticador debería requerir prueba de un autenticador ya autorizado, en lugar de simplemente demostrar control de una cuenta a través de un canal de recuperación más débil.
Configurada correctamente, esta arquitectura impide que un atacante enrolle una passkey ordinaria desde una laptop, teléfono, bóveda de software o llave de seguridad. La toma de control de una cuenta en la nube no otorga la credencial; el compromiso de un gestor de contraseñas tampoco; el malware móvil no puede infectar el autenticador; no se puede instalar una aplicación maliciosa; y un atacante remoto no puede fabricar la combinación de hardware dedicado, verificación biométrica, proximidad física e interacción legítima con el servicio necesaria para autenticarse.
Qué nos dicen realmente los 39 ataques
La existencia de 39 métodos de ataque publicados no significa que la criptografía FIDO2 haya fallado. En muchos sentidos, demuestra lo contrario. Los investigadores atacan repetidamente el software, los sistemas de sincronización, los procesos de enrolamiento, los sistemas operativos, los navegadores, los mecanismos de recuperación y a las personas que rodean la credencial porque derrotar directamente el hardware criptográfico correctamente implementado es considerablemente más difícil.
Esto debería indicar a los líderes de seguridad dónde debe estar el próximo límite de identidad. Para identidades empresariales de alto valor, las credenciales no deben ser libremente compartibles a través de dispositivos de consumo y ecosistemas en la nube. Deben estar vinculadas a hardware biométrico dedicado, al individuo verificado, al servicio legítimo y a un proceso de enrolamiento y recuperación controlado por la empresa.
Las passkeys resolvieron gran parte del problema de las contraseñas. Los 39 ataques publicados nos muestran hacia dónde apuntan los atacantes. El hardware biométrico dedicado, implementado correctamente desde el enrolamiento hasta la autenticación y la recuperación, elimina virtualmente toda esa superficie de ataque circundante antes de que el atacante tenga la oportunidad de usarla.
Descargue el ebook de seguridad de passkeys de Token para explorar muchos métodos de ataque publicados y ver cómo el hardware biométrico dedicado cambia el modelo de confianza de identidad empresarial. Patrocinado y escrito por Token.
La resistencia al phishing a nivel de protocolo criptográfico no garantiza la resistencia al engaño en las capas de sistema operativo, navegador, aplicación e interfaz de usuario que rodean al protocolo.














Deja una respuesta