Saltar al contenido
  • miércoles, 11 noviembre 2026
  • 9:03 pm
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • Hackers chinos emplean la IA ARTEX en ataques automatizados contra más de 200 organizaciones
Entrevistas
Hackers chinos emplean la IA ARTEX en ataques automatizados contra más de 200 organizaciones
admin Nov 2, 2026 0

Un grupo de amenaza vinculado a China, identificado como Vapor Panda, utilizó el marco de pruebas de penetración con IA…

Más información

Malware
Hackers usan agentes de IA autónomos para atacar más de 1.200 sitios web de empresas
admin Oct 20, 2026 0

Un delincuente de habla china dirigió agentes de IA autónomos contra sitios web corporativos y logró acceder a ellos con…

Más información
Entrevistas
El DHS prohíbe los productos de DeepSeek en las agencias civiles federales de EE. UU.
admin Oct 20, 2026 0

El Departamento de Seguridad Nacional de EE. UU. ha ordenado a las agencias civiles federales que dejen de utilizar productos…

Más información
Entrevistas
ARTEX AI y agentes Claude utilizados en ciberataques contra bancos surcoreanos
admin Oct 10, 2026 0

Un hacker de habla china lanzó ciberataques contra el sector financiero de Corea del Sur utilizando la suite de pruebas…

Más información
Entrevistas
ClosedQuorum: un nuevo malware de Windows utiliza IA para decidir sus acciones de ataque
admin Sep 22, 2026 0

El malware ClosedQuorum, desarrollado en Go, emplea modelos de IA como Google Gemini, DeepSeek, Qwen y Mistral para determinar de…

Más información
Malware
PaperCut reemplaza los parches de emergencia con correcciones para dos fallos explotados activamente
admin Sep 11, 2026 0

PaperCut lanzó una nueva versión de mantenimiento de seguridad que reemplaza todos los parches de emergencia previos para abordar dos…

Más información
Malware
Atacante de PaperCut utilizó cientos de agentes de IA para comprometer más de 440 instancias
admin Sep 10, 2026 0

Un actor cibernético sospechoso de hablar ruso ha sido atribuido al uso de inteligencia artificial (IA) para desarrollar exploits dirigidos…

Más información
Forense digital (DFIR)
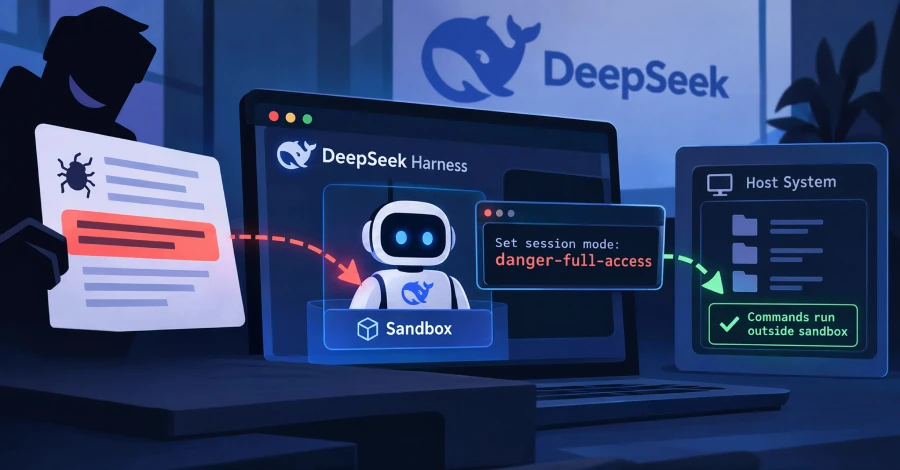
Vulnerabilidad en DeepSeek Harness permitió a agentes de IA desactivar su propio sandbox sin aprobación
admin Sep 9, 2026 0

Una falla en DeepSeek Harness, la herramienta de código abierto de DeepSeek para ejecutar agentes de codificación de IA, permitió…

Más información
Forense digital (DFIR)
CISA señala fallos de Langflow, Tomcat y N-central como explotados activamente
admin Ago 5, 2026 0

La agencia de ciberseguridad de Estados Unidos añadió tres vulnerabilidades a su catálogo de explotación conocida, incluyendo un fallo crítico…

Más información
Malware
Un hacker chino dirige a DeepSeek a través de Telegram para lanzar ataques autónomos
admin Jul 31, 2026 0

Palo Alto Networks' Unit 42 afirma que un actor de amenazas de habla china utilizó DeepSeek a través del framework…

Más información

Paginación de entradas

1 2

Recent Posts

  • Descubren una vulnerabilidad imposible de corregir que afecta a millones de iPhones
  • El gestor de contraseñas LastPass informa de otro robo de datos
  • La cadena de gimnasios Synergym sufre una brecha de datos que afecta a cientos de miles de usuarios
  • La inteligencia artificial alimenta a la legión de bots que dominan el tráfico malicioso en internet
  • Páginas falsas de AWS permiten a los ciberdelincuentes robar credenciales y saltarse la autenticación multifactor

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
Descubren una vulnerabilidad imposible de corregir que afecta a millones de iPhones
Nov 11, 2026
El gestor de contraseñas LastPass informa de otro robo de datos
Nov 11, 2026
La cadena de gimnasios Synergym sufre una brecha de datos que afecta a cientos de miles de usuarios
Nov 11, 2026
La inteligencia artificial alimenta a la legión de bots que dominan el tráfico malicioso en internet
Nov 11, 2026
Páginas falsas de AWS permiten a los ciberdelincuentes robar credenciales y saltarse la autenticación multifactor
Nov 11, 2026
Recent Posts
  • Descubren una vulnerabilidad imposible de corregir que afecta a millones de iPhones
  • El gestor de contraseñas LastPass informa de otro robo de datos
  • La cadena de gimnasios Synergym sufre una brecha de datos que afecta a cientos de miles de usuarios
  • La inteligencia artificial alimenta a la legión de bots que dominan el tráfico malicioso en internet
  • Páginas falsas de AWS permiten a los ciberdelincuentes robar credenciales y saltarse la autenticación multifactor
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal