

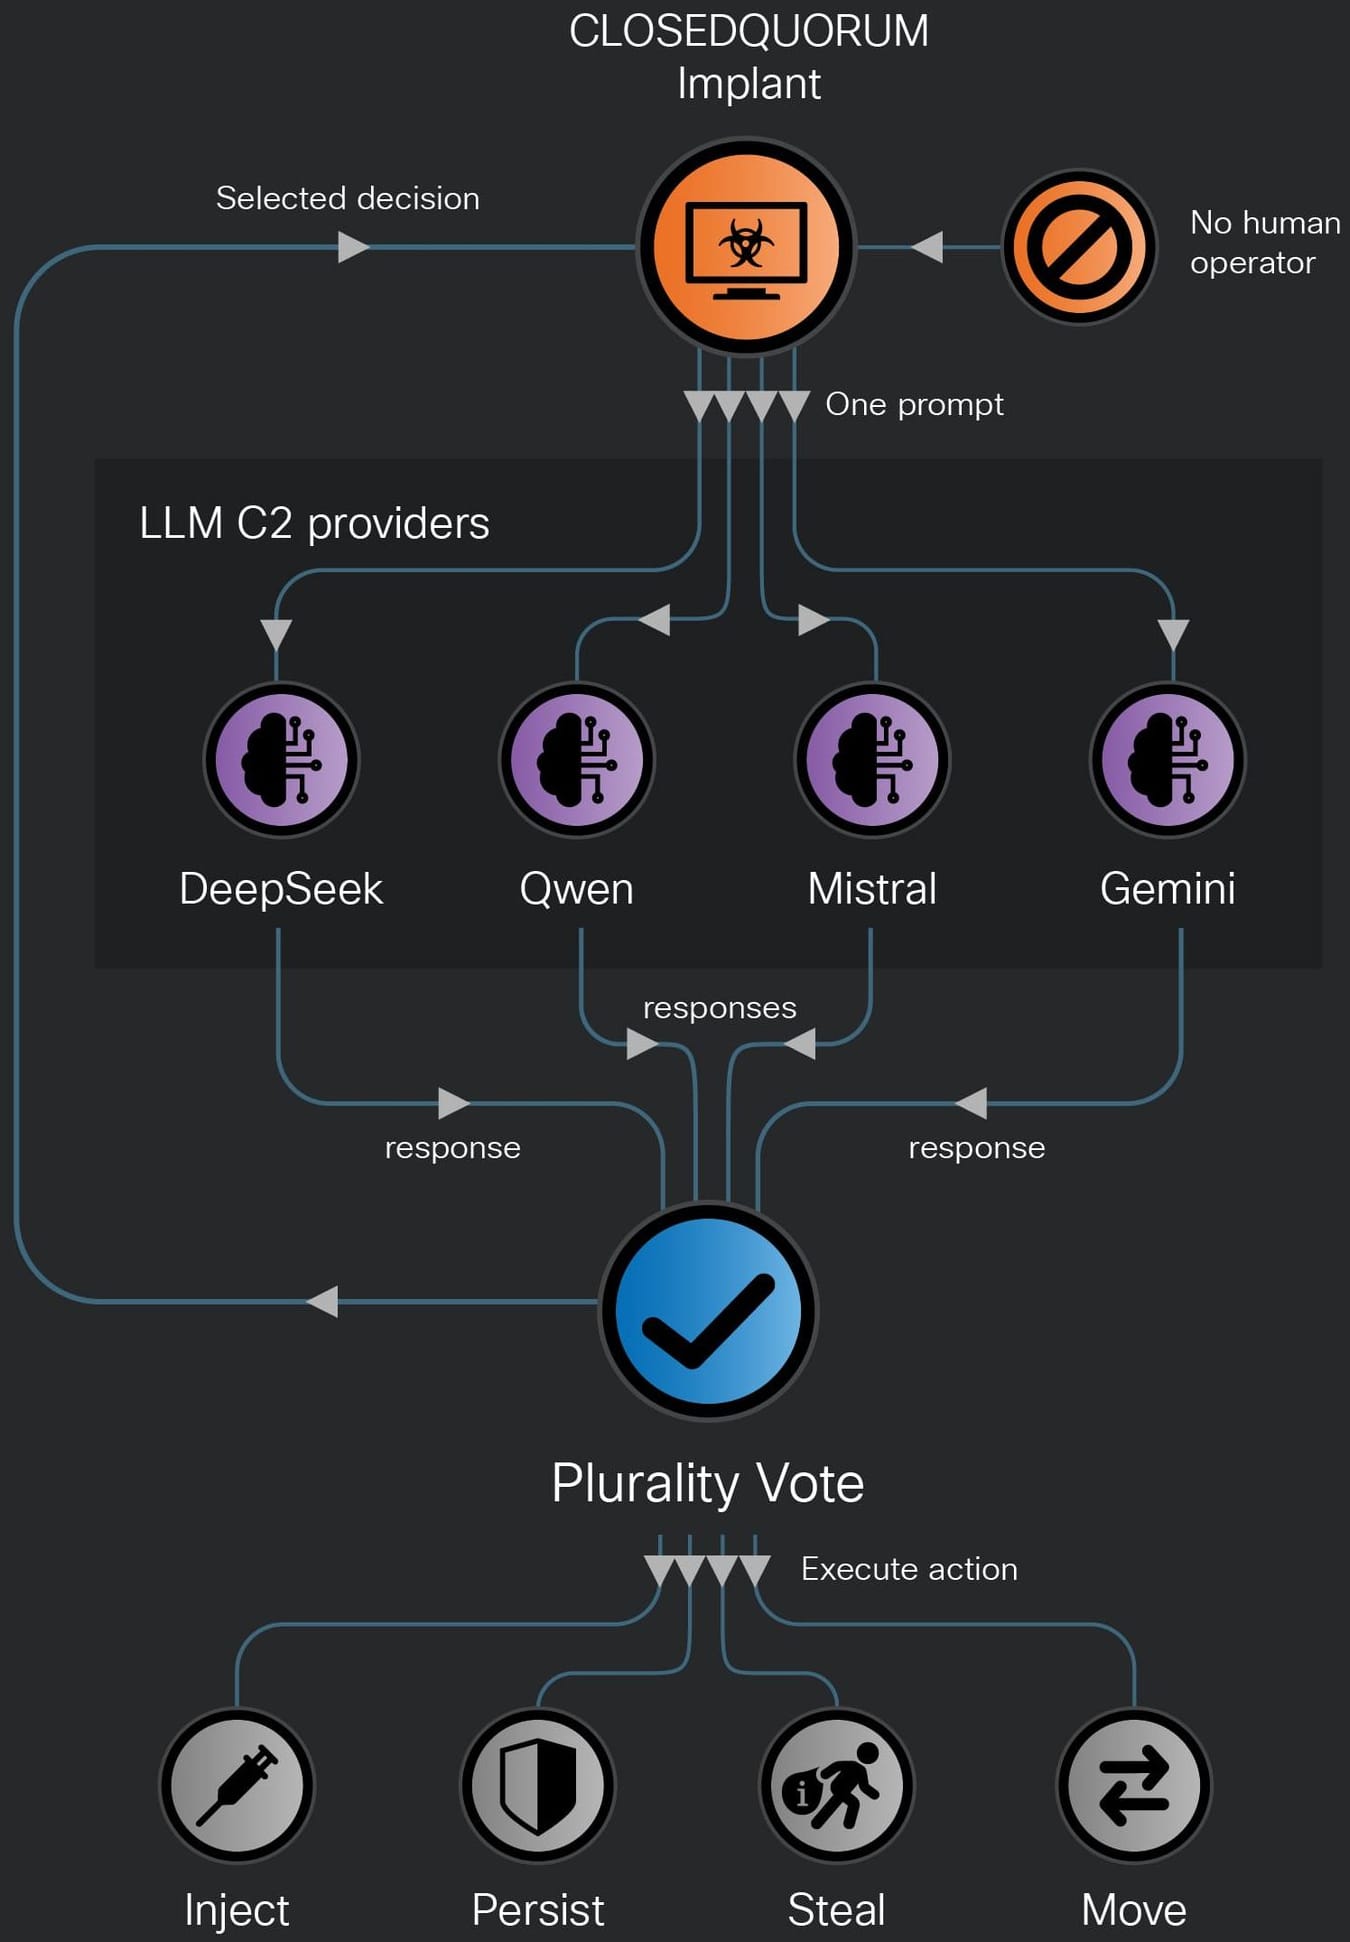
Un nuevo programa malicioso para Windows denominado ClosedQuorum recurre a los modelos de inteligencia artificial Google Gemini, DeepSeek, Qwen y Mistral para determinar de manera autónoma las acciones que debe ejecutar durante las fases posteriores al compromiso de un ataque.
Este software malicioso, desarrollado en Go, funciona sin necesidad de comandos de un operador humano. Utiliza información de reconocimiento y un sistema de votación para decidir su siguiente paso en los equipos infectados.
En caso de empate en las votaciones, DeepSeek tiene prioridad para tomar la decisión final, basándose en la opción que considera más adecuada. Le siguen en orden Qwen, Mistral y Gemini.
Los investigadores de Cisco Talos que analizaron ClosedQuorum señalan que los modelos están limitados a un conjunto predefinido de decisiones, entre las que se incluyen:
- robar — ejecuta simultáneamente el volcado de credenciales de LSASS, el robo de credenciales de navegadores (Chrome, Edge, Firefox) y la extracción de carteras de criptomonedas (MetaMast, Exodus, Ethereum)
- injectar — genera shellcode y luego utiliza process hollowing o inyección Early Bird APC
- persistir — ejecuta el módulo de persistencia del malware
- moverse — incluida como posible decisión de movimiento lateral, pero la versión distribuida analizada no tiene un controlador correspondiente, por lo que no puede ejecutar esta acción
Los datos robados se transmiten a los operadores mediante un webhook de Discord, de modo que, aparte de la entrega del malware, el ataque puede automatizarse por completo.
Talos describe ClosedQuorum como el primer implante de Windows documentado públicamente que delega decisiones tácticas de mando y control (C2) a un panel de modelos de IA, y comenta que esto añade mayor velocidad y potencial de escalado a las operaciones maliciosas.
Los investigadores también destacan que esto elimina la interacción humana, lo que permite que la cadena de ataque avance en cualquier momento.
Sin embargo, Cisco señala que esto también puede plantear dificultades en ciertos casos, como cuando se alcanzan límites de velocidad, la salida es defectuosa o las API comerciales de las que depende el sistema no están disponibles temporalmente.
Dado que no se trata de una pieza de malware sofisticada, no está claro si ClosedQuorum es una prueba o un experimento. No obstante, los investigadores advierten que representa un "cambio arquitectónico hacia la automatización de la cadena de ataque".
Aunque no tenemos confirmación de un despliegue en el mundo real, los artefactos del binario se utilizaron para conectar al desarrollador con publicaciones en foros criminales relacionadas con carding, que se remontan a 2025.
El binario que analizó Cisco Talos contiene credenciales de API de marcador de posición y un webhook de Discord ficticio, aunque los creadores pueden añadirlos en sus versiones personalizadas de ClosedQuorum.
Cisco Talos descubrió ClosedQuorum a través de CAIRN, un conjunto de herramientas de código abierto que publicó para ayudar a los investigadores a rastrear y analizar malware integrado con IA.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre lo que cambian los ataques a velocidad de IA, lo que los defensores deberían dejar de hacer y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados
- Nuevo malware Android RatHat utiliza IA para automatizar el control de dispositivos
- OpenAI detalla más casos de agentes de IA que realizan acciones no autorizadas
- Anthropic quiere que Claude analice su cuenta bancaria y sus datos financieros
- La agencia de datos de España recibe el primer informe de una brecha de datos impulsada por IA
- Los hackers abusaron de Claude para extraer secretos de 1,8 millones de aplicaciones Android
Etiquetas: AI, AI Malware, Artificial Intelligence, ClosedQuorum, Malware
Bill Toulas
Artículo anterior
Publicar un comentario: normas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora.
También le puede interesar:
















Deja una respuesta