Saltar al contenido
  • martes, 10 noviembre 2026
  • 5:35 pm
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
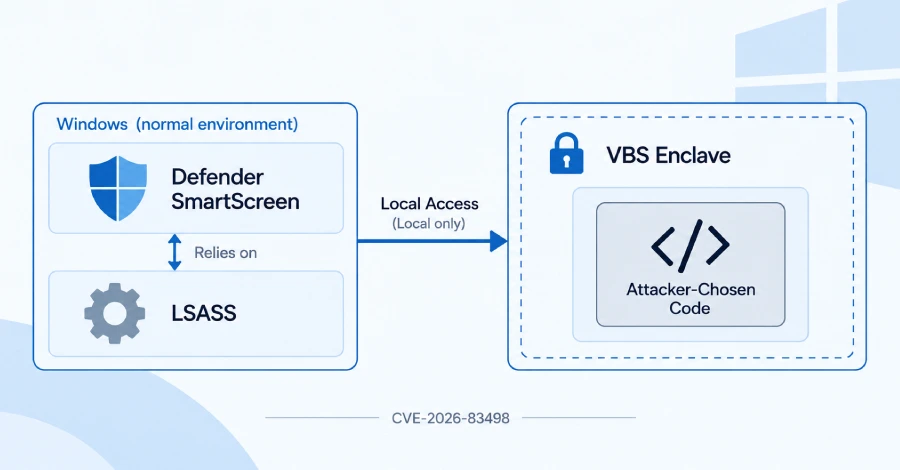
  • Un error de escritura de cuatro bytes y un fallo de sincronización permiten ejecutar código en el enclave de Windows SmartScreen
Forense digital (DFIR)
Un error de escritura de cuatro bytes y un fallo de sincronización permiten ejecutar código en el enclave de Windows SmartScreen
admin Oct 14, 2026 0

Investigadores de Doyensec lograron ejecutar código propio dentro de un enclave VBS de Windows, la zona protegida que resguarda secretos…

Más información

Entrevistas
Nuevo zero-day ‘ShieldBreak’ en Microsoft Defender otorga privilegios de SYSTEM
admin Ago 12, 2026 0

El investigador de seguridad Nightmare Eclipse ha publicado un exploit zero-day llamado 'ShieldBreak' que permite obtener privilegios de SYSTEM en…

Más información
Entrevistas
Ataque ‘Plug and Pwn’ usa dispositivos USB falsos para obtener acceso SYSTEM en Windows
admin Ago 12, 2026 0

Investigadores de seguridad presentaron en DEF CON 34 nuevos ataques 'Plug and Pwn' que abusan de la función Plug and…

Más información
Entrevistas
El malware RedHook para Android ahora utiliza ADB inalámbrico para acceso shell
admin Jul 12, 2026 0

Una nueva versión del malware Android RedHook abusa del mecanismo Android Wireless Debugging (Wireless ADB) para obtener privilegios de shell…

Más información
Entrevistas
Microsoft parchea la vulnerabilidad de día cero ‘RoguePlanet’ en Defender
admin Jul 9, 2026 0

Microsoft ha lanzado un parche para corregir una vulnerabilidad de día cero en Microsoft Defender, conocida como 'RoguePlanet', que afecta…

Más información
Entrevistas
CISA: Vulnerabilidad BlueHammer de Windows ya es explotada por grupos de ransomware
admin Jun 30, 2026 0

CISA confirmó el lunes que grupos de ransomware han comenzado a explotar una vulnerabilidad de elevación de privilegios en Microsoft…

Más información
Entrevistas
Microsoft trabaja en un parche para Defender por la vulnerabilidad de día cero RoguePlanet
admin Jun 17, 2026 0

Microsoft confirmó que está desarrollando un parche de seguridad para una vulnerabilidad de día cero en Microsoft Defender, denominada 'RoguePlanet',…

Más información
Entrevistas
Microsoft Defender ‘RoguePlanet’ zero-day permite privilegios de SYSTEM
admin Jun 9, 2026 0

Un investigador de seguridad lanzó un exploit de día cero para Microsoft Defender denominado 'RoguePlanet', que otorga privilegios de SYSTEM…

Más información
Entrevistas
CISA advierte sobre ataques activos que explotan fallos en Android y Linux
admin Jun 3, 2026 0

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE.UU. (CISA) ha añadido dos vulnerabilidades a su catálogo de fallos…

Más información
Entrevistas
Las vulnerabilidades críticas de Microsoft se duplicaron: de la exposición a la escalada
admin May 19, 2026 0

Según el informe de vulnerabilidades de Microsoft de 2026 de BeyondTrust, aunque el número total de vulnerabilidades se mantuvo estable,…

Más información

Recent Posts

  • Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoor
  • Binance Warns of iOS Sandbox Escape That Could Expose Crypto Wallet Keys, No Fix Confirmed
  • SAP Patches Four CVSS 10.0 Flaws, Including Two Enabling Remote Code Execution
  • Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
  • Anthropic’s Claude Fable 5.2 Beats GPT-6 Cyber in Multi-Stage Cyberattack Benchmark

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoor
Nov 10, 2026
Binance Warns of iOS Sandbox Escape That Could Expose Crypto Wallet Keys, No Fix Confirmed
Nov 10, 2026
SAP Patches Four CVSS 10.0 Flaws, Including Two Enabling Remote Code Execution
Nov 10, 2026
Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
Nov 10, 2026
Anthropic’s Claude Fable 5.2 Beats GPT-6 Cyber in Multi-Stage Cyberattack Benchmark
Nov 10, 2026
Recent Posts
  • Attackers Exploit AhsayCBS Flaws to Deploy Sandbox-Evading Python Backdoor
  • Binance Warns of iOS Sandbox Escape That Could Expose Crypto Wallet Keys, No Fix Confirmed
  • SAP Patches Four CVSS 10.0 Flaws, Including Two Enabling Remote Code Execution
  • Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
  • Anthropic’s Claude Fable 5.2 Beats GPT-6 Cyber in Multi-Stage Cyberattack Benchmark
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal
