

Introducción
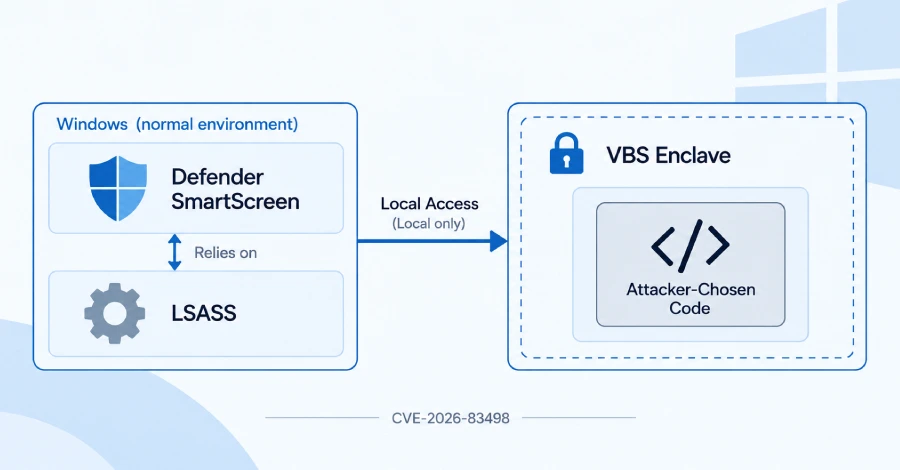
Investigadores de seguridad han conseguido ejecutar su propio código dentro de una zona protegida de Windows diseñada para permanecer aislada incluso si el resto del equipo es controlado por un atacante. Esta área protegida es un enclave VBS, una porción de memoria aislada que el sistema operativo utiliza para salvaguardar secretos. En concreto, el enclave vulnerado gestiona las contraseñas de una función antiphishing de Windows.
El trabajo se realizó en un laboratorio como prueba de concepto, no se ha observado en ataques reales y Microsoft corrigió el fallo en su actualización del 8 de septiembre de 2026.
Detalles de la vulnerabilidad
El fallo está registrado como CVE-2026-83498. Microsoft lo califica como un problema de elevación de privilegios, crítico, con una puntuación CVSS de 7.8, y afirma que no ha sido explotado ni era conocido públicamente antes de la corrección. La compañía también indica que encontró el mismo problema internamente. La investigación, realizada por la firma de seguridad Doyensec, se publicó el 13 de octubre, más de un mes después del parche.
Un enclave VBS es una biblioteca firmada que un programa normal de Windows carga pero no puede leer ni modificar una vez en ejecución. El hipervisor de Windows mantiene la memoria del enclave en un mundo más confiable, llamado VTL1 o Modo de Usuario Aislado, al que el código ordinario del mundo normal, VTL0, no puede acceder, según Microsoft.
El diseño está pensado para proteger lo que hay dentro incluso si un atacante ya ha tomado el control del kernel normal o se ejecuta como SYSTEM. Ejecutar código elegido por el atacante dentro de ese mundo es lo que hace notable esta investigación.
El enclave atacado
El enclave atacado por Doyensec es SFAPE.dll, el componente detrás de Enhanced Phishing Protection en Microsoft Defender SmartScreen. Esta función vigila el texto que escribes o pegas y te advierte si introduces tu contraseña de inicio de sesión de Windows en un lugar inseguro, como el Bloc de notas o una página de phishing.
Para lograrlo sin exponer la contraseña, Windows la intercepta en el inicio de sesión y la almacena en forma de hash dentro del enclave, de modo que las entradas posteriores puedan compararse con ella. En un sistema Windows 11, el programa que carga este enclave es lsass.exe, el proceso que gestiona las credenciales de inicio de sesión y se ejecuta como SYSTEM.
Naturaleza del ataque
El ataque no funciona de forma remota. Necesita un programa ya en ejecución en la máquina que cargue y llame al enclave; para SFAPE, ese programa es LSASS. La propia valoración de Microsoft coincide: el vector de ataque es local y el atacante necesita acceso de bajo nivel y ninguna ayuda del usuario. En resumen, es una forma de que código que ya tiene un punto de apoyo alcance el mundo más confiable que está a su lado, no una vía de entrada desde el exterior.
Cómo se construyó el exploit
Doyensec construyó el ataque a partir de un pequeño error y lo amplió paso a paso. Llamar a la función Initialize del enclave por segunda vez hace que escriba un valor de error fijo de cuatro bytes en una dirección controlada por el programa que llama, y esta vez se salta la comprobación de dirección que realiza la primera llamada.
Doyensec aclara que esto por sí solo es débil, y escribe que llamarlo una escritura arbitraria "sería una gran exageración". Sin embargo, dirigida al lugar correcto, esa única escritura corrompe el valor que el enclave utiliza para distinguir su propia memoria de la del host, por lo que su comprobación de seguridad deja de funcionar. A partir de ahí, un fallo de sincronización en otra función desencadena un borrado controlado. Ese borrado redirige la forma en que el enclave busca un objeto almacenado, y la lectura y escritura resultantes permiten a los investigadores reemplazar la tabla que decide qué código puede ejecutar el enclave.
El resultado es código elegido por el atacante ejecutándose dentro del enclave. El trabajo rompió el aislamiento del enclave; no demostró que se leyera o robara la contraseña de un usuario, y el aviso de Microsoft describe el impacto como fuga de datos desde el enclave o ejecución de código dentro de él.
La corrección de Microsoft
Microsoft corrigió el fallo en la actualización acumulativa del 8 de septiembre de 2026, KB5124008, para Windows 11 versiones 24H2 y 25H2. Doyensec comparó los archivos antiguos y nuevos y descubrió que el enclave parcheado ahora comprueba la dirección antes de esa primera escritura y refuerza la función en la que se basaba el fallo de sincronización.
La actualización también incluye una nueva directiva que impide que el enclave antiguo y vulnerable se cargue por completo, de modo que un sistema parcheado no puede ejecutarlo. No hay un workaround separado que aplicar; instalar la actualización es la acción.
Una laguna persistente
Una laguna persiste más allá de esta corrección. Windows no tiene una lista de bloqueo general para enclaves vulnerables como la que mantiene para controladores vulnerables, y la directiva de septiembre solo bloquea el archivo SFAPE antiguo. Un enclave anterior de Microsoft Edge con un fallo de lectura y escritura similar, CVE-2023-36880 de 2023, todavía puede cargarse, según Doyensec.
No está claro si fue una decisión deliberada o un descuido. Esto importa porque cargar un enclave firmado pero defectuoso es un truco conocido, a veces llamado "trae tu propio enclave vulnerable", que investigaciones anteriores de Akamai y Outflank utilizaron para ocultar código y datos de las herramientas de seguridad. Bloquear un enclave defectuoso mientras se deja otro cargable mantiene ese truco disponible.
















Deja una respuesta