


Citrix ha corregido dos vulnerabilidades que afectan a sus soluciones de acceso remoto seguro NetScaler ADC y NetScaler Gateway. Una de ellas, catalogada como crítica y rastreada como CVE-2026-3055, guarda un gran parecido con las fallas CitrixBleed y CitrixBleed2 que fueron explotadas como día cero en años recientes. La compañía recomienda encarecidamente a los administradores aplicar los parches disponibles sin demora.
La vulnerabilidad CVE-2026-3055 se origina por una validación de entrada insuficiente, lo que puede provocar una sobrelectura de memoria en dispositivos Citrix ADC o Citrix Gateway configurados como proveedor de identidad SAML (IDP). Esto podría permitir a atacantes remotos sin privilegios robar información sensible, como tokens de sesión.
En un aviso emitido el lunes, Cloud Software Group instó a los clientes afectados a instalar las versiones corregidas de NetScaler ADC y NetScaler Gateway lo antes posible. Además, Citrix proporcionó instrucciones detalladas para identificar y parchear las instancias vulnerables a CVE-2026-3055.
La segunda vulnerabilidad, CVE-2026-4368, afecta a los dispositivos configurados como Gateways (SSL VPN, ICA Proxy, CVPN, RDP proxy) o servidores virtuales AAA. Esta falla permite a atacantes con privilegios bajos explotar una condición de carrera en ataques de baja complejidad, lo que podría llevar a mezclas no deseadas de sesiones de usuario.
Ambas vulnerabilidades afectan a NetScaler ADC y NetScaler Gateway versiones 13.1 y 14.1, con correcciones en 13.1-62.23 y 14.1-66.59, así como a NetScaler ADC 13.1-FIPS y 13.1-NDcPP, solucionado en 13.1-37.262.
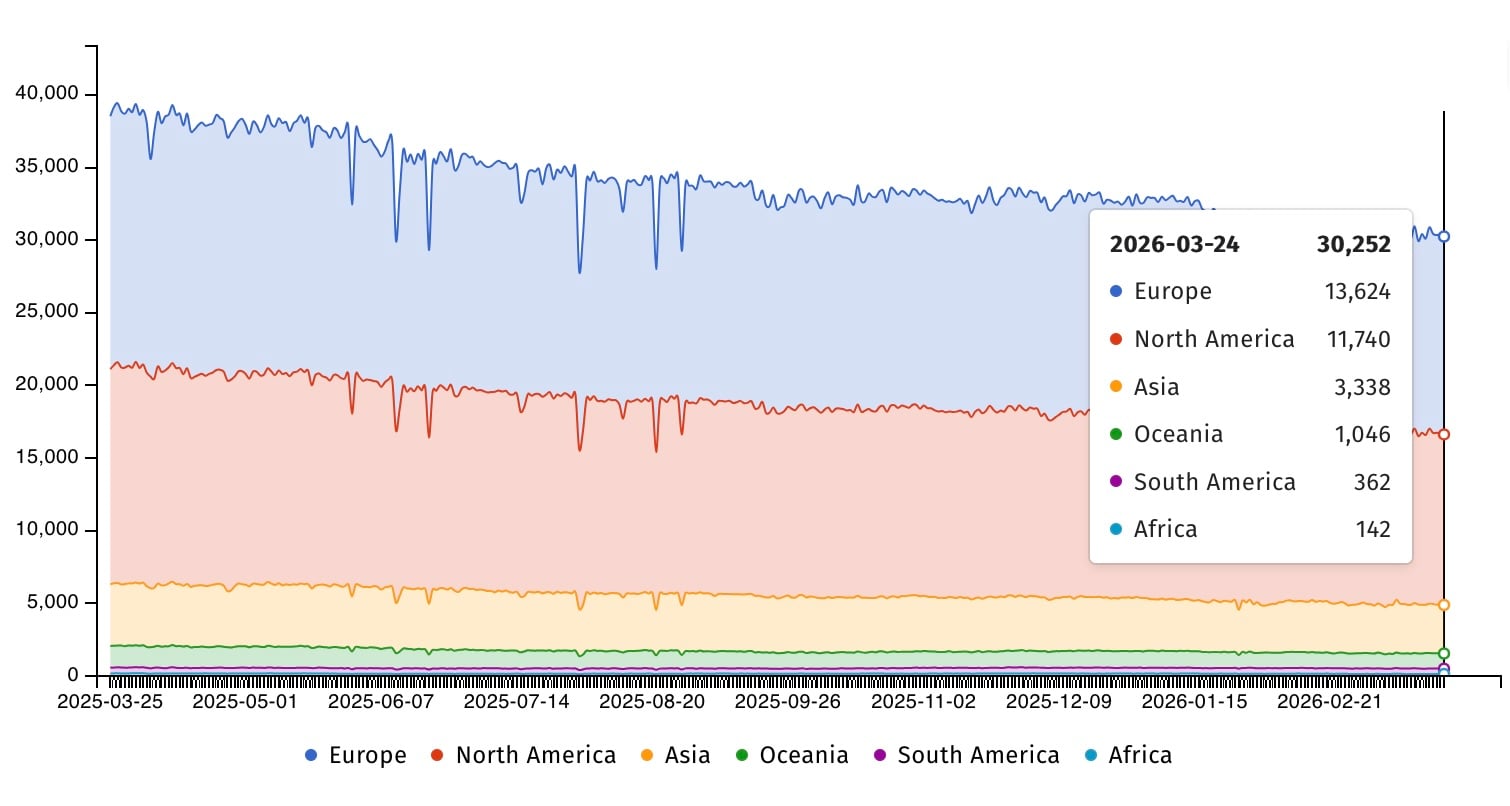
El grupo de vigilancia de seguridad Shadowserver está rastreando actualmente más de 30.000 instancias de NetScaler ADC y más de 2.300 instancias de Gateway expuestas en línea. Sin embargo, no se sabe cuántas de ellas usan configuraciones vulnerables o ya han sido parcheadas.
"Desafortunadamente, muchos reconocerán que esto suena similar a la vulnerabilidad 'CitrixBleed' ampliamente explotada en 2023 y la variante 'CitrixBleed2' revelada en 2025, ambas utilizadas activamente en ataques del mundo real", advirtió la empresa de ciberseguridad watchTowr.
Rapid7 agregó: "Es probable que se produzca la explotación de CVE-2026-3055 una vez que el código de explotación se haga público. Por lo tanto, es crucial que los clientes que ejecutan sistemas Citrix afectados remedien esta vulnerabilidad lo antes posible; el software Citrix ha visto anteriormente vulnerabilidades de fuga de memoria ampliamente explotadas, incluida la infame 'CitrixBleed', CVE-2023-4966, en 2023."
En agosto de 2025, CISA señaló a CitrixBleed2 como explotada activamente y dio a las agencias federales un solo día para asegurar sus sistemas. En total, la agencia de ciberseguridad de EE.UU. ha etiquetado 22 vulnerabilidades de Citrix como explotadas en la naturaleza, seis de las cuales se usaron en ataques de ransomware.















Deja una respuesta