


Microsoft ha interrumpido una operación de malware-signing-as-a-service (MSaaS) que abusaba de su servicio Artifact Signing para generar certificados de firma de código fraudulentos, utilizados por bandas de ransomware y otros ciberdelincuentes. Según un informe publicado hoy por Microsoft Threat Intelligence, el actor de amenazas rastreado como Fox Tempest utilizó la plataforma Microsoft Artifact Signing para crear certificados de corta duración que permitían que el malware fuera firmado digitalmente y confiado como software legítimo tanto por los usuarios como por los sistemas operativos.
Azure Artifact Signing (anteriormente Trusted Signing) es un servicio basado en la nube lanzado por Microsoft en 2024 que permite a los desarrolladores firmar fácilmente sus programas con Microsoft. Microsoft afirma que el actor de amenazas con motivaciones financieras creó más de 1,000 certificados y cientos de inquilinos y suscripciones de Azure como parte de la operación. Hoy, Microsoft también presentó un caso legal en el Tribunal de Distrito de EE. UU. para el Distrito Sur de Nueva York contra la operación cibercriminal.
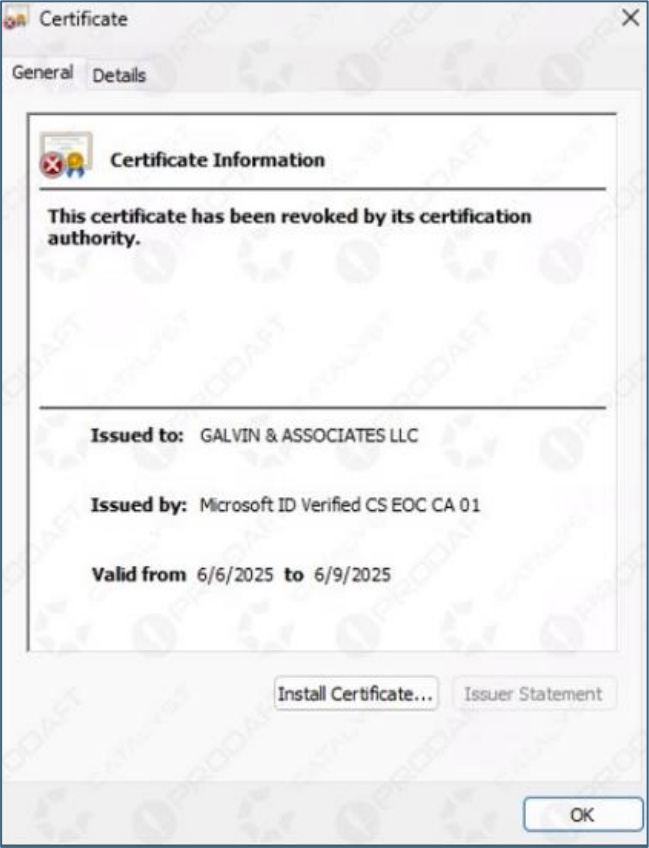
Fox Tempest ha creado más de mil certificados y establecido cientos de inquilinos y suscripciones de Azure para apoyar sus operaciones. Microsoft ha revocado más de mil certificados de firma de código atribuidos a Fox Tempest. En mayo de 2026, la Unidad de Delitos Digitales (DCU) de Microsoft, con el apoyo de socios de la industria, interrumpió la oferta MSaaS de Fox Tempest, apuntando a la infraestructura y el modelo de acceso que permite su uso criminal más amplio.
Microsoft dice que incautó el dominio signspace[.]cloud utilizado por el servicio, desconectó cientos de máquinas virtuales vinculadas a la operación y bloqueó el acceso a la infraestructura que alojaba la plataforma cibercriminal. El sitio ahora redirige a los visitantes a un sitio operado por Microsoft que explica que la compañía incautó el dominio como parte de una demanda contra el esquema de malware-signing-as-a-service.
La operación se vinculó con numerosas campañas de malware y ransomware que involucran a Oyster, Lumma Stealer, Vidar, así como las operaciones de ransomware Rhysida, Akira, INC, Qilin y BlackByte. Microsoft dice que actores de amenazas, incluyendo Vanilla Tempest (miembros de INC Ransomware), Storm-0501, Storm-2561 y Storm-0249, utilizaron el malware firmado en sus ataques. Microsoft también nombró a la operación de ransomware Vanilla Tempest como co-conspiradora en la acción legal, afirmando que el grupo utilizó el servicio para distribuir malware y ransomware en ataques dirigidos a organizaciones en todo el mundo.
Microsoft dice que el MSaaS se operaba a través de signspace[.]cloud y permitía a los clientes cibercriminales cargar archivos maliciosos para la firma de código utilizando certificados obtenidos fraudulentamente. Estos archivos de malware firmados fueron luego utilizados por actores de amenazas para hacerse pasar por software legítimo como Microsoft Teams, AnyDesk, PuTTY y Webex, y se utilizaron para agregar legitimidad a las descargas.
Cuando víctimas desprevenidas ejecutaban los archivos instaladores de Microsoft Teams falsamente nombrados, esos archivos entregaban un cargador malicioso, que a su vez instalaba el malware Oyster firmado fraudulentamente y finalmente desplegaba el ransomware Rhysida. Debido a que el malware Oyster estaba firmado con un certificado del servicio Artifact Signing de Microsoft, el sistema operativo Windows inicialmente reconocía el malware como software legítimo, cuando de otro modo sería marcado como sospechoso o bloqueado por completo por los controles de seguridad del sistema operativo Windows.
Microsoft cree que los operadores probablemente utilizaron identidades robadas de Estados Unidos y Canadá para pasar los requisitos de verificación de identidad de Artifact Signing y obtener las credenciales de firma. Al obtener los certificados, los actores de amenazas supuestamente usaron solo certificados de corta duración válidos por 72 horas para reducir el riesgo de detección.
BleepingComputer informó anteriormente en marzo de 2025 sobre actores de amenazas que abusaban del servicio Trusted Signing de Microsoft para firmar malware utilizado en una campaña de robo de criptomonedas Crazy Evil Traffers y una campaña de Lumma Stealer. Si bien esos malware también estaban firmados con certificados de 3 días, no está claro si fueron firmados por la plataforma cibercriminal Fox Tempest.
Microsoft también detalló cómo Fox Tempest evolucionó su operación a principios de este año al proporcionar a los clientes máquinas virtuales preconfiguradas alojadas a través de la infraestructura de Cloudzy. Los clientes cargaban malware en los entornos de VM y recibían binarios firmados utilizando certificados controlados por Fox Tempest. La plataforma de firma de malware se promocionaba en un canal de Telegram llamado 'EV Certs for Sale by SamCodeSign', con precios que oscilaban entre $5,000 y $9,000 en bitcoin por acceso a la plataforma. Microsoft dice que la operación generó millones de dólares en ganancias y es un grupo bien financiado capaz de gestionar infraestructura, relaciones con clientes y transacciones financieras.





Deja una respuesta