


Una campaña masiva está explotando una vulnerabilidad crítica de inyección SQL (CVE-2026-26980) en Ghost CMS para inyectar código JavaScript malicioso que activa flujos de ataque ClickFix. La campaña fue descubierta por investigadores de inteligencia de amenazas de XLab, pertenecientes a la empresa china de ciberseguridad Qianxin, quienes confirmaron el impacto en más de 700 dominios, incluidos portales universitarios, empresas de IA/SaaS, medios de comunicación, empresas fintech, sitios de seguridad y blogs personales.
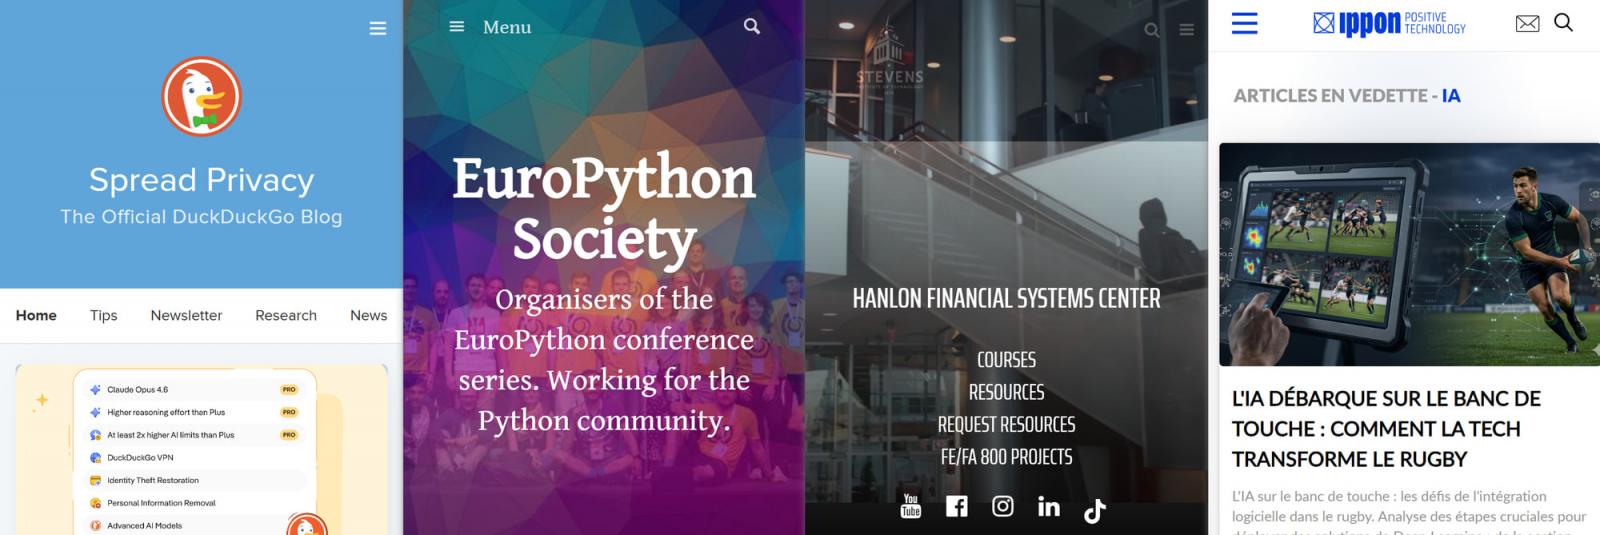
Según los investigadores, los actores de amenazas colocaron código malicioso en los sitios web de la Universidad de Harvard, la Universidad de Oxford, la Universidad de Auburn y DuckDuckGo. CVE-2026-26980 afecta a Ghost desde la versión 3.24.0 hasta la 6.19.0, y permite a atacantes no autenticados leer datos arbitrarios de la base de datos del sitio, incluyendo las claves de API de administración.
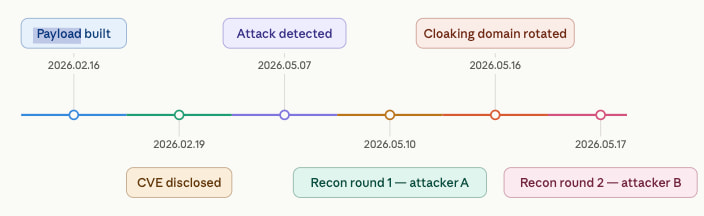
Esta clave otorga acceso de gestión a usuarios, artículos y temas, y puede utilizarse para modificar páginas de artículos. Aunque la corrección del problema se publicó el 19 de febrero en Ghost CMS versión 6.19.1, muchos sitios no instalaron la actualización de seguridad. SentinelOne publicó el 27 de febrero detalles sobre la explotación de CVE-2026-26980 en ataques y cómo detectar incidentes. Los investigadores observaron al menos dos grupos de actividad distintos que explotaban sitios Ghost vulnerables, a veces reinfectando los mismos dominios con diferentes scripts después de la limpieza, o uno limpiando el script del otro para inyectar el suyo propio.
Cadena de ataque
Los ataques que XLab observó comienzan explotando CVE-2026-26980 para robar las claves de API de administración, y luego utilizan los derechos elevados para inyectar JavaScript malicioso en los artículos. El código JavaScript es un cargador ligero que obtiene un código de segunda etapa desde la infraestructura del atacante, que esencialmente es un script de ocultación que analiza las huellas digitales de los visitantes para determinar si califican como objetivos.
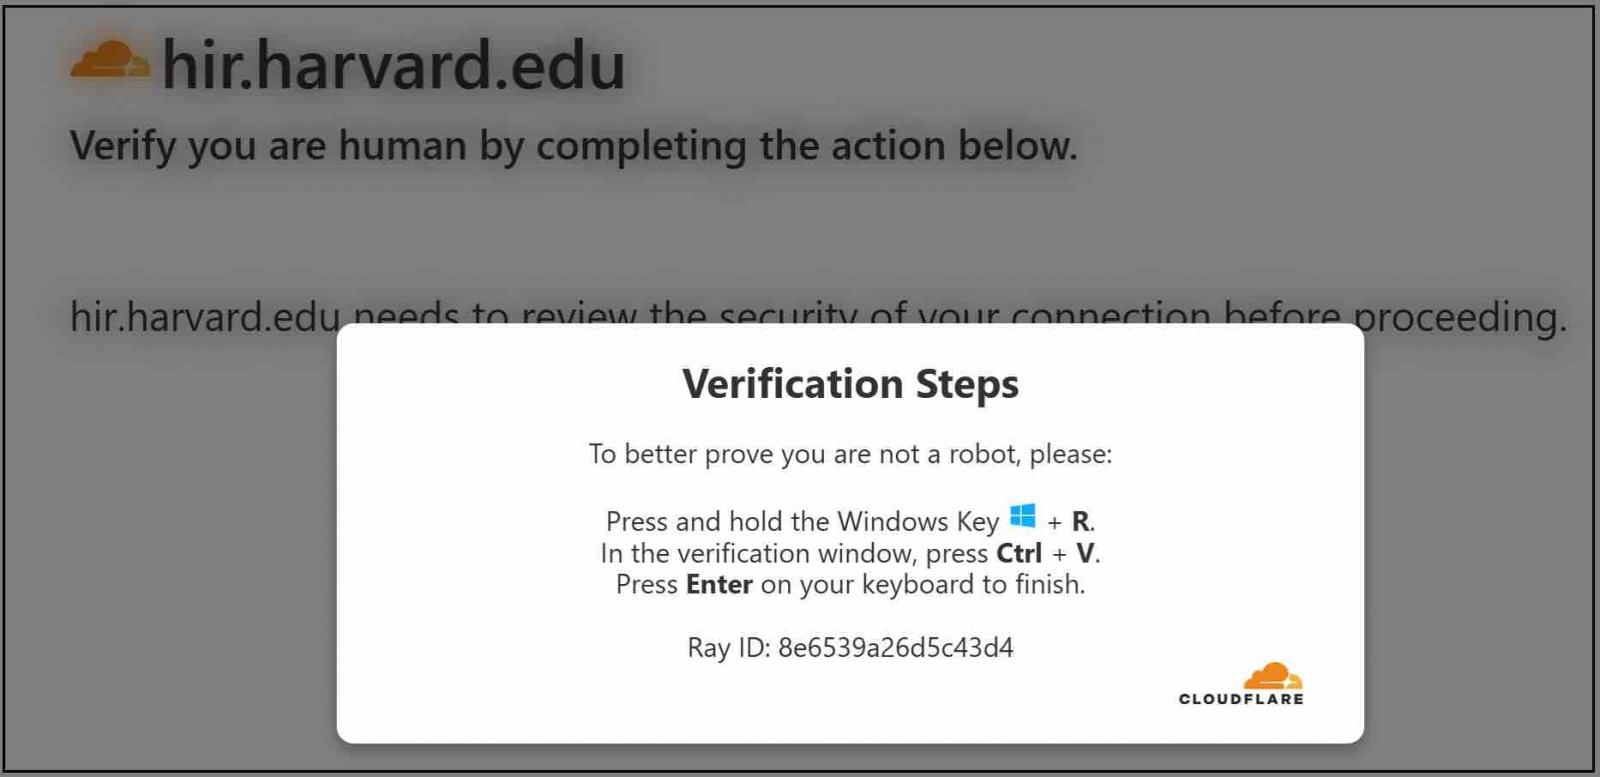
Los visitantes que pasan la verificación reciben un mensaje falso de Cloudflare cargado a través de un iframe sobre la página del artículo, que contiene el señuelo ClickFix. La página instruye a las víctimas a verificar que son humanas pegando un comando proporcionado en su símbolo del sistema de Windows, lo que descarga un payload en sus sistemas. XLab ha observado múltiples payloads utilizados en estos ataques, incluyendo cargadores DLL, descargadores JavaScript y una muestra de malware basada en Electron llamada UtilifySetup.exe.
Mitigación del riesgo
La acción más importante para los administradores de sitios web Ghost CMS es actualizar a la versión 6.19.1 o posterior y rotar todas las claves utilizadas anteriormente, ya que podrían haber quedado expuestas. XLab proporcionó una lista de indicadores de compromiso (IoC), incluyendo scripts inyectados, por lo que se necesita una revisión exhaustiva de los sitios web para localizarlos y eliminarlos. Los investigadores recomiendan que los propietarios de sitios mantengan un registro de 30 días de los registros de llamadas a la API de administración para permitir una investigación retrospectiva fiable.

















Deja una respuesta