


El Centro de Ciberseguridad de Bélgica (CCB) alertó el viernes que los atacantes ya están explotando una vulnerabilidad crítica de Windows Netlogon (CVE-2026-41089) recién parcheada. Netlogon es una interfaz RPC y un servicio de fondo esencial en Windows Server que autentica servicios y usuarios en redes basadas en dominio.
Microsoft corrigió esta vulnerabilidad durante el Patch Tuesday de mayo de 2026, describiéndola como un desbordamiento de búfer basado en pila que permite a atacantes no autenticados ejecutar código de forma remota en controladores de dominio. La compañía señaló que un atacante podría enviar una solicitud de red especialmente diseñada a un servidor Windows que actúe como controlador de dominio, logrando que el servicio Netlogon maneje incorrectamente la solicitud y potencialmente ejecute código en el sistema afectado sin necesidad de iniciar sesión o tener acceso previo.
CVE-2026-41089 afecta a todas las versiones compatibles de Windows Server, incluida la más reciente, Windows Server 2025. Según un aviso de seguridad de Microsoft del 12 de mayo, la vulnerabilidad fue descubierta por el equipo interno Windows Attack Research & Protection (WARP).
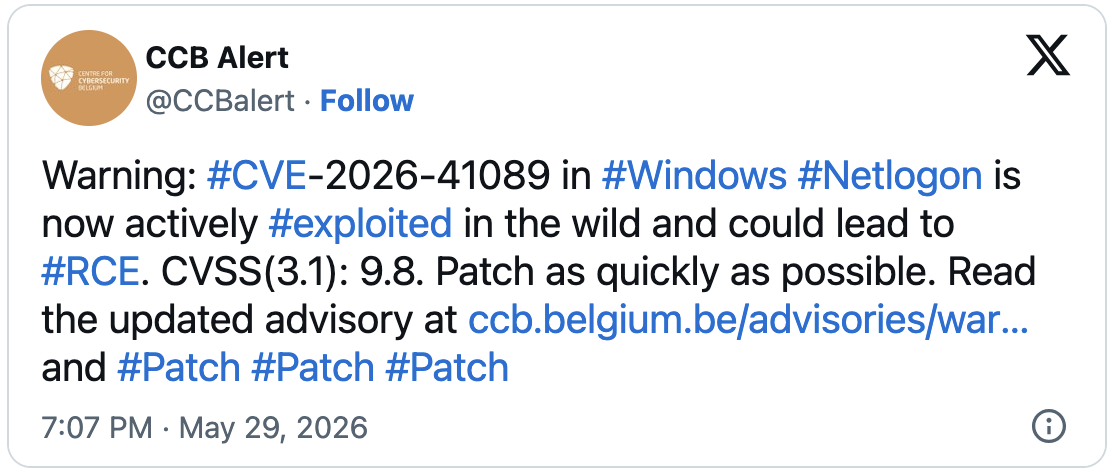
CVE-2026-41089 en #Windows #Netlogon ahora está siendo #explotada activamente en el medio silvestre y podría llevar a #RCE. CVSS(3.1): 9.8. Parchee lo antes posible, advirtió el CCB en un tuit.
Aunque el CCB no proporcionó detalles adicionales sobre estos ataques en curso, un portavoz dijo a BleepingComputer que la información sobre la explotación activa de CVE-2026-41089 se recibió de "socios de confianza". Por su parte, un portavoz de Microsoft indicó que la compañía no tiene evidencia que respalde las afirmaciones del CCB, pero recomendó a los clientes seguir las pautas de CVE-2026-41089 e instalar las últimas actualizaciones de seguridad para proteger los sistemas sin parchear.

















Deja una respuesta