


El navegador como campo de batalla de la seguridad IA
Los equipos de seguridad se enfrentan a dos problemas de IA al mismo tiempo. Los adversarios utilizan IA para iterar sobre kits de phishing, generar señuelos y rotar infraestructura más rápido de lo que las listas de bloqueo pueden seguir. Los empleados adoptan herramientas de IA más rápido de lo que los equipos de seguridad pueden revisarlas, pegando datos sensibles en LLMs, otorgando permisos OAuth a agentes de IA e instalando extensiones de navegador de IA sin verificación. Ambos problemas ocurren en el mismo lugar: el navegador. La forma más eficiente de abordarlos es con una única plataforma que tenga visibilidad profunda de lo que sucede dentro de las sesiones del navegador, no con dos herramientas separadas que cada una vea solo la mitad del panorama.
Los ataques habilitados por IA superan las defensas tradicionales
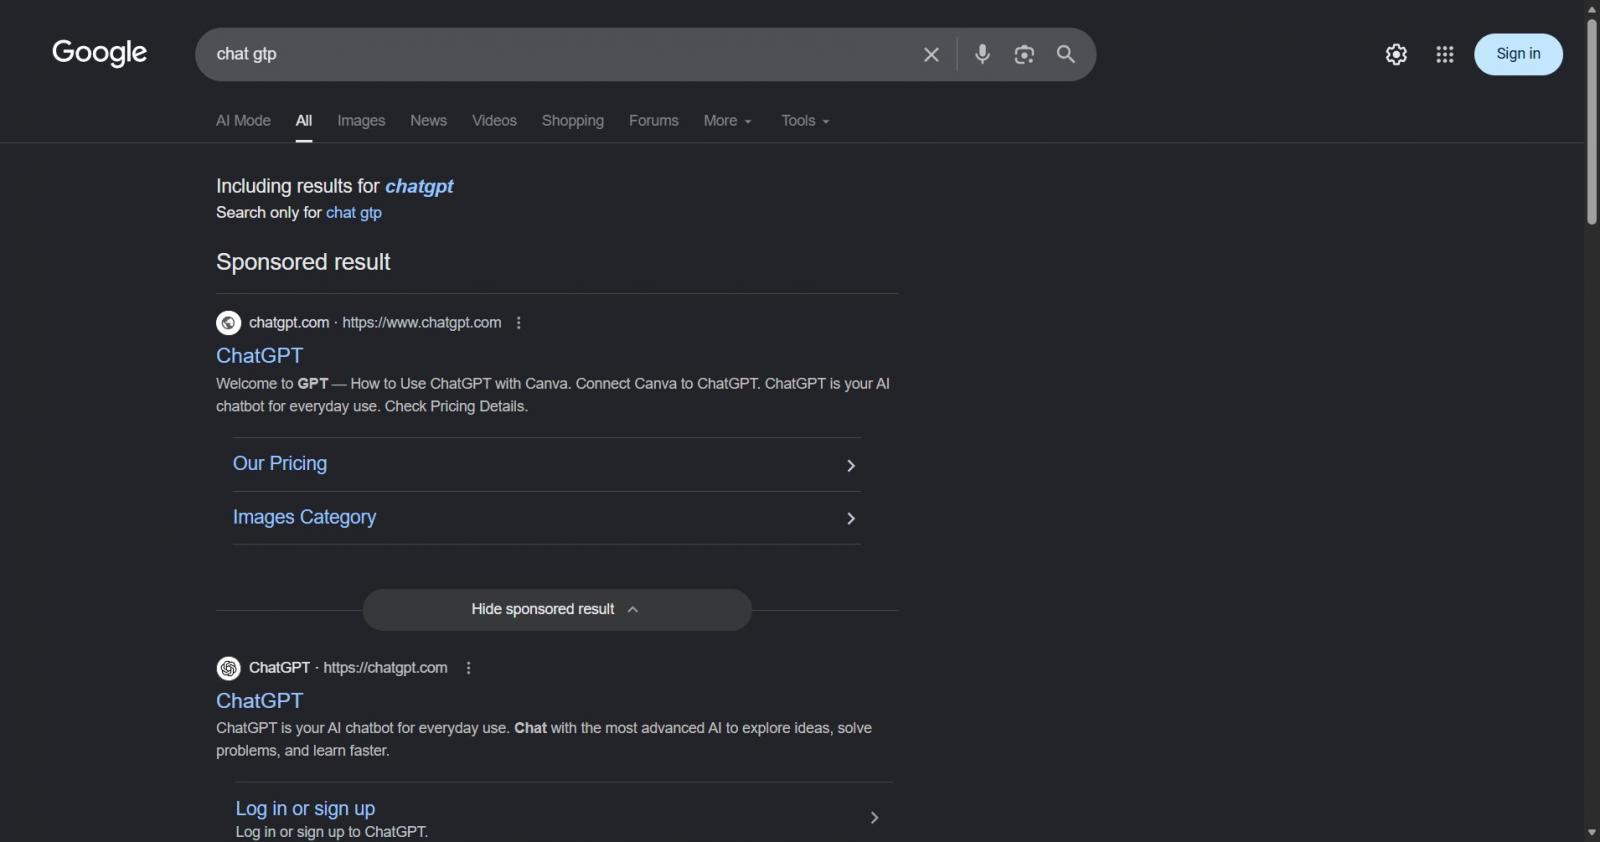
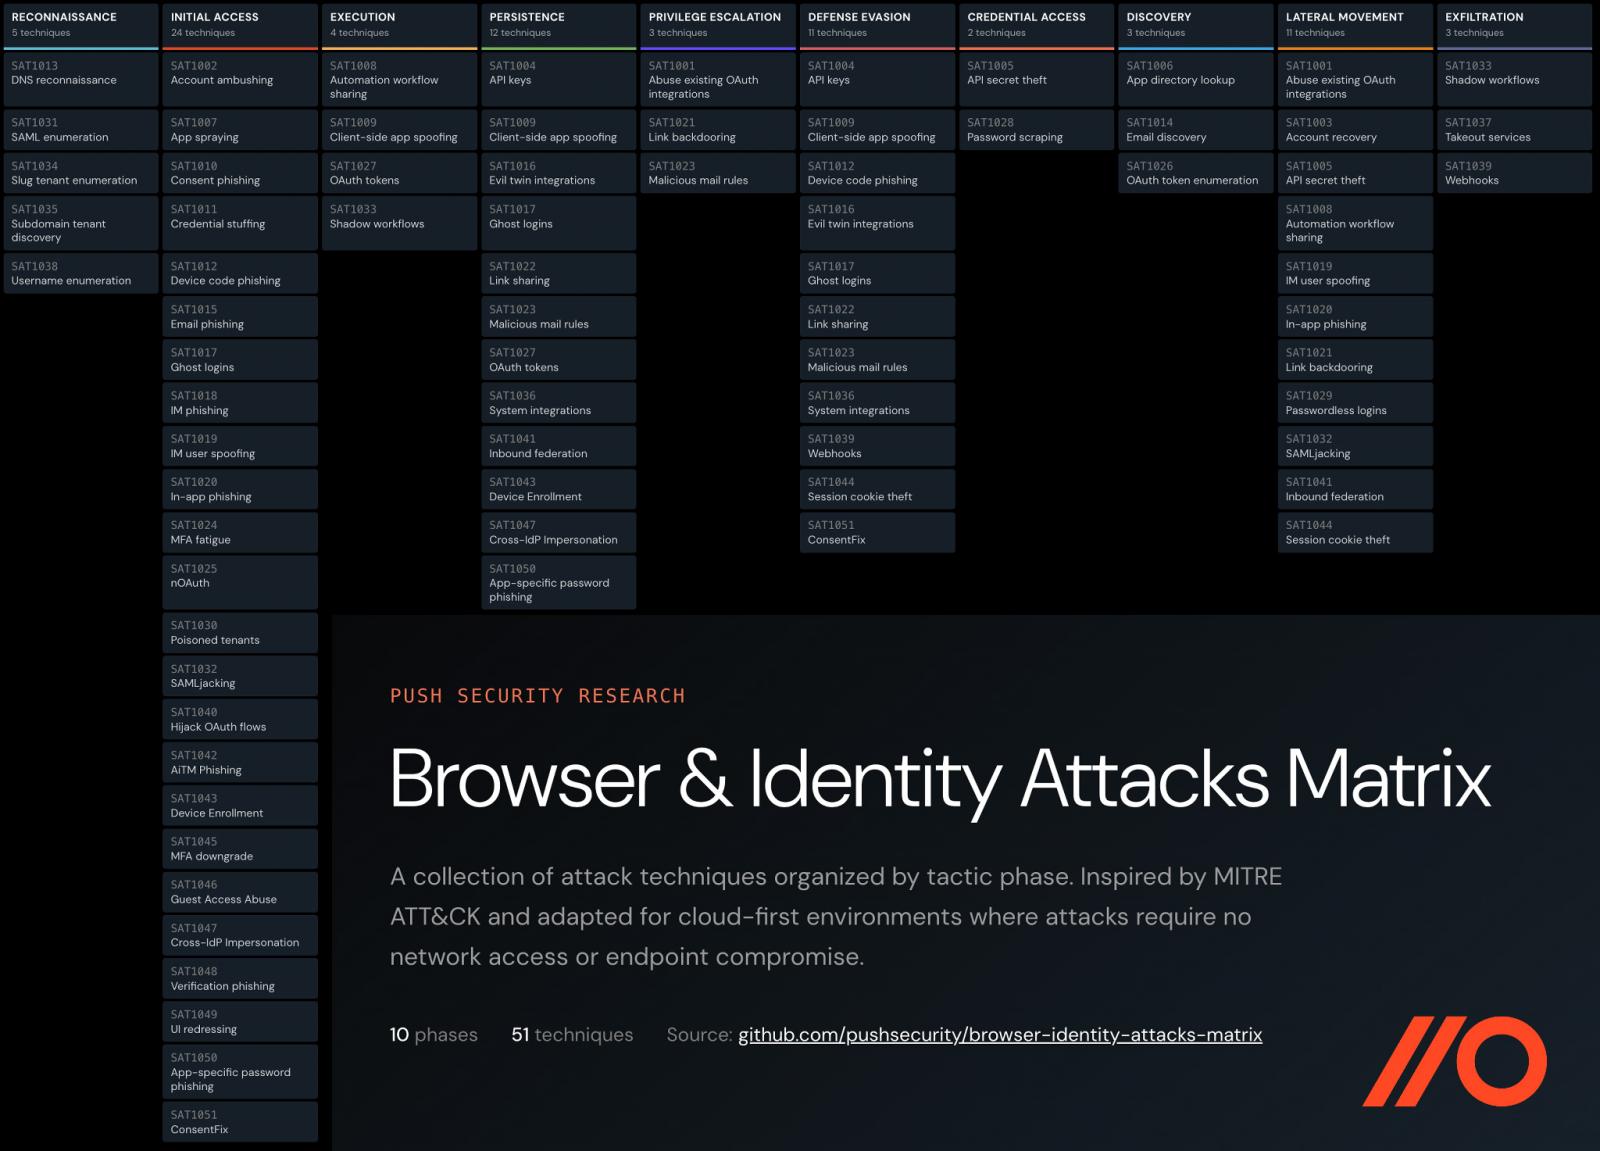
La seguridad siempre ha sido un juego del gato y el ratón entre atacantes y defensores, pero la IA está acelerando el lado del atacante. Los kits de phishing se bifurcan, modifican y lanzan al mercado más rápido que nunca. La IA es un multiplicador de fuerza para el ecosistema criminal y está cambiando el cálculo para los defensores de tres maneras. Primero, la IA ha potenciado la creación de herramientas de ataque. Los atacantes usan IA para multiplicar su producción, como se ve en la rápida evolución de ClickFix con nuevas técnicas como InstallFix y ConsentFix. El phishing de código de dispositivo, que abusa del flujo OAuth legítimo para eludir MFA y passkeys, ha pasado de ser una curiosidad de investigación a una oferta industrializada de PhaaS, con más de 18 kits activos rastreados. Segundo, las detecciones basadas en IoC se degradan cada vez más. La IA ha reducido el costo de construir infraestructura de phishing convincente. Según Spamhaus, el 89% de los dominios de phishing están activos menos de dos días. Para las organizaciones que dependen de listas de bloqueo, cada ataque de phishing es efectivamente un día cero. Tercero, la IA facilita la creación y ejecución de campañas multicanal. Los datos de Push muestran que aproximadamente 1 de cada 3 cargas de phishing llegan por canales distintos al correo electrónico: malvertising, redes sociales, envenenamiento SEO, etc. ClickFix es un ejemplo claro, donde 4 de cada 5 cargas llegan específicamente a través de resultados de motores de búsqueda.
La adopción descontrolada de IA es la otra mitad del problema
Del lado de los empleados, la adopción supera la gobernanza. Existe un mandato de arriba hacia abajo para que las organizaciones usen más IA para seguir siendo competitivas. Intentar bloquear o estrangular ese proceso de manera que perjudique la eficiencia no es viable, por lo que los equipos de seguridad deben encontrar una forma de adoptar IA de manera segura. Las señales muestran que esto está fuera de control en muchas organizaciones. El informe DBIR 2026 de Verizon encontró que el 45% de los empleados son usuarios regulares de IA en dispositivos corporativos, con un 67% usando cuentas no corporativas. La telemetría de Push muestra que la organización promedio tiene 16 aplicaciones de IA únicas, 17 extensiones de navegador de IA y 17 integraciones OAuth conectadas a IA, la mayoría no aprobadas. Del 38% de las subidas de archivos a herramientas de IA se realizan desde cuentas personales. Los riesgos se acumulan rápidamente. Los datos sensibles salen de la organización a través de portapapeles y subidas de archivos a herramientas de IA no aprobadas. Las extensiones de navegador de IA recopilan contexto de navegación de aplicaciones internas, creando una ruta de exfiltración de datos fuera del DLP tradicional. Los agentes de IA solicitan permisos OAuth para acceder a datos organizacionales, y las conexiones MCP crean acceso persistente con permisos que la mayoría de las organizaciones no pueden visibilizar ni controlar.
El navegador ve ambos lados: esa es la clave
Ambos problemas comparten una causa raíz: la actividad relevante para la seguridad ocurre dentro de sesiones del navegador que la mayoría de las herramientas no pueden observar. Muchas técnicas de ataque son nativas del navegador, por lo que las herramientas de monitoreo tradicionales simplemente no tienen la visibilidad necesaria dentro de la sesión del navegador para detectarlas e interceptarlas. El navegador es igualmente la mejor capa para obtener visibilidad y control sobre el uso de IA: ve las aplicaciones, los permisos OAuth, las extensiones y el contexto de la cuenta. Las herramientas empresariales de IA como Claude, ChatGPT Enterprise, Microsoft Copilot y Gemini for Workspace ofrecen cada vez más registro de avisos y controles DLP nativos en sus planes empresariales. Combinar ambos significa que puedes usar el navegador para forzar qué herramientas de IA pueden usar los empleados y asegurarte de que lleguen al inquilino corporativo en lugar de una cuenta personal, y luego confiar en los controles nativos de la plataforma para gobernar la actividad dentro de ese entorno.
Qué preguntar al evaluar soluciones basadas en navegador
- ¿La herramienta captura interacciones de IA que no desencadenaron una violación de política?
- ¿Captura el flujo completo de consentimiento OAuth cuando un agente de IA solicita acceso a datos organizacionales?
- Cuando surge una nueva técnica de ataque sin firma, ¿qué tan rápido la detecta la plataforma?
- ¿Qué telemetría llega a tu SIEM: solo alertas o los datos de sesión que permiten investigarlas?
Las herramientas centradas solo en el cumplimiento registran lo que detuvieron, pero los eventos más significativos suelen ser los que parecían normales en ese momento. El phishing de código de dispositivo y las técnicas *Fix requieren capturar el flujo OAuth completo. Los atacantes rotan infraestructura en horas, por lo que un modelo de detección basado en listas de bloqueo está arquitectónicamente detrás. Y la diferencia entre alertas simples y telemetría amplia determina si tu SOC puede investigar desde el evento del SIEM o necesita volver a la consola del proveedor.
Cómo se ve esto en la práctica
Push Security es una plataforma de detección y respuesta basada en navegador, implementada como una extensión ligera que se puede desplegar en menos de una hora sin migración de navegador. Trata la visibilidad y el control de IA como características que se extienden naturalmente desde la arquitectura subyacente: telemetría profunda a nivel de navegador que impulsa tanto la detección de ataques como la gobernanza de IA en una sola herramienta. Detener técnicas de ataque emergentes basadas en navegador, incluido phishing habilitado por IA y ataques *Fix. Beneficiarse del pipeline de detección agéntica de Push, que caza continuamente amenazas emergentes. Transmitir telemetría al SIEM para eventos como detecciones de ataque, nuevas extensiones, permisos, subidas y descargas de archivos, portapapeles, inicios de sesión, reutilización de credenciales, consentimientos OAuth, etc. Bloquear subidas y descargas de archivos. Bloquear portapapeles de datos sensibles con patrones regex personalizables. Escribir reglas YAML personalizadas para elementos específicos del DOM, solicitudes y respuestas web, encabezados HTTP como cookies, etc. Los equipos de seguridad no necesitan elegir entre detener ataques habilitados por IA y gobernar el uso de IA, ni pagar por dos herramientas que cada una ve solo la mitad del panorama.













Deja una respuesta