


¿Por qué los atacantes se dirigen a las mesas de servicio?
Los atacantes como Scattered Spider apuntan a las mesas de servicio porque representan un punto de entrada de alto apalancamiento y baja resistencia. El personal de ayuda está entrenado para ayudar, lo que los hace susceptibles a suplantaciones cuando los atacantes suenan fluidos, urgentes y conocedores. Además, los agentes pueden restablecer contraseñas, deshabilitar MFA o crear cuentas, ofreciendo un camino directo al acceso legítimo. En lugar de romper firewalls o explotar vulnerabilidades, la ingeniería social permite entrar por la puerta principal usando confianza y manipulación, a menudo sin activar alertas de seguridad.
¿Cómo se desarrolla un ataque a la mesa de servicio?
- Reconocimiento y preparación: Identifican grandes empresas con soporte descentralizado, recopilan información de LinkedIn y organigramas, y usan VoIP para suplantar números internos.
- Suplantación e ingeniería social: Llaman o chatean haciéndose pasar por un empleado real con una necesidad urgente, usando pretextos como bloqueo de cuenta o pérdida del teléfono.
- Restablecimiento de credenciales y bypass de MFA: Convencen al agente para restablecer contraseñas, eliminar MFA o crear cuentas privilegiadas, a veces usando SIM swapping para interceptar códigos.
- Acceso y movimiento lateral: Inician sesión como el empleado suplantado, elevan privilegios a través de configuraciones incorrectas o herramientas internas, y despliegan malware o backdoors.
- Ransomware o robo de datos: Dependiendo del objetivo, despliegan ransomware como DragonForce o extraen datos sensibles para extorsión.
Cómo defenderse de los ataques a la mesa de servicio
- Exigir verificación estricta de identidad para todos los restablecimientos de contraseña, incluyendo confirmación fuera de banda.
- Aplicar MFA que no pueda restablecerse fácilmente sin verificación en persona o aprobación del gerente.
- Capacitar al personal de la mesa de servicio para reconocer tácticas de ingeniería social, especialmente solicitudes urgentes o números internos suplantados.
- Monitorear actividad inusual como restablecimientos repetidos de contraseña o eliminaciones de MFA en cuentas de alto privilegio.
- Limitar los privilegios de la mesa de servicio para que no puedan restablecer acceso de administradores o usuarios de TI sin escalamiento.
- Revisar acuerdos con mesas de servicio externalizadas, asegurando que los procedimientos de verificación y escalamiento estén documentados y probados.
- Usar control de acceso basado en roles y registrar todos los cambios de credenciales con alertas para usuarios de alto riesgo.
- Realizar simulaciones periódicas de phishing e ingeniería social enfocadas en ataques telefónicos y por chat.
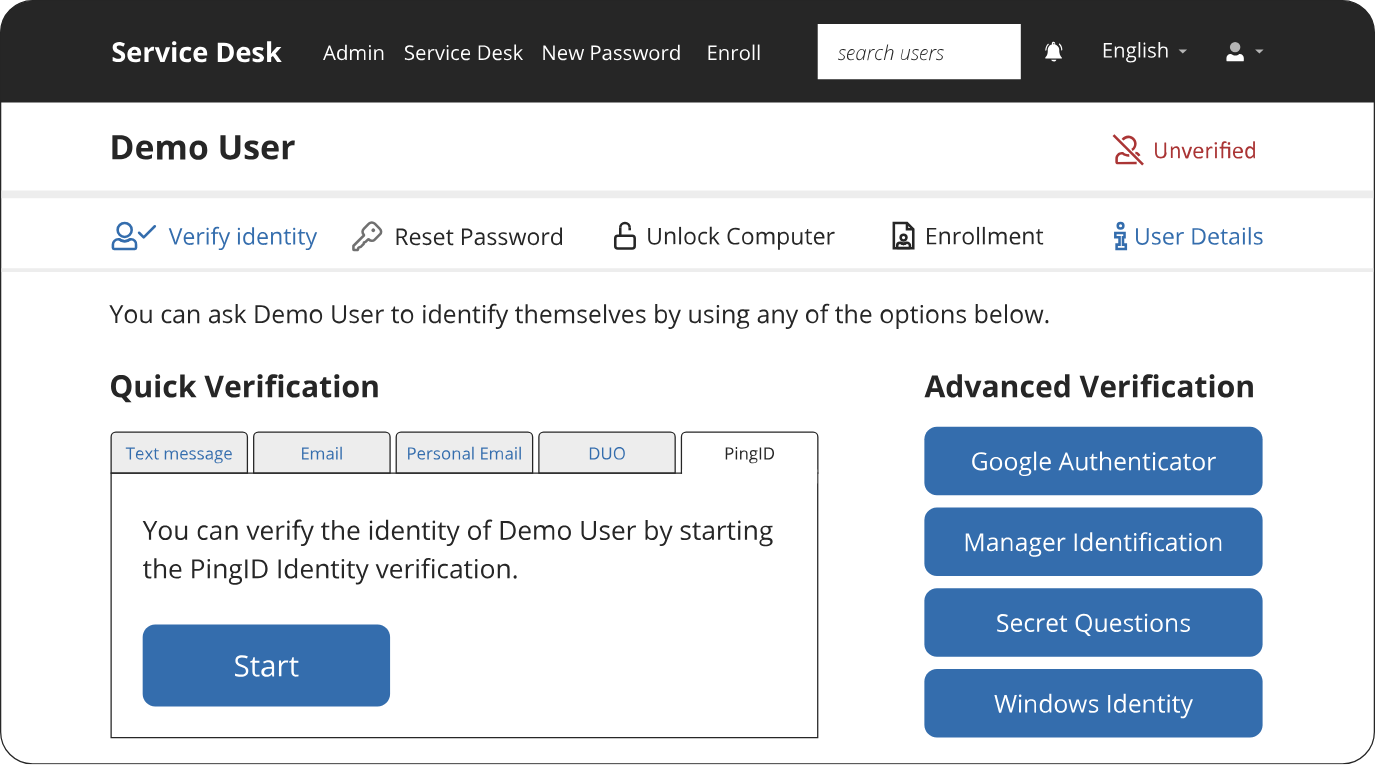
Specops Secure Service Desk ayuda a mitigar estos ataques añadiendo verificación de identidad a las solicitudes de restablecimiento de contraseña y desbloqueo de cuentas. Los llamantes pueden ser verificados mediante MFA, atributos de directorio o preguntas de desafío personalizadas antes de realizar cualquier acción, incluso si el atacante conoce el nombre, rol o terminología interna del empleado.















Deja una respuesta