


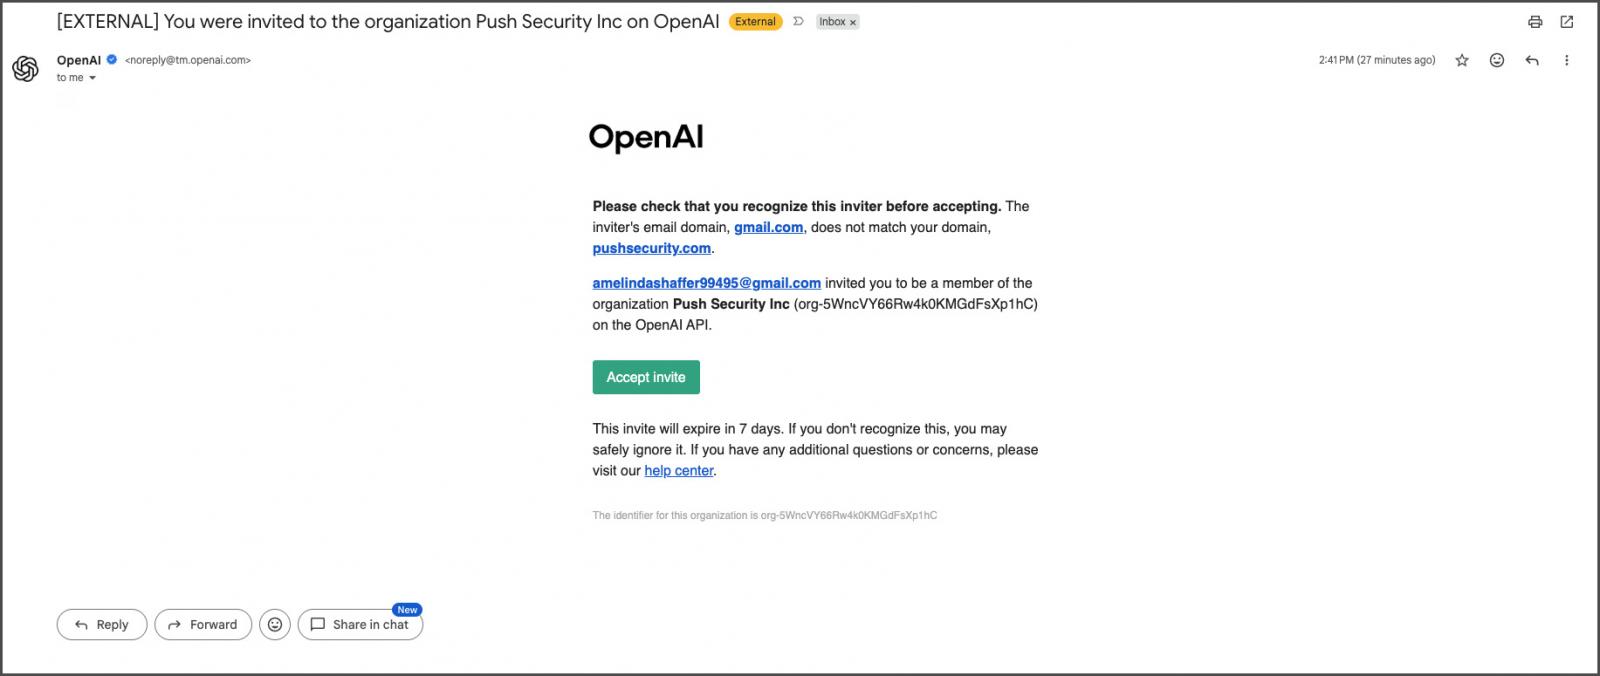
Ciberdelincuentes están creando inquilinos (tenants) de OpenAI que suplantan a empresas legítimas y envían invitaciones a sus empleados para que se unan, con el aparente objetivo de obtener información confidencial a través de chats y proyectos. La campaña, denominada 'Poisoned Tenant' por Push Security, fue descubierta cuando varios empleados recibieron invitaciones para unirse a una organización de OpenAI llamada 'Push Security Inc.' Aunque la invitación era legítima y provenía directamente de OpenAI, el inquilino de ChatGPT había sido creado por un atacante utilizando direcciones de Gmail, no por la empresa.
Los correos de invitación se enviaron desde la dirección legítima de OpenAI, noreply@tm.openai.com, pasaron las verificaciones de autenticación de correo y eran idénticos a una invitación normal para unirse al espacio de trabajo de ChatGPT de una organización. Push Security indicó a BleepingComputer que otros clientes también han recibido invitaciones similares y que todas están dirigidas a empresas del sector de ciberseguridad o tecnología.
Organizaciones de OpenAI controladas por atacantes
Según un nuevo informe de Push Security, las invitaciones estaban dirigidas a empleados específicos utilizando sus direcciones de correo electrónico laborales, lo que sugiere que los atacantes investigaron a los empleados antes de lanzar la campaña. Aunque OpenAI incluye una advertencia que indica que el dominio del correo del invitador no coincide con el dominio de la empresa del destinatario, esta advertencia aparece como una sola línea dentro del correo de invitación legítimo.
Para comprender mejor el objetivo del ataque, Luke Jennings, vicepresidente de Investigación y Desarrollo de Push Security, aceptó una de las invitaciones. Tras aceptarla, el investigador fue agregado inmediatamente a la organización fraudulenta, que suplantaba a Push Security y contenía una única cuenta controlada por el atacante con una dirección de Gmail que se hacía pasar por el CEO de la empresa, Adam Bateman.
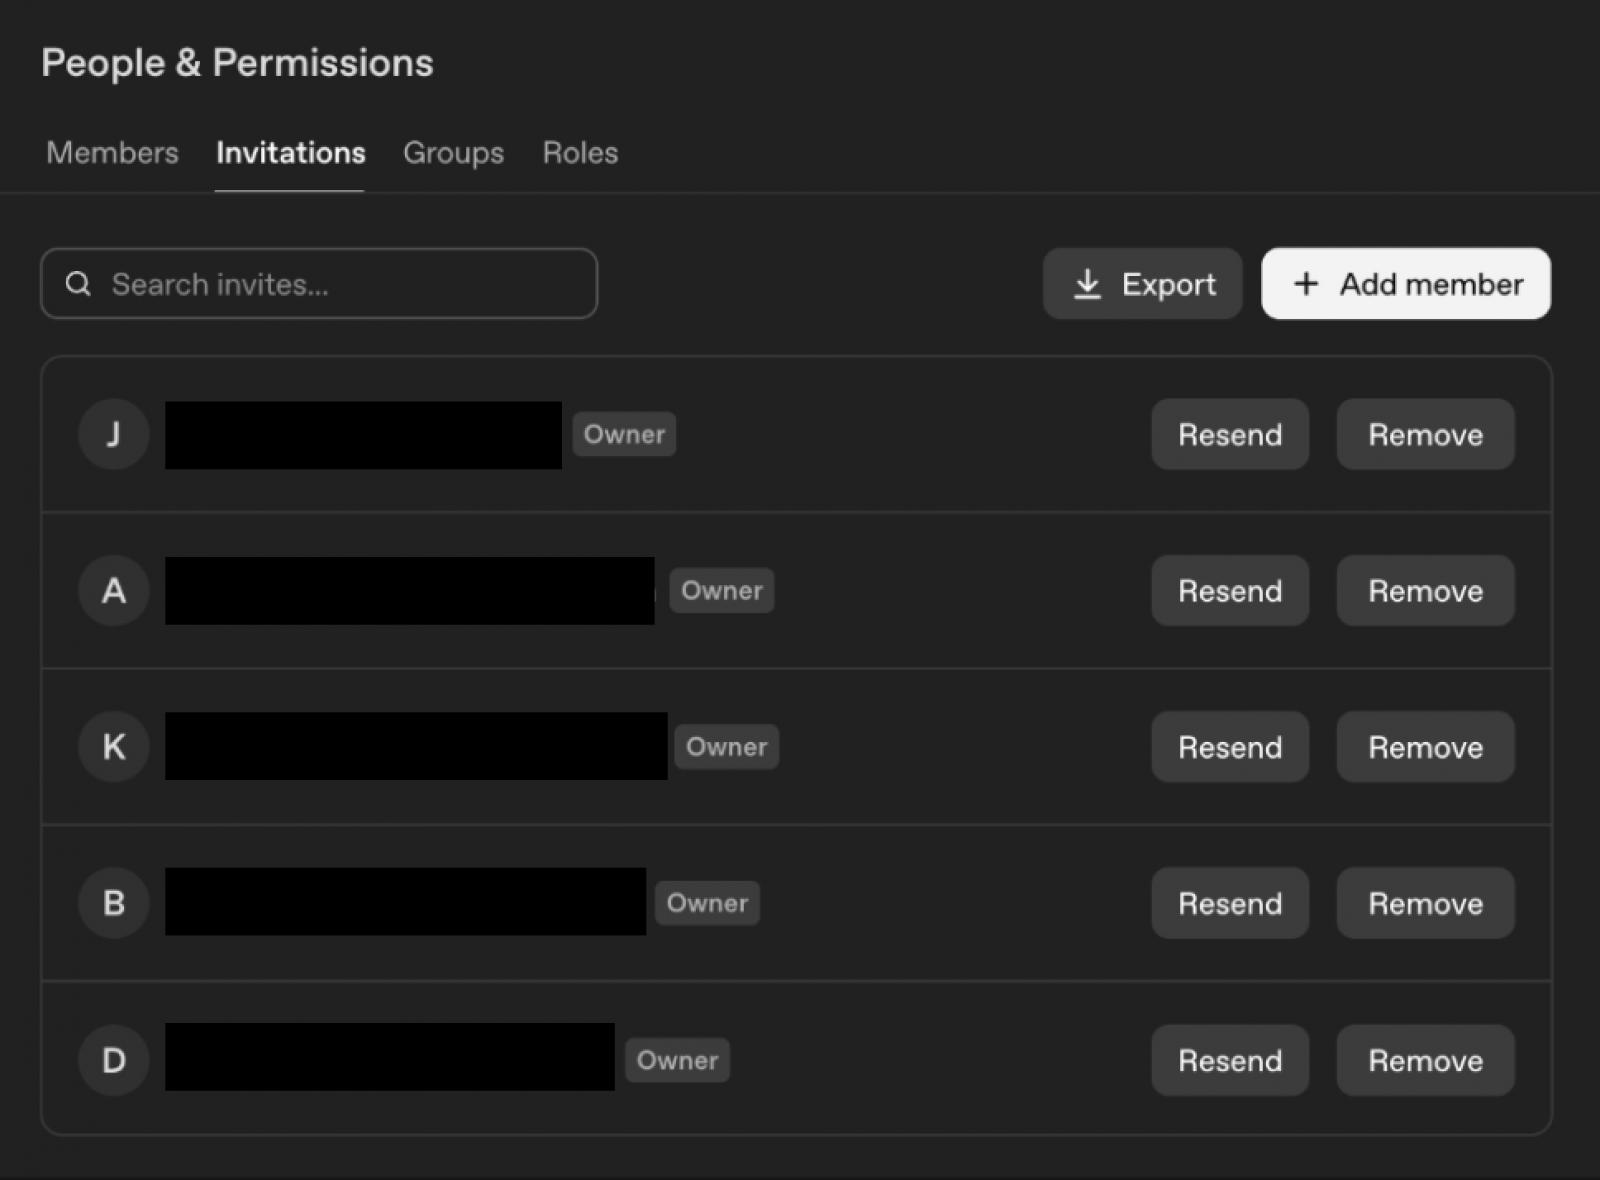
Los empleados invitados habían recibido privilegios de propietario dentro de la organización, lo que les otorgaba permisos administrativos sobre el inquilino. Al tener acceso administrativo, pudieron ver otras invitaciones pendientes y confirmar que ninguno de los empleados objetivo se había unido a la organización falsa de ChatGPT. También descubrieron que ya se había adjuntado una tarjeta de crédito Visa a la cuenta de facturación de la organización, lo que añadía mayor legitimidad.
Push Security informó a BleepingComputer que el proyecto estaba vacío y no contenía chats ni proyectos existentes, por lo que no estaba claro cuál era el objetivo del ataque. La empresa cree que el objetivo de los atacantes es convencer a los empleados de que utilicen el espacio de trabajo de ChatGPT como si fuera una plataforma corporativa legítima, lo que permitiría a los atacantes recopilar cualquier información sensible que se introdujera.
“Un atacante que solo quiere enviar contenido fraudulento a través de un canal de correo electrónico de confianza no nombraría la organización según su objetivo, investigaría a empleados individuales ni adjuntaría una tarjeta de crédito. Esa inversión solo vale la pena si los empleados realmente se unen a la organización y comienzan a usarla. Y en una plataforma de IA, los datos que la gente introduce en las indicaciones pueden ser extraordinariamente sensibles: código fuente, documentos internos, datos de clientes, investigaciones de seguridad, planes estratégicos”, escribió Push Security.
La empresa también cree que adjuntar un método de pago elimina otra posible señal de advertencia, permitiendo a los usuarios invitados utilizar funciones premium sin preguntarse si la organización es legítima. Push Security señala que la campaña refleja una tendencia más amplia de atacantes que abusan de las funciones legítimas de invitación y notificación integradas en las plataformas SaaS.
A diferencia de las campañas de phishing normales, estas invitaciones se originan en la propia infraestructura de la plataforma y, al ser legítimas, es más probable que eviten los controles de seguridad del correo electrónico. Para reducir el riesgo de este tipo de ataques, Push recomienda capacitar a los empleados para que verifiquen las invitaciones inesperadas a organizaciones y supervisen las membresías de las organizaciones SaaS.
BleepingComputer contactó a OpenAI para preguntar si ha recibido informes adicionales de campañas similares, qué protecciones pueden usar las organizaciones contra estos ataques y si planea introducir salvaguardas adicionales para evitar que los atacantes creen organizaciones que suplanten a empresas legítimas. Este artículo se actualizará si se recibe una respuesta.
















Deja una respuesta