


Más de 8,300 instancias de Gitea expuestas a Internet aún no han sido parcheadas contra una vulnerabilidad crítica de seguridad que está siendo explotada en ataques continuos de ejecución remota de código, según el grupo de vigilancia de ciberseguridad Shadowserver.
La vulnerabilidad de inyección de código (CVE-2026-60004) fue reportada por el investigador de seguridad de Salesforce, Shai Rod, y permite a atacantes autenticados ejecutar comandos arbitrarios de shell con los privilegios de la cuenta de servicio de Gitea mediante el envío de parches maliciosos a través del endpoint de la API 'diffpatch'.
Si bien la explotación exitosa requiere acceso de escritura a los repositorios alojados en los servidores vulnerables, Gitea tiene habilitado el auto-registro por defecto, lo que permite a atacantes no autenticados registrar una cuenta, crear un nuevo repositorio y desencadenar la vulnerabilidad sin credenciales previas.
El endpoint 'diffpatch' de Gitea puede ser abusado para instalar y ejecutar un hook de Git desde contenido controlado por el repositorio. Un atacante con acceso de escritura ordinario a un repositorio puede ejecutar comandos arbitrarios de shell como el usuario del sistema Gitea. Con el registro abierto por defecto, un visitante no autenticado puede obtener el acceso de escritura requerido registrando una cuenta y creando un repositorio.
Gitea lanzó la versión 1.27.1 el 27 de julio para abordar CVE-2026-60004 y aconsejó a los usuarios actualizar sus servidores lo antes posible.
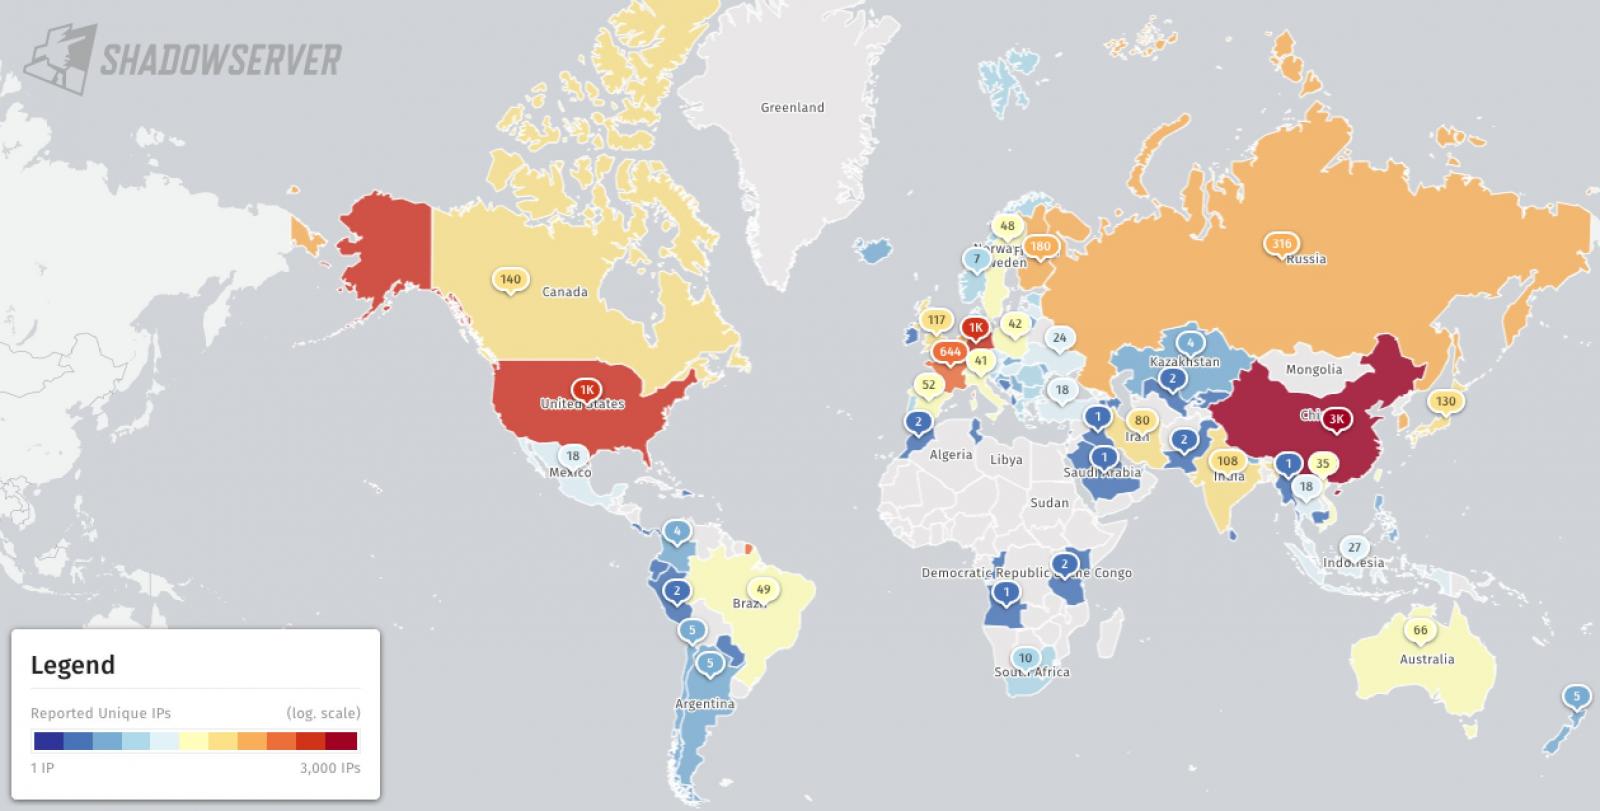
El viernes, el grupo vigilante de seguridad en Internet Shadowserver advirtió que cerca de 8,400 servidores Gitea expuestos en línea siguen sin protección y siguen siendo vulnerables a ataques en curso. "Estamos escaneando/reportando instancias Gitea vulnerables a CVE-2026-60004 (inyección de código), con 8,393 IPs encontradas vulnerables el 2026-08-27", dijo Shadowserver.
El martes, la Agencia de Ciberseguridad e Infraestructura de EE.UU. (CISA) añadió la vulnerabilidad a su catálogo de fallas explotadas activamente y ordenó a las agencias civiles federales (FCEB) parchear sus servidores en un plazo de tres días, antes del 28 de agosto, según la Directiva Operativa Vinculante (BOD) 26-04.
Aunque la agencia de ciberseguridad aún no ha compartido más detalles sobre los ataques que explotan esta falla, la medida probablemente fue impulsada por informes de explotación en el mundo real, en los que los atacantes están implementando malware de criptominería en servidores Gitea sin parchear.
Este tipo de vulnerabilidad es un vector de ataque frecuente para actores cibernéticos maliciosos y representa riesgos significativos para la empresa federal.
En julio, los actores de amenazas también fueron detectados abusando de otra vulnerabilidad crítica (CVE-2026-20896) en la imagen oficial de Docker de Gitea, una falla de omisión de autenticación que afecta a instancias Gitea con encabezados de autenticación de proxy inverso habilitados.
Gitea es una alternativa autoalojada a las plataformas de alojamiento de código y DevOps basadas en la nube como GitHub, GitLab y Bitbucket, con más de 400,000 instalaciones y casi 1,500 contribuyentes.
















Deja una respuesta