

Confirmación del ataque
La administración de la ciudad de Berlín ha confirmado que los ciberdelincuentes están intentando extorsionar a la ciudad después de que el grupo de ransomware Rhysida la incluyera en su sitio de filtración de datos. El ataque fue descubierto a mediados de agosto, y el actor de amenazas lo reclamó públicamente el pasado viernes, 28 de agosto.
Kai Wergner, el alcalde de Berlín, declaró que la ciudad no pagará al atacante, y la Policía Criminal Estatal, la fiscalía y las agencias federales de seguridad están investigando el incidente.
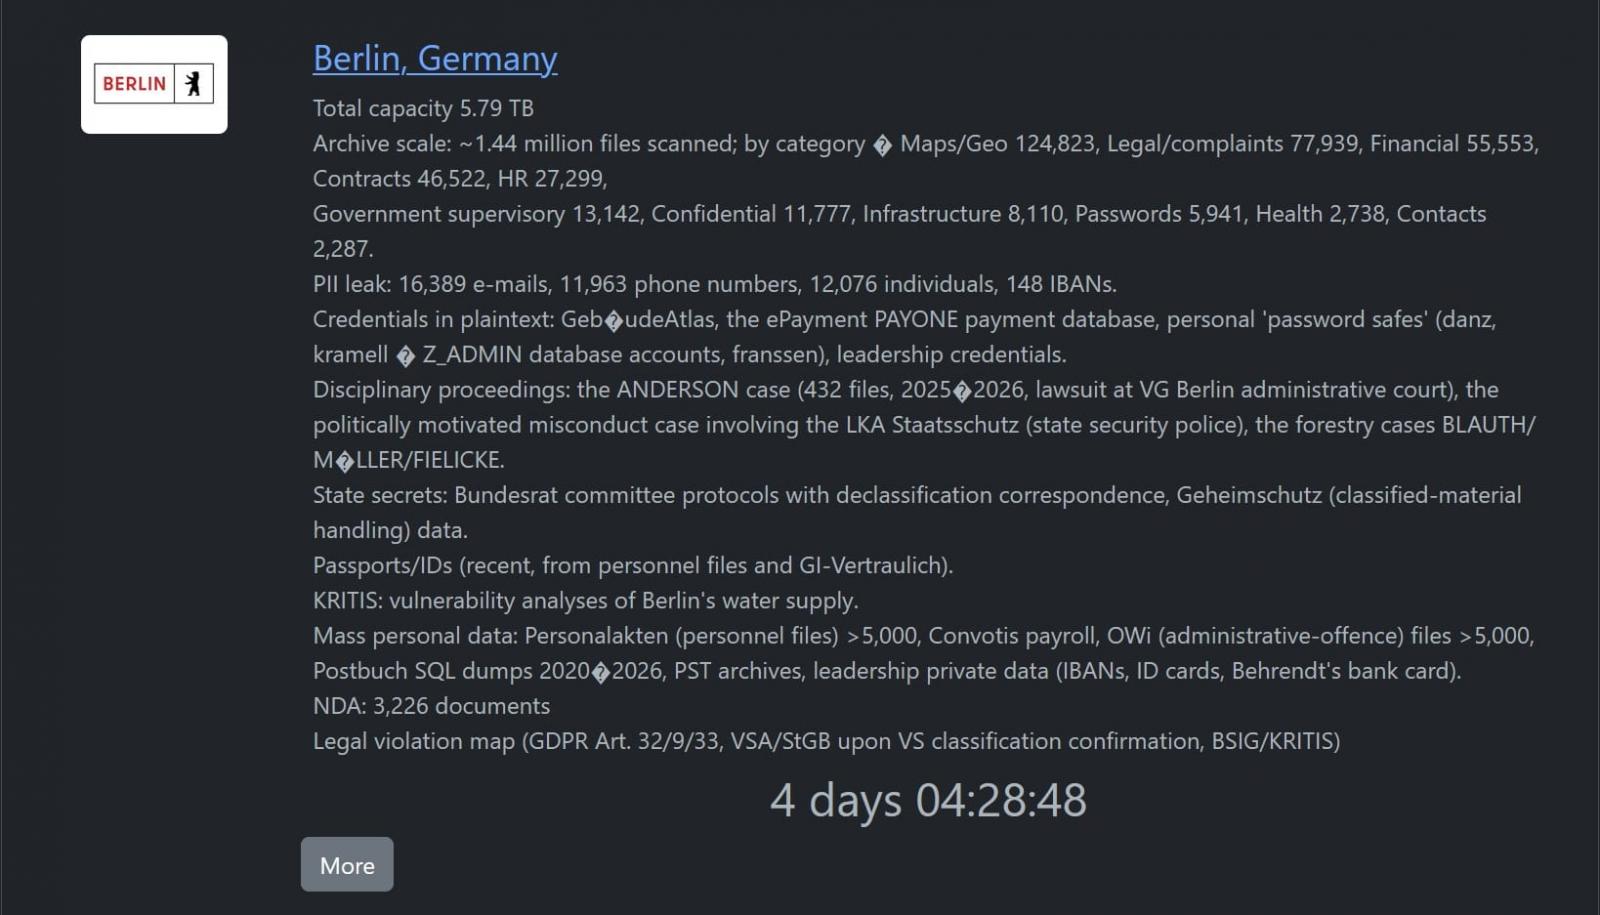
Rhysida ransomware ha estado activo desde mediados de 2023, dirigido a organizaciones de salud, gobiernos estatales, instituciones educativas e infraestructura crítica. El actor de amenazas afirma haber exfiltrado 5,79 TB de datos, que comprenden aproximadamente 1,44 millones de archivos, de la red administrativa de Berlín.
Tipos de información exfiltrada
- Registros gubernamentales, legales, financieros, contractuales, de recursos humanos, infraestructura, salud y cartografía.
- Miles de nombres, direcciones de correo electrónico, números de teléfono y 148 IBAN.
- Credenciales en texto claro, cuentas de bases de datos, datos de sistemas de pago, bóvedas de contraseñas y credenciales pertenecientes a altos funcionarios.
- Expedientes de personal, información de nómina, registros de infracciones administrativas, archivos de correo electrónico, volcados de bases de datos SQL, documentos de identidad e información bancaria.
- Documentos relacionados con procedimientos disciplinarios y otros casos con nombre.
- Material gubernamental supuestamente clasificado o sensible, incluidos registros de comités del Bundesrat e información sobre el manejo de documentos clasificados.
- Evaluaciones de seguridad de infraestructura crítica sobre el suministro de agua de Berlín.
- Más de 3.200 documentos marcados como acuerdos de confidencialidad.
Los atacantes están utilizando violaciones del RGPD como palanca para aumentar la presión sobre el gobierno de Berlín, dando a la víctima cuatro días (en el momento de escribir esto) para pagar antes de publicar los archivos robados.
Según los investigadores forenses, el actor de amenazas también exfiltró datos del Departamento del Senado para Movilidad, Transporte, Protección del Clima y Medio Ambiente, probablemente entre el 7 y el 12 de agosto. Los departamentos afectados del Senado fueron desconectados de la red estatal el 14 de agosto. El anuncio señala que la investigación está en curso y el alcance del robo de datos aún no se ha determinado.
La senadora Iris Spranger dijo que los funcionarios no encontraron evidencia de que los datos electorales estuvieran comprometidos y que el entorno técnico que respalda las próximas elecciones a la Cámara de Representantes de Berlín se considera seguro.
El método de entrada que usó Rhysida en este ataque no ha sido revelado. En una campaña anterior interrumpida por Microsoft, los operadores de ransomware utilizaron instaladores maliciosos de Teams para violar sus objetivos.
















Deja una respuesta