


Aproximadamente 22,000 servidores Microsoft Exchange expuestos en línea siguen sin parchear contra una vulnerabilidad de omisión de autenticación de alta gravedad que permite a los atacantes secuestrar todas las bandejas de entrada de los usuarios.
La falla, registrada como CVE-2026-62911 y reportada por Orange Tsai del equipo de investigación DEVCORE, afecta a Exchange Server 2016, Exchange Server 2019 y Exchange Server Subscription Edition (SE). Los actores de amenazas con privilegios básicos en el servidor objetivo pueden explotarla en ataques de baja complejidad que requieren interacción del usuario.
La omisión de autenticación por captura-repetición en Microsoft Exchange Server permite a un atacante autorizado elevar privilegios a través de la red. El atacante podría tomar el control de las bandejas de entrada de todos los usuarios de Exchange, pudiendo enviar correos, leer correos y descargar archivos adjuntos.
Aunque Microsoft aún no ha actualizado el aviso de CVE-2026-62911 para confirmarlo, el Centro Nacional de Ciberseguridad de los Países Bajos (NCSC-NL) informó la semana pasada que el código de explotación para esta vulnerabilidad ya está disponible en línea.
Microsoft ha puesto a disposición actualizaciones para abordar las vulnerabilidades. Instale estas actualizaciones lo antes posible. Exchange Server 2016 y 2019 solo reciben actualizaciones de seguridad a través del Programa de Actualizaciones de Seguridad Extendidas (ESU). ¿Utiliza alguna de estas versiones? Si es así, asegúrese de que el servidor sea accesible solo internamente y reemplácelo si es posible.
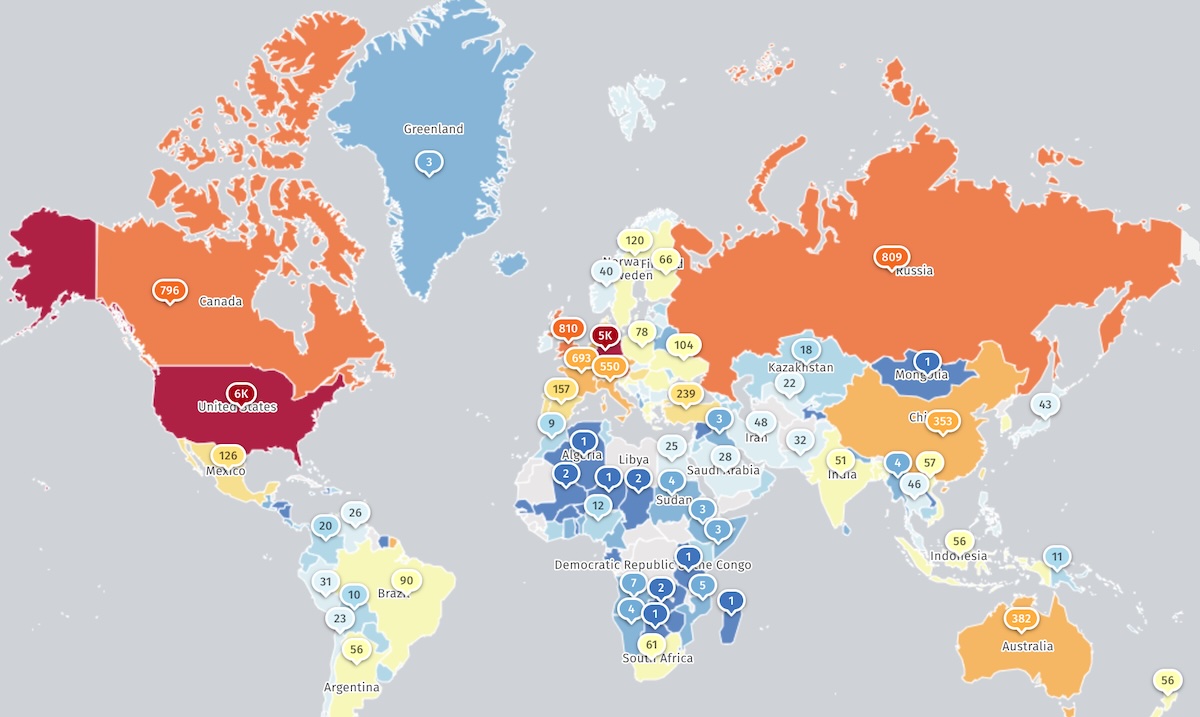
El martes, el grupo de vigilancia de seguridad Shadowserver dijo que encontró 21,899 direcciones IP con una huella de Microsoft Exchange Server que aún no están parcheadas y están expuestas en línea, la mayoría en Estados Unidos (6,200) y Alemania (5,100).
La Oficina Federal de Seguridad de la Información de Alemania (BSI) también advirtió el viernes (como lo detectó por primera vez Heise) que alrededor del 85% de todos los servidores Exchange locales en Alemania siguen siendo vulnerables a esta falla.
Si bien CVE-2026-62911 aún no ha sido marcado como explotado en la naturaleza, Microsoft parcheó otra vulnerabilidad de Exchange Server (CVE-2026-42897) en junio que fue explotada en ataques de secuencias de comandos entre sitios (XSS) dirigidos a usuarios de Outlook Web Access.
La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) también agregó la falla CVE-2026-42897 a su Catálogo de Vulnerabilidades Explotadas Conocidas el 15 de mayo y ordenó a las agencias gubernamentales de EE. UU. parchear sus servidores dentro de dos semanas.
Desde noviembre de 2021, CISA ha agregado 20 vulnerabilidades de Microsoft Exchange Server a su lista de problemas de seguridad explotados activamente, 14 de ellas también marcadas como abusadas en ataques de ransomware.
En octubre, después de que Microsoft anunciara que Exchange 2016 y 2019 habían llegado al final de su soporte, CISA y la Agencia de Seguridad Nacional (NSA) publicaron una guía conjunta sobre cómo endurecer los servidores Exchange contra ataques.
Hace dos meses, Microsoft también recordó a los clientes que las actualizaciones de seguridad de Exchange 2016 y Exchange 2019 dejarán de enviarse a través del programa de Actualización de Seguridad Extendida (ESU) en octubre de 2026.
Actualización 01 de septiembre, 08:58 EDT: Se agregó la advertencia de BSI.
















Deja una respuesta