


Los actores de phishing están abusando de la plataforma legítima de gestión de endpoints Faronics Deploy para obtener control administrativo remoto sobre computadoras de víctimas e instalar el software de soporte remoto ScreenConnect. En una actividad observada entre el 21 de julio y el 20 de agosto, los señuelos con temática de Faronics llegaron a más de 457 endpoints a través de correos electrónicos disfrazados de facturas, documentos fiscales u otros archivos comerciales.
Faronics Deploy es una plataforma de gestión de endpoints basada en la nube que permite a los administradores de TI inscribir y gestionar computadoras de forma remota, implementar software y ejecutar scripts. Los investigadores de la empresa de detección y respuesta gestionada (MDR) Huntress afirman que los enlaces maliciosos incrustados conducen a un sitio web que perfila posibles objetivos y los guía a través de un flujo de descarga malicioso.
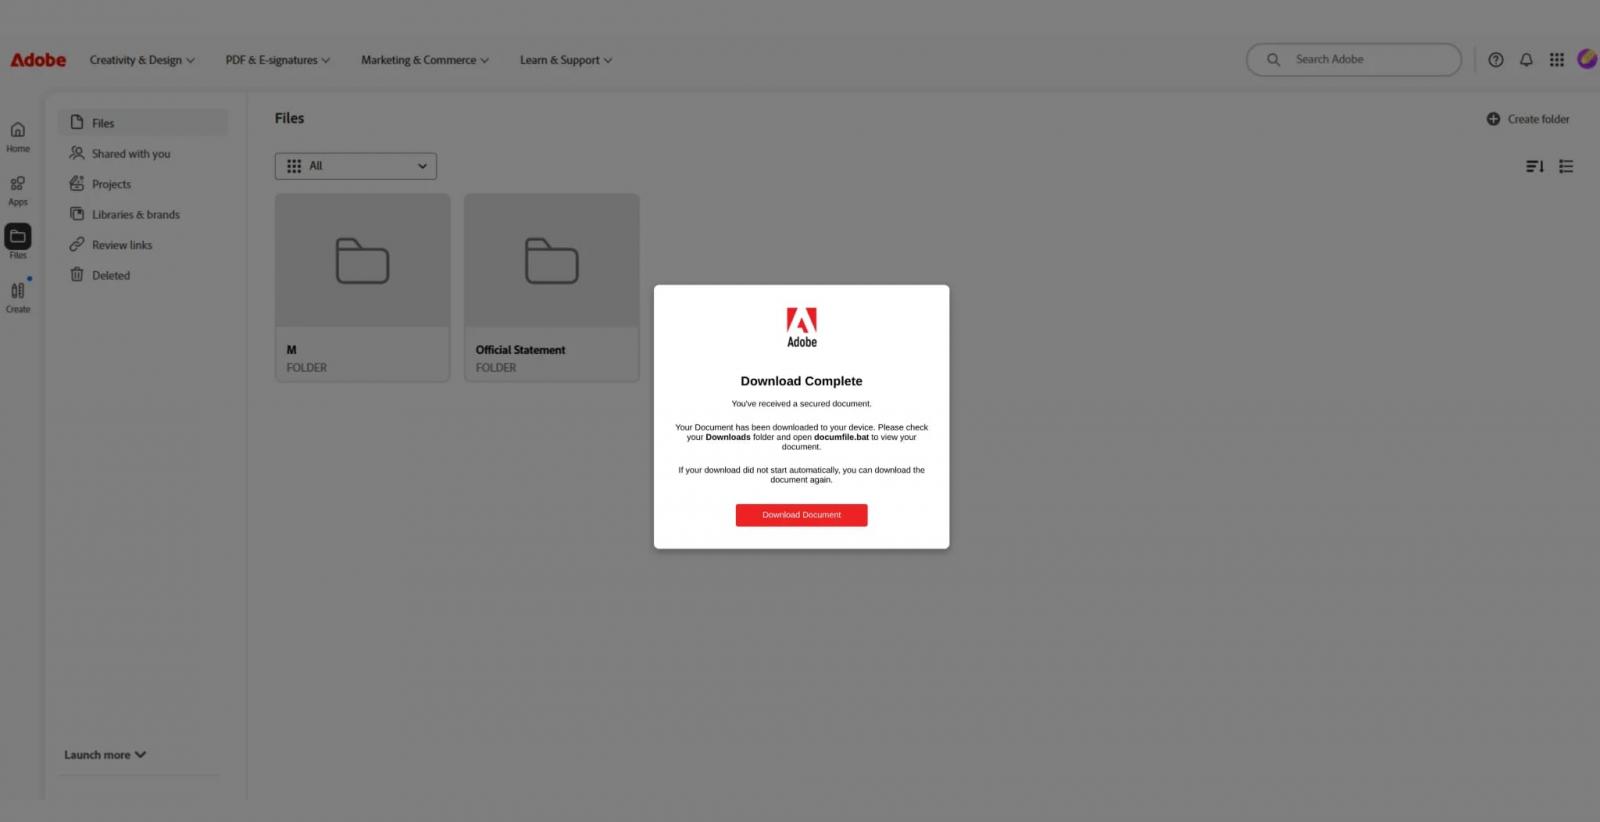
Si el sitio web se alcanza desde un entorno de análisis, se activa una rutina de señuelo, como mostrar un mensaje de error. Huntress explica que una víctima potencial es incitada a descargar y ejecutar un instalador legítimo y firmado de Faronics Deploy que se disfraza como un documento de Adobe, una aplicación de lector o una actualización de plugin.
Cuando la víctima ejecuta el instalador de Faronics, a menudo llamado 'Adobe.exe', su computadora se inscribe en una implementación de Faronics controlada por los atacantes. El actor de amenazas utiliza la funcionalidad de implementación remota de Faronics para ejecutar scripts de PowerShell en la computadora inscrita sin necesidad de interacción adicional del usuario.
Estos scripts descargan herramientas adicionales desde la infraestructura del atacante o ubicaciones externas, incluyendo GitHub, y eventualmente instalan otra herramienta legítima de acceso remoto, ConnectWise ScreenConnect. 'El método de entrega varía entre scripts, con ejemplos observados que usan curl o mshta para recuperar contenido adicional, mientras que otros invocan msiexec para instalar payloads alojados en infraestructura controlada por el atacante', dice Huntress.
'Posteriormente, estos scripts se utilizan para instalar ScreenConnect, estableciendo un mecanismo adicional de acceso remoto en el endpoint comprometido.' ScreenConnect proporciona a los atacantes un canal de acceso remoto adicional independiente de Faronics, ofreciendo control remoto interactivo mejor adaptado al acceso interactivo, y también sirve como redundancia si la implementación maliciosa de Faronics es identificada y terminada, o si los defensores eliminan su agente.
Huntress notificó a Faronics sobre sus hallazgos el 5 de agosto, y el proveedor confirmó la actividad maliciosa observada, contrarrestándola mediante la implementación de medidas adicionales contra el abuso. Además, Faronics contactó a las organizaciones victimizadas para notificarles sobre una posible compromisión. Según Huntress, la actividad maliciosa disminuyó significativamente a partir del 21 de agosto, lo que indica que las acciones de Faronics funcionaron.
Huntress recomienda que los administradores revisen la ubicación 'C:ProgramDataFaronicsLogs' en busca de un archivo ScriptRunner.log, que puede conservar los nombres de scripts ejecutados remotamente y las URL de descarga. La empresa dice que el parámetro ck en las solicitudes de configuración de Faronics también es un indicador, ya que identifica la implementación del cliente asociado y puede ayudar a identificar endpoints comprometidos o cuentas maliciosas. Los administradores también deben buscar instalaciones de ScreenConnect donde no se implementa normalmente.
















Deja una respuesta